Bem-vindo(a) à newsletter de cibersegurança de fevereiro da CyberHoot!
Os atacantes não estão mais visando apenas senhas. Eles estão atrás de tokens de sessão, serviços em nuvem mal configurados e até mesmo das ferramentas de IA que sua equipe usa diariamente. O perímetro está se tornando mais permeável e o navegador, silenciosamente, se tornou mais uma brecha em sua segurança.
No entanto, há boas notícias. Cada um dos riscos descritos neste mês é evitável. Uma compreensão clara de como eles funcionam transforma surpresas em medidas preventivas e defesas resilientes.
Neste mês, no CyberHoot, vamos analisar quatro questões emergentes que merecem sua atenção, não por serem sensacionalistas, mas por serem práticas, oportunas e solucionáveis.
Extensões de navegador maliciosas estão roubando tokens de sessão do ChatGPT sem sequer acessar uma senha ou acionar a autenticação multifator (MFA). Uma vez que o invasor possui um token de sessão válido, ele pode se passar por usuários como se tivessem feito login legitimamente. Explicaremos como esse ataque funciona no nível técnico, por que ele burla as medidas de segurança tradicionais e quais controles você deve implementar agora mesmo para proteger sua organização.
Recentemente, um líder sênior em cibersegurança cometeu um erro custoso com IA , e não foi por falta de conhecimento técnico. Foi uma falha nas práticas de uso seguro de uma ferramenta de IA pública. A lição é clara: mesmo profissionais experientes podem expor dados sensíveis sem as devidas precauções. Analisaremos o ocorrido e apresentaremos uma estrutura prática para usar ferramentas de IA com segurança e responsabilidade, sem proibir seu uso.
O Google Workspace continua sendo um pilar fundamental das operações comerciais modernas, mas falhas de segurança comuns ainda levam a violações evitáveis . Desde a segmentação inadequada de funções administrativas até a ausência de políticas de acesso condicional, pequenas configurações incorretas podem gerar riscos desproporcionais. Identificaremos as vulnerabilidades mais frequentes que observamos, explicaremos por que elas são importantes e forneceremos uma lista de verificação priorizada para a correção.
Por fim, o ataque MongoBleed expôs 87,000 bancos de dados MongoDB expostos na internet . Não se tratava de uma vulnerabilidade zero-day sofisticada, mas sim de um problema de exposição. Abordaremos quem está mais vulnerável, como determinar se você está vulnerável, as medidas imediatas de correção a serem tomadas e as estratégias de segurança a longo prazo que protegem seus dados de se tornarem a próxima notícia.
Continue a leitura, mantenha a disciplina e proteja sua organização contra ameaças cibernéticas (e perigosas).
Craig
CEO e cofundador da CyberHoot
Gostou do CyberHoot? Precisamos da sua ajuda. Deixe uma avaliação usando os links abaixo!
TrustPilot.com | G2.com | Capterra.com | Google.com | TrustRadius.com | Gartner.com
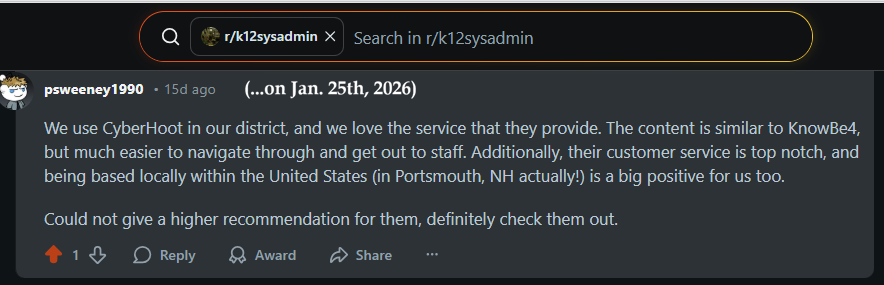
– Tópico do Reddit sobre Administração de Sistemas K12
Para obter mais informações sobre como deixar uma avaliação do CyberHoot, assista aos breves vídeos explicativos abaixo. Observação: para evitar avaliações fraudulentas, cada site de avaliações exigirá que você crie e valide sua identidade por meio de um processo de registro de conta de e-mail.
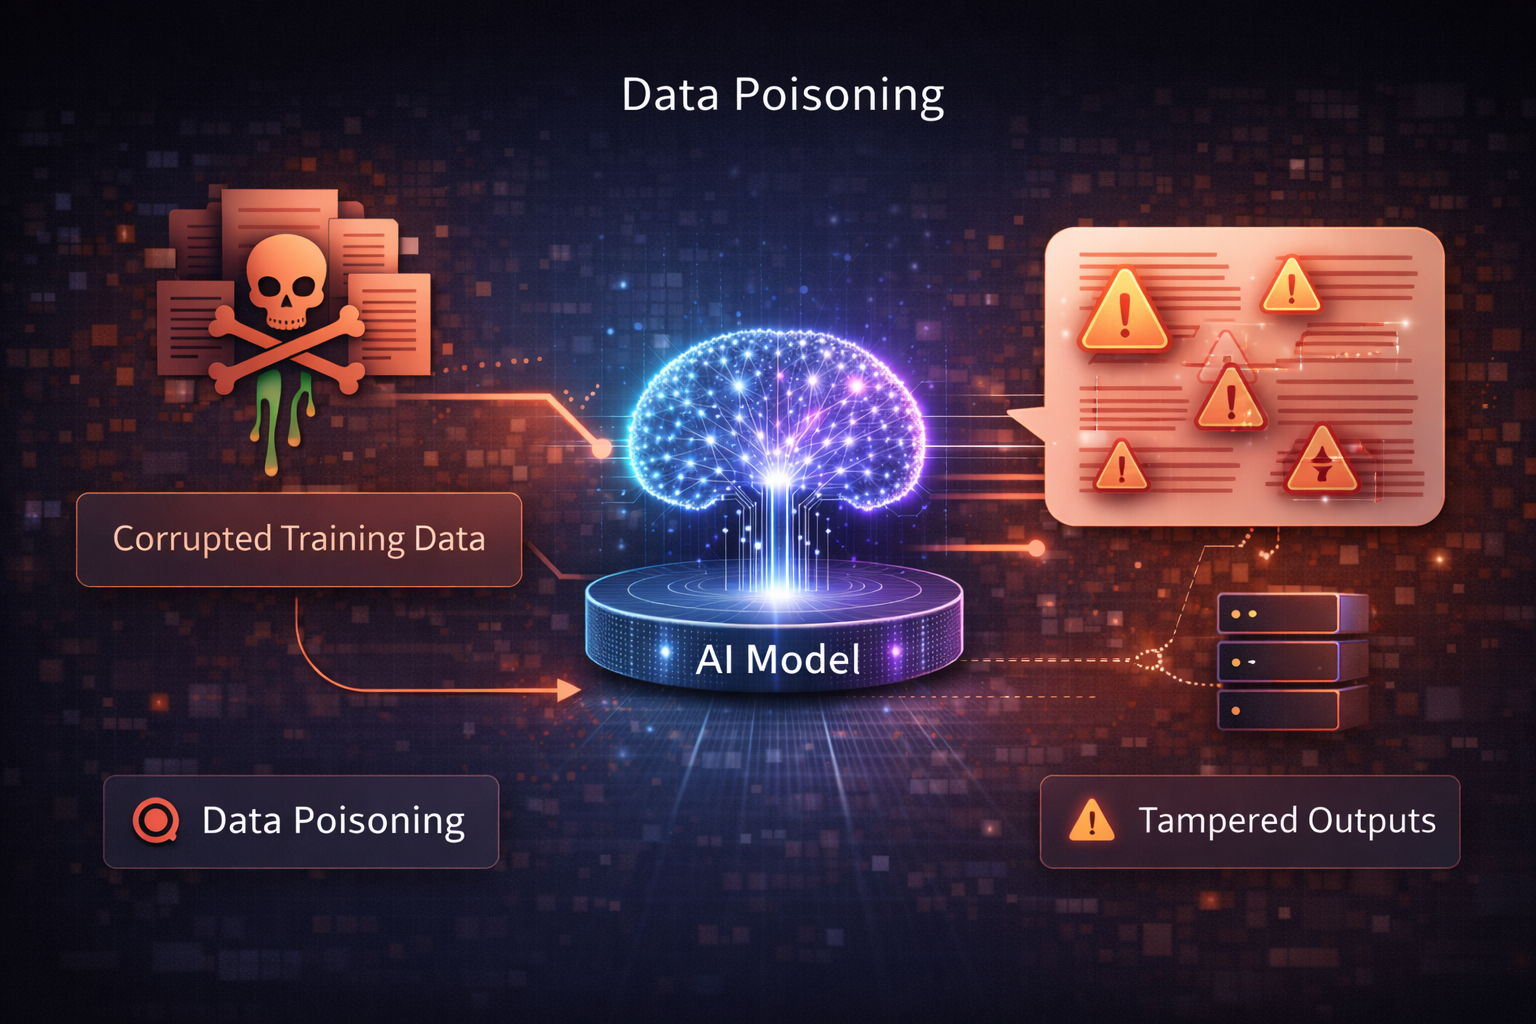
O envenenamento de dados é um ataque no qual um adversário injeta deliberadamente dados maliciosos, enganosos ou tendenciosos no treinamento, ajuste fino ou fluxo de feedback de um modelo de IA para influenciar seu comportamento. O objetivo é fazer com que o modelo produza resultados incorretos, inseguros, tendenciosos ou controlados pelo atacante , seja de forma geral ou sob condições específicas.
Ao contrário dos ataques baseados em prompts, o envenenamento de dados visa o próprio processo de aprendizagem . Uma vez incorporados os dados envenenados, o modelo pode comportar-se de forma maliciosa mesmo para utilizadores normais e legítimos.
O novo ChatBot Self-Service Support da CyberHoot já está disponível, oferecendo assistência 24 horas por dia, 7 dias por semana, diretamente na interface do administrador e no nosso site CyberHoot. Localizada no canto inferior direito da tela, esta ferramenta de suporte inteligente ajuda você a encontrar respostas instantaneamente, solucionar problemas e acessar recursos sem esperar por uma resposta por e-mail.
Se precisar de ajuda adicional, você pode entrar em contato com nossa equipe de suporte pelo e-mail support@cyberhoot.com.

Inscreva-se hoje mesmo no Programa de Indicação da CyberHoot e comece a ganhar 20% de toda a receita gerada durante um ano por quem se cadastrar através do seu link de indicação exclusivo. Como parceiro de indicação, você não só receberá recompensas financeiras, como também terá a satisfação de ajudar outras pessoas a se conscientizarem mais sobre segurança, protegendo-as contra ameaças cibernéticas. Não hesite, inscreva-se agora em https://cyberhoot.com/referral-program/.
Indicação através do Painel do Piloto Automático:
Junte-se à CyberHoot em nossa missão de criar um mundo mais consciente e seguro! Recomende o CyberHoot Autopilot a um amigo e ele ganhará um primeiro mês grátis. Para cada novo cadastro que usar seu link de indicação, você receberá um mês grátis adicionado à sua conta. Esta oferta é exclusiva para novos usuários da CyberHoot.

Conhece alguém que passou por um susto recentemente com um ataque cibernético, e-mail de phishing ou ligação telefônica de engenharia social? Recomende o treinamento gratuito de cibersegurança da CyberHoot. Essa pessoa receberá seis (6) vídeos (cada vídeo tem de 3 a 4 minutos) e uma de nossas simulações de phishing hiper-realistas com reforço positivo. Tudo de graça.
Inscrição : https://cyberhoot.com/individuals
Download do White Paper do CyberHoot – Como o HootPhish melhora o AttackPhish
Novidades: Infográficos de 2025 sobre estatísticas de segurança cibernética
Descubra e compartilhe as últimas tendências, dicas e melhores práticas de segurança cibernética, além de novas ameaças às quais você deve ficar atento.

O que aconteceu na quinta-feira, 12 de novembro de 2026, por volta das 11h da manhã (horário do leste dos EUA)? O Microsoft Outlook parou de funcionar...
Ler mais
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: “O poder tende a corromper,...
Ler mais
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Há anos treinamos...
Ler maisTenha uma visão mais aguçada dos riscos humanos com uma abordagem positiva que supera os testes de phishing tradicionais.

