Autora : Katie Boquetti | Editorial : Craig Taylor
O post desta semana no blog traz um elogio disfarçado à segurança de hardware da Apple. Veja bem, criminosos vêm roubando iPhones há muito tempo, mas agora estão admitindo que não conseguem burlar a segurança de hardware da Apple (algo chamado Secure Enclave ) para usar o telefone roubado. Então, em vez de atacar o telefone para invadi-lo, eles atacam o único componente que a Apple não consegue corrigir: você e eu. 🙂
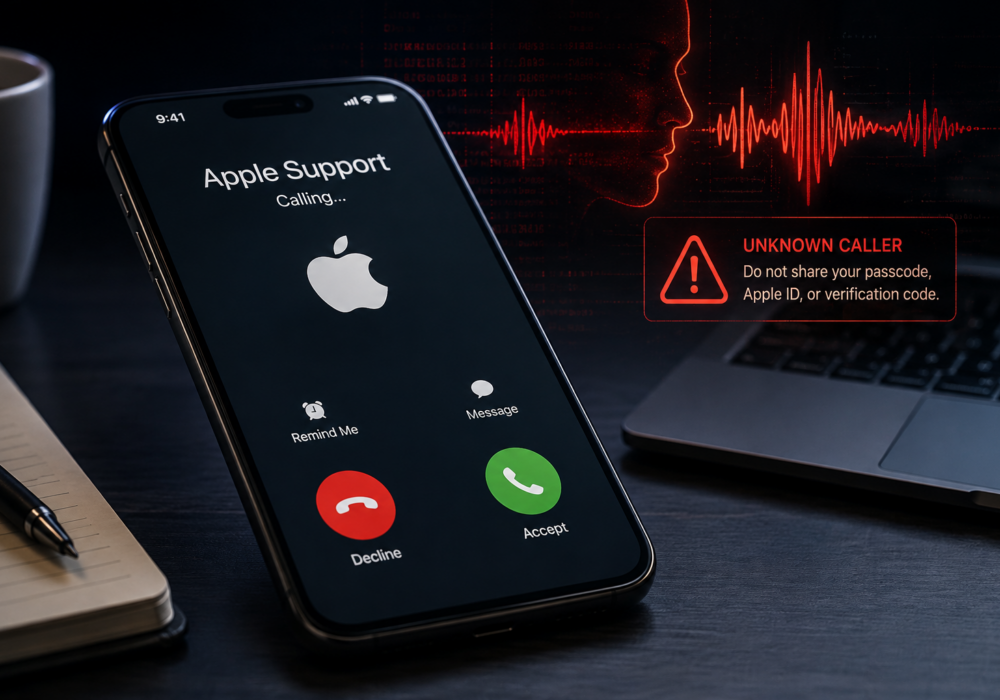
Conheça a "Alice do Suporte da Apple". Ela é uma assistente virtual de voz, fala três idiomas, sabe exatamente o modelo do seu telefone e onde ele está agora, e é sempre muito educada enquanto te guia na leitura da sua senha em voz alta. Ela também é uma assistente virtual, e custa aos operadores cerca de dez centavos por chamada.
Esse preço é apenas mais uma parte da verdadeira história. Por mais de uma década de lançamentos do iPhone, um golpe convincente exigia um humano habilidoso trabalhando com uma vítima de cada vez. A IA simplesmente transformou essa habilidade em um produto por assinatura que funciona em grande escala, no seu idioma e com seus dados. Os antigos sinais de alerta que ensinávamos às pessoas, a gramática ruim e o genérico "Prezado Cliente", praticamente desapareceram.
Antes de prosseguir com o artigo, recomendo que você reserve um momento para ativar a "Proteção contra Roubo de Dispositivo da Apple", que vem desativada por padrão. A ativação requer o iOS 17.3 ou posterior e leva alguns minutos. Mais detalhes sobre esse recurso podem ser encontrados aqui: https://support.apple.com/en-us/102568 . Ele vem desativado por padrão; as etapas para ativá-lo estão na lista abaixo.
Se o seu iPhone for roubado e o Buscar iPhone não conseguir mostrar onde ele está (os ladrões costumam colocá-lo em uma bolsa Faraday barata para bloquear o sinal), espere receber uma ligação automática de um sistema automatizado tentando convencê-lo a revelar sua senha. Não caia nessa e não piore a situação! Simplesmente repita este mantra: “ ninguém legítimo jamais pedirá sua senha, código de acesso ou código de verificação ”. A Apple já deixou isso bem claro aqui . Recuse esse pedido e toda a operação ficará sem nada para funcionar.
A Apple tornou o hardware o mais difícil de hackear e atacar possível, então agora os hackers atacam você! Fique atento e tome cuidado com essas ligações telefônicas geradas por IA quando seu telefone for roubado.
— Craig Taylor, CEO da CyberHoot
Aqui está um cenário que vale a pena conhecer antes que aconteça com você ou com alguém do seu escritório. Seu iPhone é perdido ou roubado e, alguns dias depois, você recebe uma ligação de alguém que parece ser um representante calmo e amigável do Suporte da Apple. Ela sabe o modelo do seu telefone. Ela sabe onde seu telefone está localizado no mapa. Ela pede sua senha para "poder ajudar a desbloquear".
Ela não é da Apple. Ela nem sequer é humana. Ela é uma assistente virtual, contratada por um criminoso, criada para convencê-lo a revelar sua senha, a senha do seu ID Apple e o código de autenticação de dois fatores, uma frase educada de cada vez.
Pesquisadores de segurança da SOCRadar documentaram recentemente essa operação. Ela é conhecida como AnonyMousKIT e merece alguns minutos da sua atenção, independentemente do tamanho da sua organização.
O AnonyMousKIT é um serviço de phishing criado com um único objetivo: desbloquear iPhones roubados, enganando o proprietário para que revele suas credenciais. O Bloqueio de Ativação da Apple vincula o telefone ao ID Apple do proprietário, tornando um telefone roubado inutilizável até que o ladrão remova esse bloqueio. Em vez de contornar o Bloqueio de Ativação, os criminosos pagam para ter acesso a uma plataforma sofisticada que contata as vítimas diretamente e pede as credenciais de forma educada.
A plataforma funciona como uma pequena empresa de software. Ela vende pacotes de créditos, oferece planos de assinatura e alcança as vítimas por meio de cinco canais a partir dos dados de um único telefone roubado: e-mail, mensagem de texto, WhatsApp, uma chamada de voz gravada e um agente de voz de IA em tempo real.
A assistente virtual por trás dessas ligações se identifica como “Alice do Suporte da Apple” e fala inglês, espanhol e português, dependendo do destinatário. Os pesquisadores recuperaram 200 registros de chamadas associadas a essa assistente, a maioria para números de telefone no Brasil, entre agosto de 2025 e maio de 2026.
Uma chamada típica segue um roteiro simples. Alice confirma que está falando com o dono do telefone, pede o código de acesso de quatro ou seis dígitos e repete os números para confirmar. Em seguida, ela explica que alguém foi a uma Apple Store para tentar remover o Bloqueio de Ativação e pergunta se já chegou uma mensagem de recuperação. Essa pergunta prepara o terreno para a próxima solicitação: a senha do ID Apple e um código de autenticação de dois fatores.
Realizar todas essas 200 ligações custou ao operador menos de vinte dólares no total. Golpes telefônicos convincentes e multilíngues agora custam cerca de dez centavos cada para serem tentados. Essa queda de preço merece sua atenção mais do que qualquer número de vítimas divulgado.
O golpe funciona porque utiliza informações reais extraídas diretamente do dispositivo roubado, incluindo o número de modelo exato da Apple e sua localização em tempo real obtida pelo recurso Buscar. As vítimas que clicam em uma mensagem com link são direcionadas para uma página formatada para se parecer com um site oficial da Apple, com direito a um mapa animado mostrando onde o telefone está naquele momento.
O e-mail continua sendo o canal mais utilizado nesse esquema. Os assuntos mais comuns são “Seu dispositivo foi encontrado” e “Alerta”, enviados de contas criadas para se parecerem com as da Apple, do Buscar Meu Dispositivo ou do Suporte da Apple. Muitos desses e-mails são encaminhados por meio de uma única conta gratuita do Gmail e a maioria inclui o nome de uma cidade real onde a vítima mora, o que faz com que uma mensagem produzida em massa pareça pessoal.
O AnonyMousKIT faz parte de uma família maior de kits semelhantes. Os pesquisadores encontraram dezenas de instalações relacionadas em diversos domínios, algumas sendo lançadas no mesmo segundo e compartilhando infraestrutura de back-end, um indício de que alguns operadores gerenciam várias lojas virtuais de marca simultaneamente.
Eis um detalhe realmente encorajador, oculto no relatório. As "ferramentas de desbloqueio" anunciadas por essas lojas servem, em sua maioria, como isca. Quase todos os celulares visados utilizam chips da Apple tão recentes que nenhuma vulnerabilidade pública atinge o Secure Enclave deles. Os criminosos precisam da sua senha e do seu login, pois não há atalho para contornar a proteção de hardware da Apple. Sua melhor defesa já está funcionando.
A Apple afirmou claramente que a empresa nunca solicitará sua senha, o código de acesso do seu dispositivo ou o código de autenticação de dois fatores, e nunca pedirá que você toque em "Aceitar" em uma solicitação de autenticação de dois fatores. Considere qualquer ligação, mensagem de texto ou e-mail solicitando esses dados como falso, independentemente da precisão das informações que pareça conter sobre o seu dispositivo.
Além de ativar a Proteção contra Roubo de Dispositivo ( você já fez isso, certo? ), continue compartilhando essas dicas e boas práticas com sua equipe. O hábito mais importante: nunca, jamais, forneça sua senha, código de acesso ou código de verificação para ninguém que ligue, envie mensagem de texto ou e-mail primeiro, mesmo que a pessoa pareça amigável e saiba detalhes sobre seu telefone. Compartilhe este artigo com sua equipe esta semana, fale sobre ele por cinco minutos na próxima reunião e você já estará mais seguro hoje do que ontem.
A Apple alguma vez liga, envia SMS ou e-mail pedindo minha senha ou código de autenticação de dois fatores? Não. A Apple já afirmou claramente que nunca pedirá sua senha, código de acesso do dispositivo ou código de autenticação de dois fatores, e nunca pedirá que você toque em "Aceitar" em uma solicitação de autenticação de dois fatores. Considere qualquer solicitação dessas informações como falsa.
Como o golpista sabia o modelo e a localização do meu celular? O golpe extrai essas informações diretamente do seu aparelho roubado, incluindo o número do modelo da Apple e o status em tempo real do recurso "Buscar". Essa precisão faz com que a mensagem pareça legítima, mesmo vindo de um criminoso e não da Apple.
Uma voz de IA realmente soa convincente o suficiente para enganar as pessoas? Sim, e isso merece ser levado a sério. A voz por trás dessas ligações funciona em três idiomas e segue um roteiro natural e calmo que guia as vítimas na confirmação de propriedade e na leitura de uma senha, tudo por cerca de dez centavos por ligação.
O que devo fazer se receber uma dessas ligações ou mensagens? Desligue ou ignore. Nunca compartilhe sua senha, código de acesso ou código de verificação com ninguém que entre em contato com você primeiro. Encaminhe mensagens suspeitas para reportphishing@apple.com e entre em contato diretamente com a Apple pelos canais oficiais se quiser confirmar alguma informação.
Este golpe realmente invade o hardware do telefone? Não. Nada aqui envolve exploração técnica. Todo o esquema depende de você fornecer suas credenciais. Recuse esse único pedido e o golpe não terá mais nada com que funcionar.
Descubra e compartilhe as últimas tendências, dicas e melhores práticas de segurança cibernética, além de novas ameaças às quais você deve ficar atento.

Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Já sabíamos disso há algum tempo...
Ler mais
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Um CAPTCHA deve testar se...
Ler mais
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Sou abençoado por ter...
Ler maisTenha uma visão mais aguçada dos riscos humanos com uma abordagem positiva que supera os testes de phishing tradicionais.