Como veteranos em segurança cibernética, os vCISOs da CyberHoot têm acompanhado a evolução das técnicas de Autenticação Multifator (MFA) ao longo dos anos. Embora a MFA baseada em SMS tenha sido amplamente utilizada por sua conveniência e facilidade de implementação, ela apresenta diversas vulnerabilidades que podem ser exploradas por invasores. Neste blog, discutiremos os riscos associados à MFA baseada em SMS, incluindo falta de criptografia, interrupções na rede, ataques SS7, engenharia social e troca de SIM. Além disso, recomendaremos soluções alternativas de MFA que oferecem maior segurança.
A MFA baseada em SMS é vulnerável a vários tipos de ataques, o que a torna menos segura do que outros métodos de MFA. A falta de criptografia nas mensagens SMS, o risco de ataques SS7, engenharia social e troca de SIM são riscos significativos associados à MFA baseada em SMS.
As mensagens SMS não são criptografadas e, como resultado, podem ser interceptadas e lidas por invasores. Se a mensagem SMS contiver informações confidenciais, como um código de autenticação de seis dígitos, ela poderá ser usada por invasores para obter acesso à conta visada.
As redes de operadoras de telefonia móvel não estão imunes a interrupções que tornam o SMS indisponível. Essas interrupções, embora raras, podem ocorrer enquanto a internet estiver ativa e funcionando, impedindo você de acessar suas contas críticas em caso de emergência.
SS7 significa Sistema de Sinalização 7, um protocolo implantado pela primeira vez em 1988 e atualizado pela última vez em 1993 (há 30 anos). É usado por empresas de telecomunicações para trocar informações entre redes de operadoras de telefonia móvel. Hackers podem explorar vulnerabilidades no SS7 para interceptar e redirecionar mensagens SMS destinadas ao destinatário pretendido. Esse ataque é conhecido como ataque SS7. Ele permite que invasores interceptem o processo de MFA e obtenham acesso às credenciais de segundo fator das contas alvo. Combinado com uma senha reutilizada, os hackers podem obter acesso a contas críticas usando essa forma de proteção MFA.
Engenharia social é uma tática usada por invasores para induzir indivíduos a divulgar informações confidenciais. No caso de MFA por SMS, os invasores podem entrar em contato com a operadora de telefonia móvel da vítima e se passar por ela para obter o cartão SIM associado ao seu número de telefone. Com o cartão SIM, o invasor pode receber mensagens SMS destinadas à vítima, ignorando o processo de MFA e obtendo acesso à conta alvo. Outra forma de ataque de cartão SIM é chamada de SIM-Swapping, que examinaremos a seguir.
Troca de SIM é uma técnica usada por invasores para assumir o controle do número de telefone da vítima. Os invasores podem se passar pela vítima para convencer a operadora de telefonia móvel a transferir o número de telefone da vítima para um cartão SIM em sua posse. Com o controle do número de telefone da vítima, o invasor obtém acesso ao segundo fator, um código SMS, e à conta alvo com a senha exposta, reutilizada ou quebrada.
Estes representam os cinco principais riscos para a autenticação multifator baseada em SMS. Vamos nos concentrar nas melhores práticas a serem seguidas caso você precise usar a autenticação multifator por SMS, mesmo que a CyberHoot recomende que você não a utilize mais. Em seguida, apresentaremos métodos alternativos de autenticação multifator muito mais seguros do que a autenticação multifator baseada em SMS.
Apesar de suas vulnerabilidades, a MFA baseada em SMS ainda pode fornecer uma camada adicional de segurança quando usada corretamente. Aqui estão algumas práticas recomendadas que podem ajudar a mitigar os riscos associados à MFA baseada em SMS:
Para aumentar a segurança da MFA, existem diversas soluções alternativas mais seguras do que a MFA baseada em SMS. Aqui estão alguns exemplos:
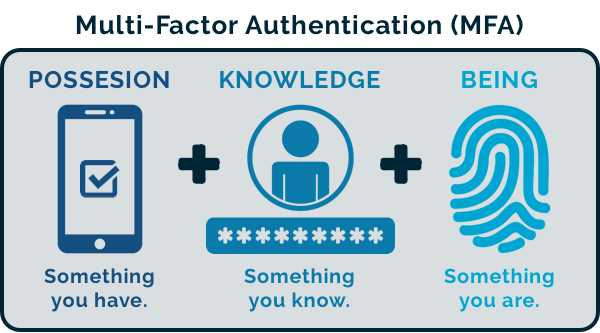
A MFA baseada em SMS tem sido um método amplamente utilizado para fornecer uma camada adicional de segurança, mas apresenta vulnerabilidades significativas que podem ser exploradas por invasores. Falta de criptografia, interrupções na rede, ataques SS7, engenharia social e troca de SIM são riscos associados à MFA baseada em SMS. Embora existam práticas recomendadas que podem ajudar a mitigar esses riscos, existem soluções alternativas de MFA que oferecem maior segurança, como aplicativos autenticadores móveis, tokens de hardware e autenticação biométrica.
Como veteranos em segurança cibernética, a CyberHoot recomenda que indivíduos e organizações considerem essas soluções alternativas para melhorar sua postura de segurança e proteger suas informações e ativos confidenciais.
Leitura complementar: Contos da Cripta sobre os riscos da autenticação multifator baseada em SMS
Descubra e compartilhe as últimas tendências, dicas e melhores práticas de segurança cibernética, além de novas ameaças às quais você deve ficar atento.

Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Já sabíamos disso há algum tempo...
Ler mais
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Um CAPTCHA deve testar se...
Ler mais
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Sou abençoado por ter...
Ler maisTenha uma visão mais aguçada dos riscos humanos com uma abordagem positiva que supera os testes de phishing tradicionais.

