Pesquisadores estavam à procura de um programa falso para aumentar a resolução de fotos e encontraram algo ainda mais estranho: um kit de ransomware que um modelo de IA ajudou a projetar sem que ninguém o ensinasse como. Nenhum programador experiente se sentou para escrever esse ataque linha por linha. Em vez disso, um chatbot de IA montou a maior parte dele a partir de uma única solicitação genérica e, no final, parte dele funcionou exatamente como planejado por quem fez a solicitação.
Essa história se encaixa em um padrão maior que a sociedade enfrenta e que tira o sono dos profissionais de segurança. As ferramentas de IA estão mudando a aparência dos ataques cibernéticos, seu poder destrutivo e quem pode criá-los. Pessoas sem nenhum conhecimento de programação agora digitam uma solicitação em um chatbot e saem com um malware funcional! A boa notícia é que a entrega e a execução desses ataques permanecem as mesmas de antes. Seus hábitos de segurança cibernética bem fundamentados continuam sendo a melhor defesa contra essas ameaças emergentes de IA que todos enfrentamos.
A ferramenta maliciosa para sites chamava-se InfernoGrabber. Superficialmente, ela se apresentava como um programa para aumentar a escala do avatar do Discord, um pequeno utilitário que as pessoas costumam instalar sem pensar muito. Sob o ícone de aparência amigável, escondia-se um programa desenvolvido para roubar logins do Discord, números de cartão de crédito, frases de recuperação de criptografia, sequências de teclas digitadas e gravações de webcam. Enquanto isso, a Check Point Research encontrou essa amostra ao analisar arquivos vinculados ao modelo de IA DeepSeek e, no processo, identificou mais de mil arquivos maliciosos semelhantes no mesmo lote. A CyberHoot incluiu um vídeo de treinamento de 2026 sobre vetores de ataque semelhantes – extensões maliciosas para navegadores. Essas são ameaças emergentes baseadas em IA das quais todos precisamos estar cientes.
Eis a parte que vale a pena entender. No âmago do malware, havia uma nova técnica: um ransomware de bloqueio de arquivos executado diretamente no navegador, sem necessidade de download ou instalação! Agora temos o primeiro exemplo documentado de um ataque que, até então, era considerado impossível pela maioria dos especialistas em segurança.
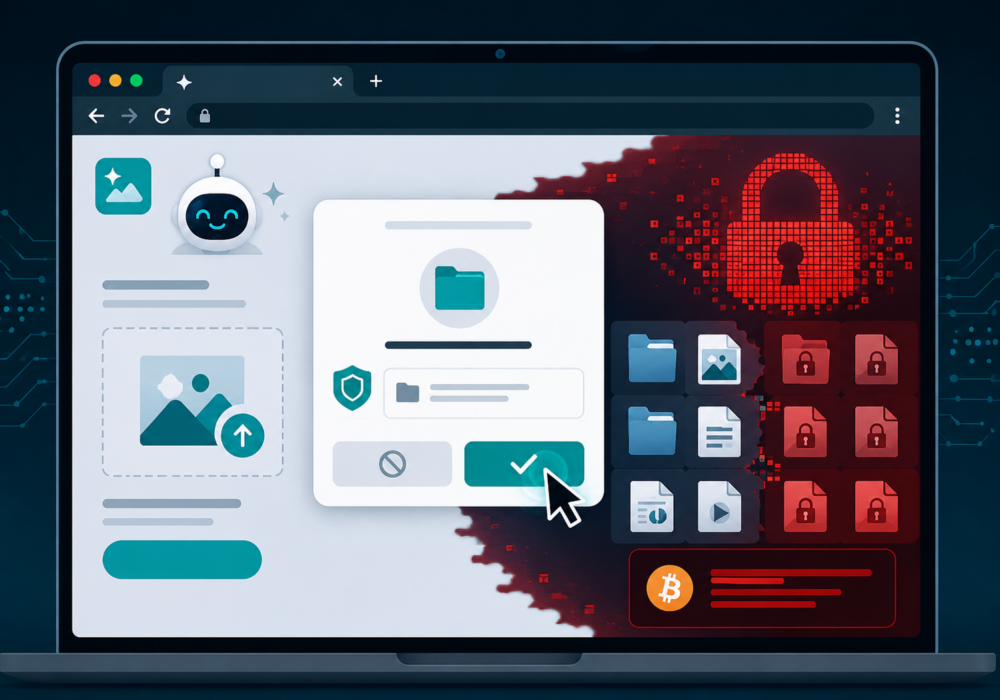
O truque utiliza um recurso legítimo do navegador chamado API de Acesso ao Sistema de Arquivos. Normalmente, ferramentas legítimas como editores de fotos e aplicativos de documentos usam esse recurso para solicitar permissão para abrir uma pasta no seu dispositivo. Aqui, porém, os atacantes criaram um falso programa de aprimoramento de fotos com IA baseado nesse mesmo recurso. Primeiro, a pessoa escolhe uma foto, seleciona uma pasta para o resultado final e aprova uma solicitação de permissão que parece rotineira no momento. Uma vez aprovada, a página lê os arquivos daquela pasta, copia-os, bloqueia os originais e, por fim, exibe uma nota de resgate exigindo pagamento em Bitcoin.
A Check Point testou a técnica no Windows, macOS, Linux e Android, além do Microsoft Edge, e ela funcionou em todos os casos, exceto um. Especificamente, o Safari da Apple não oferece o mesmo recurso de acesso a pastas, portanto, os usuários de iPhone estão isentos desse risco específico.
O Android apresenta um risco adicional nesse aspecto. Por exemplo, versões recentes do Chrome para Android permitem que sites solicitem acesso a pastas do rolo da câmera, como a DCIM, onde os telefones armazenam fotos, capturas de tela e documentos digitalizados. Como resultado, uma pasta cheia de fotos pessoais e capturas de tela de bancos se torna um alvo atraente no momento em que um site obtém permissão de gravação nela.
O que incomoda não é o malware em si. Afinal, já circulam muitos kits de roubo de informações online. O que incomoda é como este foi criado. Segundo pesquisadores da Check Point, o modelo de IA conectou uma ideia fictícia de ransomware a um recurso real do navegador por conta própria, a partir de um comando genérico. Notavelmente, não foi necessário nenhum trabalho manual de programação nem conhecimento de navegadores por parte do usuário. A implicação disso é significativa: o nível de exigência para quem tem curiosidade suficiente para tentar criar um ransomware diminuiu. Vale ressaltar, porém, que este malware foi criado com base no modelo de IA de ponta DeepSeek. A CyberHoot acredita que os modelos de ponta baseados nos EUA possuem mecanismos de segurança críticos para impedir que isso seja possível, mesmo com comandos direcionados.
Você não precisa de um diploma em segurança para se manter um passo à frente. Pequenos hábitos, como pensar duas vezes antes de conceder acesso a pastas e manter backups atualizados, impedem a maioria dos ataques desse tipo antes mesmo de começarem. Escolha um hábito desta lista e coloque-o em prática hoje mesmo. O progresso sempre supera a perfeição, e ler isto já te coloca um passo à frente de onde você estava ontem.
Descubra e compartilhe as últimas tendências, dicas e melhores práticas de segurança cibernética, além de novas ameaças às quais você deve ficar atento.

Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Já sabíamos disso há algum tempo...
Ler mais
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Um CAPTCHA deve testar se...
Ler mais
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Sou abençoado por ter...
Ler maisTenha uma visão mais aguçada dos riscos humanos com uma abordagem positiva que supera os testes de phishing tradicionais.