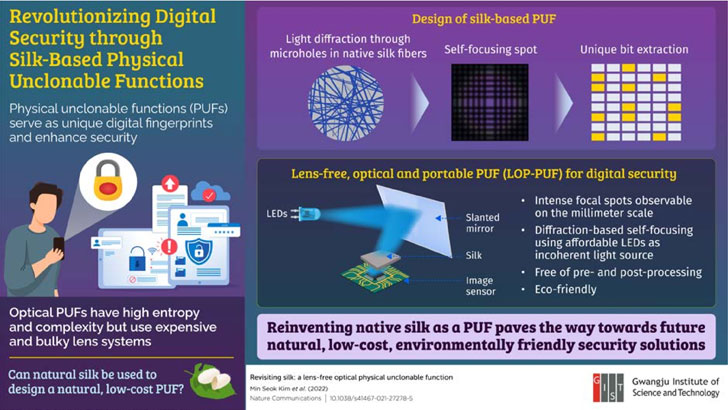
Um grupo de pesquisadores do Instituto de Ciência e Tecnologia de Gwangju (GIST), na Coreia do Sul , utilizou fibras de seda natural provenientes de bichos-da-seda domesticados para construir um sistema de segurança digital ecologicamente correto que, segundo eles, é “praticamente inviolável”. Os pesquisadores coreanos aproveitam a difração da luz através dos microfuros naturais da seda para criar uma chave digital segura e exclusiva para soluções de segurança que necessitam de um identificador único.
Funções físicas não clonáveis ou PUFs são necessários quando um dispositivo de segurança está criando uma chave de segurança exclusiva ou um marcador de identidade. As PUFs devem ser imprevisíveis ou aleatórias para cumprir sua finalidade. Pesquisadores descobriram que esses microfuros de seda contêm diferenças microscópicas facilmente registradas e identificadas por equipamentos eletrônicos, tornando-os adequados para a criação de chaves de segurança exclusivas. identifiers (chaves criptográficas).
Em outras palavras, PUFs são funções unidirecionais não algorítmicas derivadas de elementos não copiáveis para criar funções inquebráveis identifiers para autenticação forte. Ao longo dos anos, as PUFs têm sido amplamente utilizadas em cartões inteligentes para fornecer “impressões digitais de silício” como forma de identificar exclusivamente os titulares dos cartões com base em uma autenticação de desafio-resposta esquema. Para entender como essa nova tecnologia funciona, os pesquisadores do GIST montaram o diagrama abaixo para explicar.
Caso um sistema desse tipo seja implementado para autenticação de usuários usando um cartão inteligente, os pesquisadores afirmaram que falsificar uma chave de autenticação gerada pelo módulo por meio de um ataque de força bruta levaria até 5 x 10⁴¹ anos para quebrá-la, tornando-a criptograficamente inquebrável, mesmo com a ameaça da computação quântica às melhores práticas atuais em criptografia. Em outras palavras, as PUFs de seda podem oferecer proteção contra ataques teóricos de computadores quânticos às chaves criptográficas atuais.
Comprovar identidades é uma função essencial em qualquer empresa. Entender o gerenciamento de identidades e acessos na sua PME é fundamental. A maneira de fazer isso não será com PUFs, mas sim com tecnologias existentes, como logon único, identidades federadas e ferramentas como Azure AD e Okta. Tudo isso é facilmente acessível a um MSP ou PME.
A criptografia é importante para pequenas e médias empresas (PMEs) e provedores de serviços gerenciados (MSPs) para proteger a confidencialidade e a integridade de informações críticas e sensíveis. Essas empresas podem estar sujeitas a regulamentações como HIPAA ou PCI, que exigem que tipos específicos de dados (registros de saúde, informações PAN de cartões de crédito) sejam protegidos contra divulgação (confidencialidade) ou manipulação (integridade).
Uma estratégia para PMEs lidarem com os requisitos de conformidade do setor é NÃO ter esses dados em sua posse desde o início. Por exemplo, as obrigações de conformidade com o PCI podem ser evitadas por meio de parcerias com serviços web online que realizam a autorização de crédito fora do seu site ou loja e simplesmente fornecem à PME ou MSP um código de autorização. No entanto, nos casos em que uma PME/MSP precisa coletar e armazenar dados críticos e sensíveis, ela deve protegê-los com criptografia. Hoje, isso significa usar a criptografia Advanced Encryption Standard (AES), atualmente a forma algorítmica mais poderosa de produzir funções unidirecionais para proteger seus dados contra comprometimento e exposição.
PMEs/MSPs devem criptografar laptops e tablets com o BitLocker da Microsoft ou o FileVault da Apple para proteger os dados críticos e sensíveis que eles contêm contra comprometimento. Isso limita a perda ou perda de um dispositivo, em vez de multas financeiras maiores por violação de dados críticos ou sensíveis regulamentados (registros HIPAA, PCI ou NPPI).
Assim como acontece com as chaves físicas, o gerenciamento lógico das chaves é importante. Certifique-se de armazenar as chaves de descriptografia em um local seguro, e não no dispositivo para o qual a chave descriptografa os dados. É como esconder a chave debaixo do tapete.
Além disso, as recomendações abaixo ajudarão você e sua empresa a se manterem seguros contra as diversas ameaças que podem surgir no dia a dia. Todas as sugestões listadas abaixo podem ser obtidas ao contratar os serviços de vCISO da CyberHoot.
Todas essas recomendações estão integradas ao produto CyberHoot ou aos serviços vCISO da CyberHoot. Com o CyberHoot, você pode governar, treinar, avaliar e testar seus funcionários. Visite CyberHoot.com e inscreva-se em nossos serviços hoje mesmo. No mínimo, continue aprendendo assinando nossos boletins informativos mensais sobre segurança cibernética para ficar por dentro das últimas novidades da área.
Fonte:
Leitura Adicional:
Pesquisadores coreanos inventam dispositivo de segurança à base de seda
Descubra e compartilhe as últimas tendências, dicas e melhores práticas de segurança cibernética, além de novas ameaças às quais você deve ficar atento.

Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Há anos treinamos...
Ler mais
A maioria dos testes de phishing mente para seus funcionários. Este aqui diz olá primeiro! O HootPhish avisa logo de cara: isto é...
Ler mais
Gravidade: CRÍTICA (CVSS 9.2) | Emitido em: 22 de outubro de 2026. Em 21 de outubro, duas falhas críticas no PHP foram identificadas...
Ler maisTenha uma visão mais aguçada dos riscos humanos com uma abordagem positiva que supera os testes de phishing tradicionais.