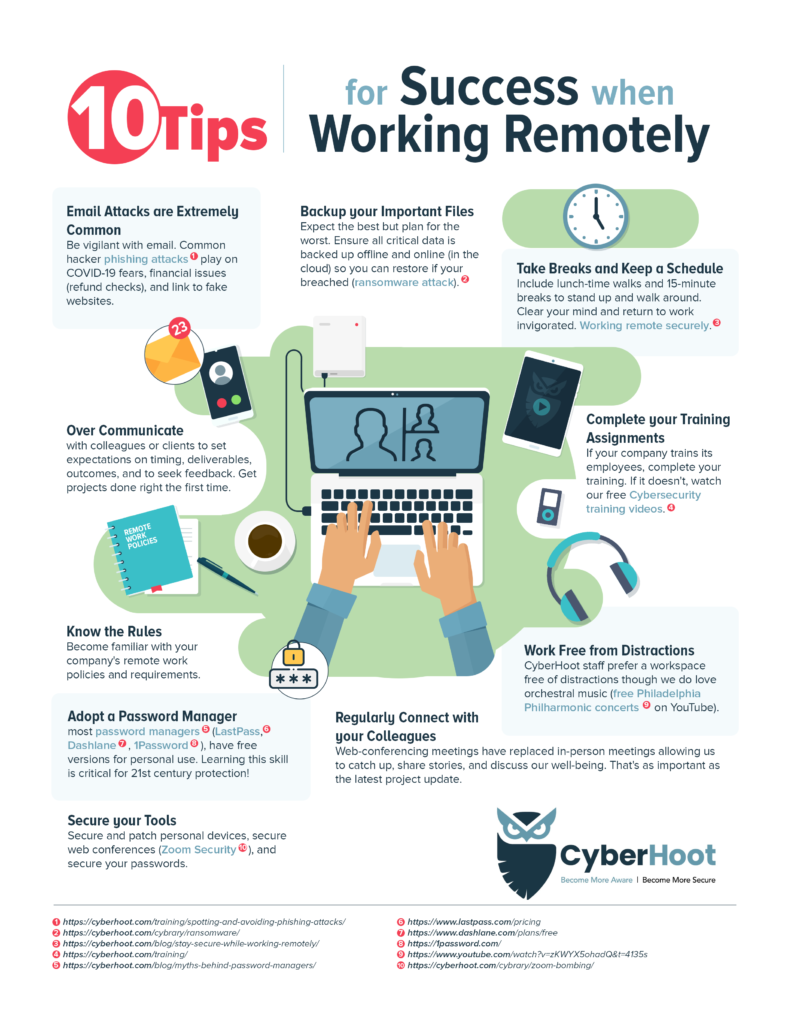
A pandemia do coronavírus de 2020 levou muitos trabalhadores a trabalhar em casa para conter sua disseminação. Os empresários tiveram que lidar proativamente com essas mudanças, ao mesmo tempo em que se esforçavam para operar com eficácia e segurança. O novo normal para as empresas é uma força de trabalho que continua a prestar serviços remotamente. Este artigo descreve algumas dicas e estratégias que as empresas estão usando para proteger seus trabalhadores remotos com sucesso.
Antes de começarmos, a CyberHoot precisa separar as empresas em dois tipos exclusivos, como segue:
Empresas que passaram por uma transformação digital podem ter uma vantagem em relação à segurança de funcionários remotos em comparação com empresas com soluções presenciais mais tradicionais. A miríade de desafios de segurança cibernética é simplificada para essas empresas habilitadas para a nuvem. Empresas que operam seus negócios na nuvem devem adotar as seguintes medidas para se protegerem verdadeiramente.
Nem todas as empresas atingiram o mesmo nível de maturidade em transformação digital. Algumas ainda precisam implementar muitas das recomendações de segurança acima. A CyberHoot frequentemente identifica lacunas em programas de trabalho remoto, mesmo em empresas que já concluíram sua transformação digital para serviços em nuvem há muito tempo. No entanto, proteger trabalhadores remotos em empresas que já trabalham na nuvem é fundamentalmente mais fácil do que em empresas que operam soluções tecnológicas locais mais tradicionais. É para isso que voltamos nossa atenção a seguir.
Trabalhadores remotos representam desafios de segurança cibernética ainda mais específicos para operações comerciais presenciais do que para operações de serviços em nuvem. As preocupações mudam de fornecer acesso local aos recursos para garantir que os trabalhadores remotos continuem tendo acesso confiável e seguro aos mesmos aplicativos locais. Infelizmente, muitas vezes, esses aplicativos locais não eram protegidos e reforçados para usuários remotos, em vez de depender de um pequeno número de usuários locais. Nossas próximas seções analisam essas diferenças frequentemente encontradas à medida que empresas presenciais migram para forças de trabalho remotas.
Ao trabalhar no local, a segurança de endpoints costuma ser bastante robusta e confiável. Os dispositivos da empresa contam com proteção antivírus, com gerenciamento de direitos de privilégios, bloqueio de dispositivos após inatividade e aplicação regular de patches em sistemas operacionais e aplicativos. Muitas empresas não previram o orçamento para uma força de trabalho móvel em casa. Diante da necessidade de comprar laptops para cada funcionário (e laptops estão em falta há meses), muitas empresas optaram por permitir que máquinas domésticas potencialmente menos seguras se conectem a recursos e aplicativos locais. Isso coloca máquinas menos seguras em sua rede interna em algumas configurações, o que pode representar riscos adicionais para seus dados. Todas essas são considerações que precisam ser abordadas por políticas e, em alguns casos, pela tecnologia.
Permitir o acesso a esses mesmos aplicativos a partir de dispositivos pessoais em casa pode expô-los a riscos, como máquinas domésticas inseguras e potencialmente comprometidas, permissões inadequadas que podem causar danos maiores em caso de violação de dados e a complexidade de habilitar o acesso remoto seguro a sistemas que antes eram totalmente abertos a conexões locais, porém limitadas. Em contraste, as soluções em nuvem sempre pressupõem as piores conexões possíveis de máquinas comprometidas. Elas pressupõem e presenciam ataques de hackers de toda a internet diariamente. Elas passam por rigorosos testes de penetração para garantir que os sistemas estejam bloqueados e seguros, em contraste com a maioria dos aplicativos, servidores e redes locais, que nunca foram projetados para tais fins.
Independentemente de seus aplicativos estarem na nuvem ou no local, existem algumas práticas de segurança importantes que você precisa garantir que estejam implementadas e funcionando conforme o planejado. Vamos nos concentrar no acesso remoto seguro e, além disso, nas melhores práticas de gerenciamento de privilégios, criptografia e autenticação de dois fatores.
Embora seja mais fácil proteger o acesso remoto de toda a empresa do que proteger vários laptops fornecidos pela empresa, ainda existem práticas recomendadas adicionais que devem ser seguidas. Para reduzir a probabilidade de violações de dados ao usar o acesso remoto, as empresas devem fazer o seguinte:
Todos os usuários finais devem ser configurados para usar a autenticação de dois fatores (2FA) para acesso remoto. Caso contrário, é um convite a incidentes de segurança e comprometimento de dados. Muitos funcionários reutilizam senhas em suas contas VPN, assim como em diversos sites, sendo que um deles certamente estará comprometido e essas credenciais estarão circulando na dark web. Isso é ainda mais importante se você precisar estar em conformidade com padrões de segurança como PCI , HIPAA ou CMMC . Se você só puder fazer uma coisa, que seja esta: habilitar a 2FA em sua rede local e nos dados/aplicativos que ela hospeda.
Os direitos de acesso a aplicativos locais e na nuvem devem ser cuidadosamente atribuídos para que os usuários finais possam acessar apenas os recursos de que necessitam. Uma maneira de as empresas fazerem isso, ao mesmo tempo em que restringem a superfície de ataque a um único protocolo, é habilitar o Protocolo de Área de Trabalho Remota (PDR) em uma estação de trabalho no escritório. Essa porta única permite que toda a segurança existente no ambiente de trabalho seja aplicada, desde as permissões de aplicativos até os locais de armazenamento padrão e a redução de custos adicionais de licenciamento para máquinas domésticas quando uma máquina de trabalho já tiver a licença paga.
Isso pode exigir a imposição de limites adicionais às conexões tradicionais de Rede Virtual Privada (VPN) , que concedem acesso baseado em rede a todos os recursos em uma rede interna geralmente plana enquanto o cliente VPN estiver conectado. Isso reduz artificialmente o nível de segurança para usuários de acesso remoto ao nível do ponto de extremidade, que, se comprometido, poderia introduzir ransomware e vírus na rede corporativa. Em contrapartida, habilitar um único roteador em um gateway RDP para a estação de trabalho, sem outras portas ou protocolos, pode melhorar significativamente a segurança geral para trabalhadores remotos.
Isso pode ser feito por meio de uma VPN , mas essa opção exige a instalação e configuração de um cliente VPN, limitando os usuários finais a dispositivos específicos e aumentando a complexidade. Uma solução de acesso remoto que aproveite a universalidade dos navegadores da web pode fornecer criptografia adequada, evitando as limitações de uma VPN. Mesmo assim, essas soluções devem ser vinculadas a destinos únicos por usuário, se possível.
Serviços de acesso remoto inseguros são alvos comuns de hackers e nunca devem ser expostos à internet pública. Proteger esses serviços com um gateway de desktop remoto os protege do acesso público direto e fornece uma camada adicional de segurança e controle de acesso, preferencialmente em conjunto com a autenticação de dois fatores.
Por fim, é crucial manter a segmentação e o isolamento de suas redes internas. Com um gateway de área de trabalho remota instalado, os servidores podem ser configurados para aceitar conexões de entrada apenas de usuários autenticados por 2FA. Diversos segmentos internos devem existir para limitar os danos a um segmento de rede caso ele seja infectado por vírus, worm ou hacker.
Empresas que migraram para serviços em nuvem anos atrás se adaptaram com bastante rapidez e segurança à migração para o trabalho remoto. No entanto, ao implementar as proteções descritas neste artigo, independentemente de usar aplicativos locais ou em nuvem, você poderá proteger suas operações comerciais e limitar os riscos de comprometimento, tempo de inatividade, danos à marca e perda de clientes/receita.
O acesso remoto seguro à rede da sua empresa é essencial, dependendo de quão avançado você já foi na jornada de transformação digital. Proteger os equipamentos internos, conforme descrito acima, com patches, monitoramento, atualizações com despesas de capital e outros recursos, torna mais difícil ter certeza, mas é possível. No entanto, destaca alguns dos benefícios de uma migração mais agressiva para serviços em nuvem para sua força de trabalho móvel e cada vez mais remota.
Fontes
Leitura Adicional
Descubra e compartilhe as últimas tendências, dicas e melhores práticas de segurança cibernética, além de novas ameaças às quais você deve ficar atento.

Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Já sabíamos disso há algum tempo...
Ler mais
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Um CAPTCHA deve testar se...
Ler mais
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Sou abençoado por ter...
Ler maisTenha uma visão mais aguçada dos riscos humanos com uma abordagem positiva que supera os testes de phishing tradicionais.