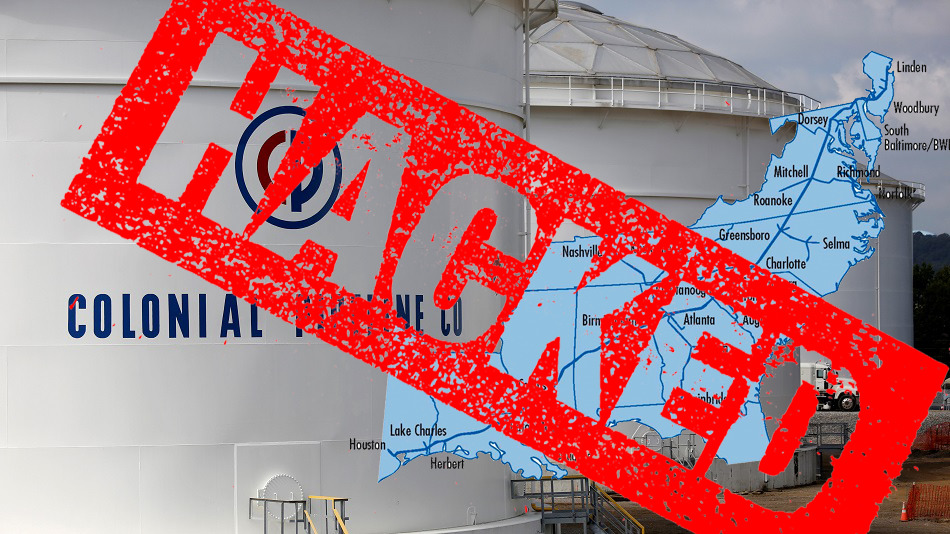
O maior oleoduto dos Estados Unidos, o Colonial Pipeline, interrompeu suas operações devido a um ataque de ransomware . O Colonial Pipeline transporta 45% do combustível consumido na costa leste dos EUA, estendendo-se do Texas até a região da Baía de Nova York. A empresa responsável pelo oleoduto divulgou um comunicado em 7 de maio de 2021, informando que havia sido vítima de um ataque cibernético.
Desde então, determinamos que este incidente envolve ransomware. Em resposta, colocamos proativamente alguns sistemas fora do ar para conter a ameaça, o que interrompeu temporariamente todas as operações do oleoduto e afetou alguns de nossos sistemas de TI.
Segundo a Bloomberg e o The Wall Street Journal , especialistas em resposta a incidentes de segurança cibernética da FireEye estão auxiliando na investigação, que relacionou o ataque a uma variante de ransomware chamada DarkSide.
A organização criminosa DarkSide iniciou suas atividades em agosto de 2020 e já divulgou dados roubados de mais de 40 vítimas até o momento (maio de 2021). Não está claro quanto dinheiro os atacantes estão exigindo ou se a Colonial Pipeline pagou o resgate. No entanto, uma reportagem da Bloomberg alegou que os cibercriminosos por trás do ataque roubaram 100 GB de dados da rede da Colonial. Para efeito de comparação, a Travelex, uma casa de câmbio com sede em Londres, pagou US$ 2.3 milhões para "desbloquear" apenas 5 GB de dados . Com a Colonial Pipeline com 100 GB de dados roubados, é possível calcular quanto os hackers podem estar pedindo à Colonial (entre US$ 40 milhões e US$ 50 milhões). Talvez a Colonial não consiga pagar o resgate porque o Departamento do Tesouro dos EUA tornou ilegais os pagamentos de resgate em bitcoin no último outono (do hemisfério norte). Se este ransomware criptografou apenas os dados da Colonial, a empresa ficaria fora do ar por alguns dias enquanto restaurava os backups. Contudo, parece que a organização DarkSide também está ameaçando revelar o que só pode ser considerado informações sensíveis e prejudiciais na internet.
Os ciberataques contra empresas de serviços públicos e infraestrutura crítica têm aumentado consideravelmente nos últimos anos. Um problema dessa tendência é que as novas variantes de ransomware não apenas criptografam os dados da vítima, mas também extraem as informações e divulgam publicamente os dados roubados caso o resgate não seja pago. Esse tipo de ransomware é chamado de " Leakware ". A CyberHoot acompanha essa tendência de Leakware há algum tempo , desde que o ransomware Maze iniciou essa nova estratégia há mais de um ano.
Com base em dados coletados pela Check Point e HackerNews , os ataques cibernéticos contra empresas de serviços públicos americanas aumentaram em média 50% por semana em 2021, passando de 171 no início de março para 260 no final de abril.
O ransomware tem atraído a atenção tanto da Casa Branca quanto da indústria. Uma Força-Tarefa de Ransomware (RTF, na sigla em inglês) , criada recentemente , reúne entidades públicas e privadas para debater formas de combater essa epidemia. A RTF é composta por especialistas renomados em cibersegurança que ajudam empresas a combater o ransomware de forma proativa. Esforços já foram feitos no passado para combater o ransomware, mas o principal objetivo da força-tarefa é reduzir a frequência e o impacto desses ataques. Enquanto a RTF realiza seu trabalho, sua empresa não pode esperar por uma solução mágica. Existem ações que você deve tomar para melhorar sua segurança e reduzir a probabilidade de ser vítima de ataques de ransomware como o Colonial:
Existem muitas outras medidas de proteção que compõem um programa robusto de cibersegurança, incluindo a realização de uma avaliação de riscos , a construção de uma estrutura de gestão de riscos e diversas proteções técnicas. Saiba tudo sobre elas e comece a construir seu plano robusto de cibersegurança com defesa em profundidade na CyberHoot.
https://youtu.be/Tz6yErGdHFEhttps://www.youtube.com/watch?v=03olldrg21I
Fontes:
Leitura Adicional:
Tesouro dos EUA proíbe pagamentos de ransomware
Descubra e compartilhe as últimas tendências, dicas e melhores práticas de segurança cibernética, além de novas ameaças às quais você deve ficar atento.

Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Já sabíamos disso há algum tempo...
Ler mais
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Um CAPTCHA deve testar se...
Ler mais
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Sou abençoado por ter...
Ler maisTenha uma visão mais aguçada dos riscos humanos com uma abordagem positiva que supera os testes de phishing tradicionais.

