A equipe de pesquisa de vulnerabilidades do Microsoft Edge publicou recentemente detalhes sobre um novo recurso em desenvolvimento chamado "Modo Super Seguro" (SDSM). O SDSM foi projetado para melhorar a segurança sem perdas significativas de desempenho. Para isso, o SDSM elimina os compiladores Just-In-Time (JIT) do JavaScript , que foram projetados para aumentar a velocidade de carregamento de páginas e o desempenho do navegador, mas são notoriamente exploráveis por hackers.
Como isso funciona?
Quando ativado, o SDSM do Edge remove a compilação Just-In-Time (JIT) do pipeline de processamento do V8, reduzindo a superfície de ataque que os hackers usam para invadir os dispositivos dos usuários do Edge. De acordo com os relatórios de Vulnerabilidades e Exposições Comuns (CVE) acumulados desde 2019, “ cerca de 45% das vulnerabilidades encontradas nos mecanismos V8 JavaScript e WebAssembly estavam relacionadas ao mecanismo JIT, e mais da metade de todos os exploits do Chrome em uso exploram falhas do JIT ”. Segundo o BleepingComputer, a superfície de ataque reduzida elimina quase metade das falhas e, consequentemente, torna as falhas restantes mais difíceis de explorar.
Além disso, muitos outros recursos de segurança podem ser ativados com os JITs desativados. Entre eles, estão o Control Flow Guard (CFG), o Control-flow-Enforcement Technology (CET) e o Arbitrary Code Guard (ACG). Cada um deles adiciona camadas de segurança adicionais para manter os usuários e seus dados seguros.
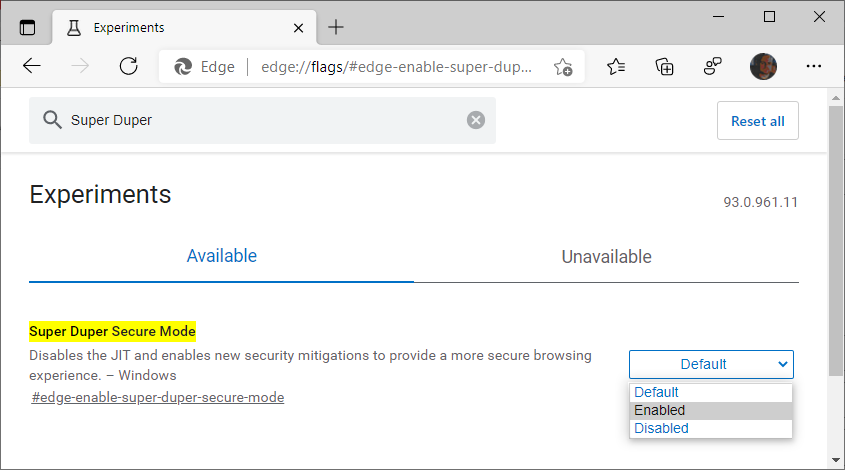
Este novo recurso de segurança do Edge ainda está em fase de testes, mas os usuários da versão prévia do Microsoft Edge (incluindo Beta, Dev e Canary) podem habilitá-lo acessando edge://flags/#edge-enable-super-duper-secure-mode e ativando a opção.
O chefe da equipe de Engenharia de Segurança da Microsoft, Johnathan Norman, fez uma declaração no Twitter mencionando que a ferramenta provavelmente sofrerá alterações devido aos muitos desafios técnicos a serem superados durante o processo de experimentação do recurso. Ele também afirmou que a ferramenta não será exclusiva para dispositivos Windows, e que a empresa planeja disponibilizá-la para Macs e Androids em breve. Norman mencionou que talvez seja necessário mudar o nome quando o recurso for lançado oficialmente, mas que continuarão se divertindo com ele.
Recomendações para PMEs
É uma boa ideia ficar de olho nesse novo recurso, que será lançado juntamente com outros navegadores da web que seguirão o exemplo. Se você ou sua empresa possuem uma solução de gerenciamento de patches ou atualizações automáticas, você não perderá o lançamento; no entanto, será necessário habilitá-lo. Se você estiver ansioso para usar esse recurso, acesse https://www.microsoftedgeinsider.com/en-us/download/ para instalar um dos três "canais" que permitem usar os novos recursos do Edge, ainda em fase de testes. Após a instalação, acesse edge://flags/#edge-enable-super-duper-secure-mode ao usar o canal.
Após a ativação, você deve testar se a ativação desse recurso interrompe algum dos seus aplicativos críticos. Você pode desativar esse recurso quando precisar acessar os aplicativos críticos que param de funcionar quando o JIT é desativado.
Além de habilitar o recurso Modo Super Seguro, a CyberHoot recomenda as seguintes práticas recomendadas para proteger indivíduos e empresas contra ataques cibernéticos online e limitar os danos causados por eles:
Fontes:
Leituras adicionais:
O 'Modo Super Seguro' do Microsoft Edge faz o que promete
Descubra e compartilhe as últimas tendências, dicas e melhores práticas de segurança cibernética, além de novas ameaças às quais você deve ficar atento.

Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Já sabíamos disso há algum tempo...
Ler mais
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Um CAPTCHA deve testar se...
Ler mais
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Sou abençoado por ter...
Ler maisTenha uma visão mais aguçada dos riscos humanos com uma abordagem positiva que supera os testes de phishing tradicionais.