O WhatsApp , empresa pertencente ao Facebook, é um aplicativo móvel que permite aos usuários enviar mensagens de texto, fazer chamadas de voz e compartilhar documentos com outros usuários do WhatsApp. Você pode estar se perguntando por que o aplicativo parece familiar; provavelmente, isso se deve ao ataque cibernético sofrido por Jeff Bezos em 2018, quando seu telefone foi invadido e o invasor roubou gigabytes de dados pessoais. Isso levou à divulgação pública de fotos comprometedoras de Bezos com sua amante, um divórcio bastante público e uma crítica mordaz de Chris Rock no Oscar , tudo por causa de um ataque cibernético envolvendo o WhatsApp. Desde o ataque de 2018, o WhatsApp tem trabalhado para melhorar sua reputação em relação à segurança.
Em 10 de setembro de 2021, o WhatsApp anunciou que implementaria suporte para backups de conversas com criptografia de ponta a ponta na nuvem para usuários de Android e iOS, abrindo caminho para o armazenamento de informações como mensagens de bate-papo e fotos no iCloud da Apple ou no Google Drive de forma criptograficamente segura. Quando implementada corretamente, a criptografia de ponta a ponta pode impedir que funcionários do WhatsApp espionem seus usuários. Normalmente, isso não seria um problema, mas quando uma intimação é emitida para o WhatsApp, eles devem cumpri-la, se possível. A criptografia de ponta a ponta impede que até mesmo os funcionários do WhatsApp consigam capturar e entregar esses históricos de mensagens de bate-papo às autoridades.
Em 2016 , o WhatsApp habilitou a criptografia de ponta a ponta (E2EE) para mensagens pessoais, chamadas, videochamadas e mídias entre remetentes e destinatários. O problema com essa solução E2EE está relacionado aos dados de backup dos usuários na nuvem. Ao transferir conversas ou dados de dispositivos dos usuários, as mesmas proteções de segurança E2EE não eram possíveis, tornando os backups legíveis para funcionários do WhatsApp, agências governamentais mediante intimação, os próprios provedores de nuvem e até mesmo hackers dentro das redes dos provedores de nuvem.
O recurso opcional será lançado em setembro de 2021, mas funcionará apenas nos dispositivos principais vinculados à conta do usuário; não em dispositivos complementares, como desktops ou laptops, que simplesmente espelham o conteúdo do WhatsApp nos celulares. O WhatsApp fez uma declaração em um whitepaper:
“Com a introdução de backups criptografados de ponta a ponta, o WhatsApp criou um Backup Key Vault baseado em HSM (Módulo de Segurança de Hardware) para armazenar com segurança chaves de criptografia por usuário para backups de usuários em um armazenamento à prova de violação, garantindo assim maior segurança do histórico de mensagens dos usuários.”
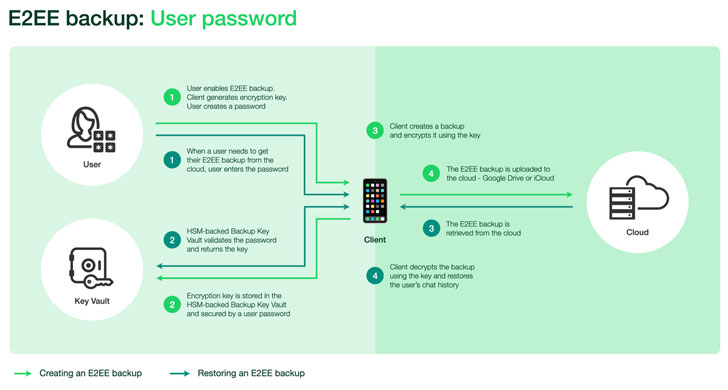
Com backups criptografados de ponta a ponta habilitados, antes de armazená-los na nuvem, o aplicativo criptografa as mensagens de bate-papo e todos os dados de mensagens (textos, fotos, vídeos, etc.) usando uma chave aleatória gerada no dispositivo do usuário. A chave gerada pelo dispositivo que criptografa o backup é protegida por uma senha fornecida pelo usuário, que é armazenada no cofre para permitir fácil recuperação em caso de roubo do dispositivo.
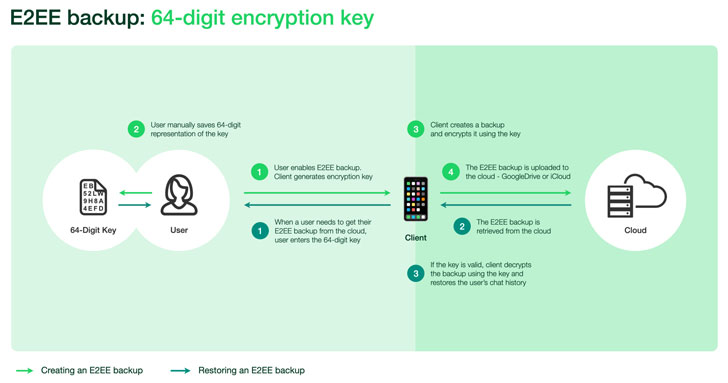
Como alternativa, os usuários têm a opção de fornecer uma chave de criptografia de 64 dígitos em vez de uma senha, mas, neste cenário, a chave de criptografia terá que ser armazenada manualmente, visto que não será mais enviada para o Cofre de Chaves de Backup do HSM. Quando um proprietário de conta precisa acessar seu backup, isso pode ser feito com a ajuda da senha ou da chave de 64 dígitos, que, posteriormente, é usada para recuperar a chave de criptografia do cofre de chaves de backup e descriptografar seus backups.
O cofre está geograficamente distribuído por cinco centros de dados e é responsável por impor a verificação de senha, bem como tornar a chave inacessível após um determinado número de tentativas de login malsucedidas, reduzindo a probabilidade de ataques de força bruta.
Se você usa o WhatsApp, evite usá-lo até que este novo recurso seja lançado. Após o lançamento, a CyberHoot recomenda ativar este recurso opcional para reduzir a probabilidade de violação de privacidade de dados.
Enquanto você espera o lançamento do novo recurso de segurança E2EE do WhatsApp, é essencial que você implemente as seguintes recomendações do CyberHoot:
Fontes:
Leituras adicionais:
Jeff Bezos e a falha de segurança do WhatsApp
Como o Facebook enfraquece a proteção de privacidade de seus 2 bilhões de usuários do WhatsApp
Descubra e compartilhe as últimas tendências, dicas e melhores práticas de segurança cibernética, além de novas ameaças às quais você deve ficar atento.

Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Já sabíamos disso há algum tempo...
Ler mais
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Um CAPTCHA deve testar se...
Ler mais
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Sou abençoado por ter...
Ler maisTenha uma visão mais aguçada dos riscos humanos com uma abordagem positiva que supera os testes de phishing tradicionais.

