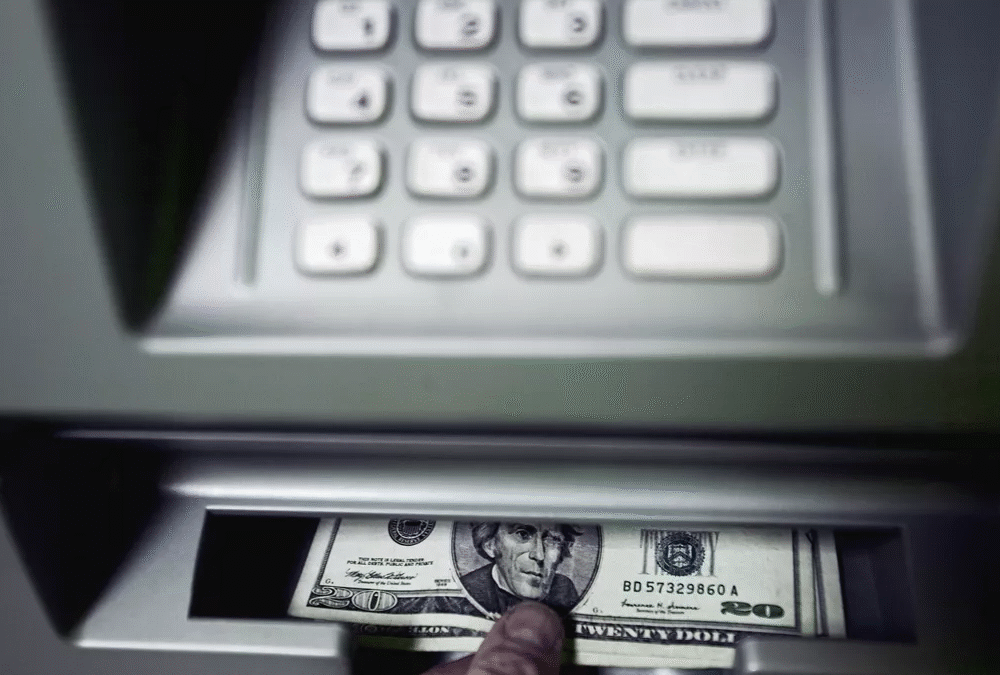
Os caixas eletrônicos (ATMs) são há muito tempo alvo de criminosos empreendedores. Na década de 1980, quando surgiram, os criminosos os acorrentavam a seus caminhões e fugiam com o caixa eletrônico para arrombá-los na segurança de suas garagens. Os bancos responderam parafusando os caixas eletrônicos no chão com barras de aço aparentemente imóveis, e vários para-choques de caminhões foram deixados no local de um ataque frustrado.
Recentemente, hackers conseguiram invadir caixas eletrônicos com uma furadeira e softwares maliciosos que podem ser injetados na máquina através do furo feito, fazendo com que ela cuspa todo o dinheiro armazenado. Essa forma de ataque físico e com malware é conhecida como Jackpotting. Caixas eletrônicos em Taiwan perderam US$ 2 milhões em 2016 devido a ataques de Jackpotting. O Jackpotting chegou agora aos EUA, com vários casos relatados nos últimos anos. Dado que a maioria dos caixas eletrônicos utiliza versões antigas do Windows (Windows Embedded ou Windows XP), implantar malware ou obter privilégios de administrador é uma tarefa relativamente trivial uma vez dentro da máquina.
Uma recente onda de atentados a bomba em Filadélfia (mais de 50 em 2020), utilizando explosivos caseiros equivalentes a um quarto de dinamite, foi usada para invadir caixas eletrônicos. Problemas de segurança física nunca desaparecerão. No entanto, em um caso recente , um indivíduo que tentava explodir um cofre em Filadélfia acabou morrendo na explosão, levando alguns a especular que o "jackpotting" (arrombamento de caixas eletrônicos) pode ser uma alternativa mais segura para potenciais ladrões.
Esses ataques de jackpotting afetaram os terminais de todos os principais fabricantes de caixas eletrônicos, bem como processadores de pagamento e cartões do Interbank. Os ataques a caixas eletrônicos muitas vezes são difíceis de detectar, às vezes coordenados por gangues de hackers em vários caixas eletrônicos em vários países, resultando em milhões de dólares em perdas antes que o problema seja identificado.
Criminosos cibernéticos estão usando o software da Diebold , fabricante líder de caixas eletrônicos, em uma série de ataques contra terminais de pagamento em toda a Europa, forçando as máquinas a liberar dinheiro para os hackers. De acordo com um Alerta de Segurança Ativo divulgado pela Diebold Nixdorf em julho de 2020, hackers que utilizam um dispositivo de caixa-preta, comum nesse tipo de ataque, intensificaram suas atividades na Europa, visando os terminais USB “ProCash 2050xe” da Diebold. No alerta, a Diebold mencionou que o dispositivo usado nos ataques “contém partes do software do caixa eletrônico atacado”. Ainda não está claro como os invasores obtiveram acesso ao software interno das máquinas; no entanto, dois métodos foram confirmados em notícias distintas. No primeiro método, os hackers perfuram os caixas eletrônicos com uma broca de US$ 15 e inserem seu software, acessando diretamente o sistema do caixa eletrônico. No segundo método, um ataque cibernético às redes do banco permitiu o acesso remoto aos caixas eletrônicos, possibilitando a implantação remota de um malware de jackpot.
Hackers "jackpot" caixas eletrônicos desconectando o cabo USB que conecta o dispensador CMD-V4 dos terminais e seus sistemas eletrônicos, conectando-os à caixa preta para que possam enviar comandos fraudulentos de dispensação. Existem várias outras maneiras pelas quais os cibercriminosos podem jackpot caixas eletrônicos, incluindo outra técnica de caixa preta que se conecta a cabos de rede na parte externa do caixa eletrônico para registrar informações do titular do cartão. Dessa forma, os invasores podem alterar os valores de saque autorizados do host ou se passar pelo sistema host para sacar grandes quantias em dinheiro. Felizmente, neste momento, não parece que os hackers na atual onda de ataques da Diebold estejam acessando informações do titular do cartão, de acordo com a empresa.
Outro tipo de ataque a caixas eletrônicos ocorre por meio de e-mails de phishing enviados aos administradores de rede da instituição financeira proprietária do caixa eletrônico. Esses e-mails tentam instalar malware que, posteriormente, pode usar o software administrativo que fornece acesso remoto aos caixas eletrônicos para instalar malware nos terminais, que os cibercriminosos utilizam para roubar seus equipamentos, de acordo com a Diebold.
Os caixas eletrônicos devem ser examinados por profissionais para determinar se a máquina está física e logicamente protegida. É sempre uma boa ideia avaliar os riscos sempre que possível para tentar identificar vulnerabilidades à segurança da sua empresa. Dado o aumento recente de ataques a caixas eletrônicos (tanto físicos quanto lógicos), existem algumas medidas necessárias que devem ser tomadas com o seu fornecedor de caixas eletrônicos:
Além das medidas específicas que podem ser tomadas em relação aos caixas eletrônicos, é fundamental praticar sempre uma boa higiene cibernética. A melhor maneira de se defender contra hackers é por meio de treinamentos de conscientização em cibersegurança; educar sua equipe para identificar ameaças e como evitá-las é vital para o seu negócio. Muitas vezes, empresas perdem quantias significativas de dinheiro e têm sua reputação prejudicada por ataques de phishing, ransomware ou outras técnicas de engenharia social. Siga nossas melhores práticas para reduzir a probabilidade de sua empresa ser vítima de ataques cibernéticos:
A CyberHoot trabalha bem com empresas para treinar, governar e avaliar sua maturidade em segurança cibernética. A única maneira de se proteger é engajar-se proativamente na segurança cibernética. Comece a se preparar hoje mesmo, tomando as medidas cruciais para evitar uma violação. Muitas vezes, uma violação leva a empresa comprometida à falência.
Fontes: DieBold Nixdorf , ThreatPost
Leitura complementar :
Hackers de caixas eletrônicos intensificam ataques remotos de malware
Homem morre ao tentar explodir um caixa eletrônico (Filadélfia – julho de 2020)
Descubra e compartilhe as últimas tendências, dicas e melhores práticas de segurança cibernética, além de novas ameaças às quais você deve ficar atento.

Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: “O poder tende a corromper,...
Ler mais
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Há anos treinamos...
Ler mais
A maioria dos testes de phishing mente para seus funcionários. Este aqui diz olá primeiro! O HootPhish avisa logo de cara: isto é...
Ler maisTenha uma visão mais aguçada dos riscos humanos com uma abordagem positiva que supera os testes de phishing tradicionais.