O Google desenvolveu e lançou uma nova medida de proteção de cookies que torna os cookies de sessão roubados inúteis em qualquer outro dispositivo para sites atualizados que ofereçam suporte a essa abordagem. Veja como funciona, quem pode se beneficiar e o que fazer agora.
A versão curta
O malware Infostealer não precisa da sua senha nem dos seus códigos de autenticação multifator (MFA). Tudo o que ele precisa é de um pequeno arquivo que seu navegador armazena após o login, chamado cookie de sessão. Durante anos, roubar apenas esse arquivo era suficiente para se passar por você online, burlando nomes de usuário, senhas e até mesmo a autenticação multifator (MFA). O Chrome agora vincula esse arquivo ao seu dispositivo específico, de modo que os cookies de sessão param de funcionar em qualquer lugar, impedindo ataques de "roubo de sessão".
Ao fazer login em um site, seu navegador recebe um cookie de sessão, um pequeno token que comprova que você já fez login. A partir desse momento, o servidor confia no token, e não na sua senha. Isso tornou a navegação rápida e conveniente, mas também criou uma vulnerabilidade real. Quem detém o cookie detém sua sessão, sem necessidade de senha ou autenticação multifator (MFA).
Famílias de malware de roubo de informações, como o LummaC2, passaram 2024 e 2025 coletando silenciosamente esses tokens e vendendo-os em mercados online. Como os cookies geralmente permanecem válidos por dias ou semanas, os atacantes tiveram bastante tempo para usá-los antes que alguém percebesse.
Não existe uma forma confiável de impedir a exfiltração de cookies usando apenas software em nenhum sistema operacional.
Equipe de Segurança do Google, abril de 2026
A solução do Google chama-se Credenciais de Sessão Vinculadas ao Dispositivo , ou DBSC. Já está disponível para todos no Chrome 146 para Windows, com suporte para macOS em breve. A ideia é simples: em vez de confiar apenas no cookie, o Chrome vincula a sessão ao dispositivo físico onde você fez login. Mesmo que alguém roube o cookie, ele deixa de funcionar em qualquer outro dispositivo.
Os testes do próprio Google mostraram que o DBSC bloqueou 94% das tentativas de roubo de cookies durante a fase beta. Para os 6% de sucesso, foi necessário um malware com conhecimento da chave privada instalado previamente no computador. Cada sessão também utiliza uma chave separada por site, portanto, os sites não podem usar esse sistema para rastrear você em diferentes visitas ou vincular suas atividades.
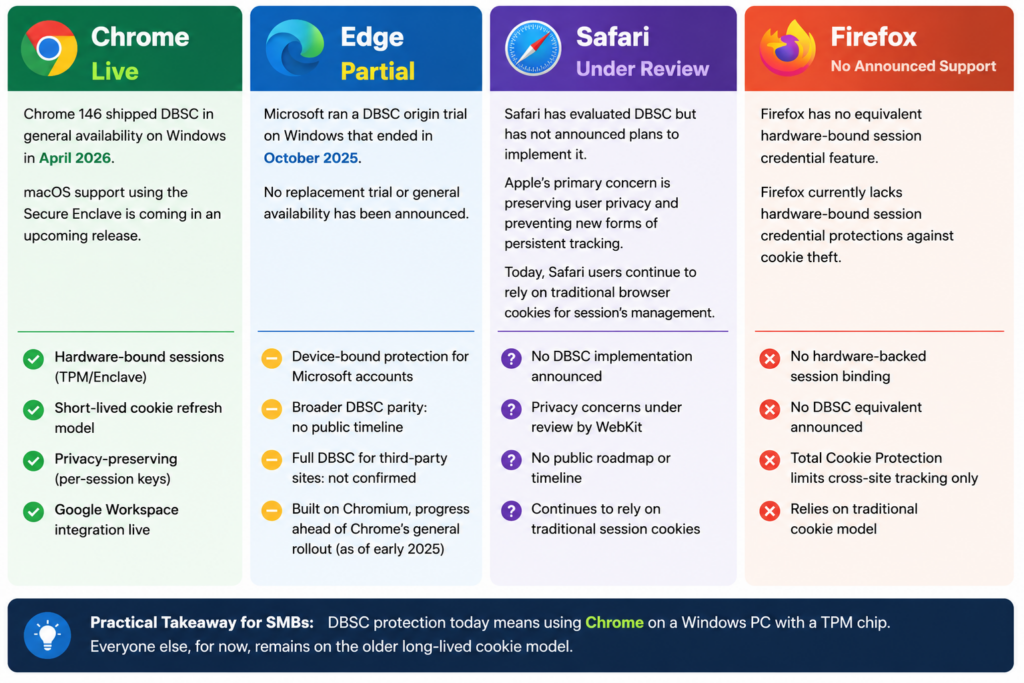
O Chrome foi o primeiro e o mais completo a adotar essa medida. Aqui está uma comparação da situação atual de cada um dos principais navegadores para desktop em relação a essa proteção. A Apple expressou preocupação com um "Supercookie" que permite o rastreamento permanente entre sessões. A especificação do W3C aborda essa questão garantindo que as chaves sejam apagadas juntamente com os dados do site. A Apple permanece na posição de "em discussão", e não de "em desenvolvimento".
Essa proteção é real e importante. Mas não é o fim da história. Aqui estão quatro coisas para ter em mente.
Biscoitos já roubados
Os 51.7 milhões de pacotes de credenciais já circulando online não serão afetados. O DBSC protege apenas novas sessões criadas após sua ativação.
Hardware antigo
Dispositivos sem TPM ou Secure Enclave voltam ao comportamento antigo e desprotegido. Muitos computadores empresariais mais antigos não possuem esse chip, portanto, verifique o seu.
Execute o comando do PowerShell: Get-Tpm
Os sites também precisam ser atualizados.
O DBSC exige que o site adicione suporte por conta própria. O Google e a Okta já fizeram isso. A maioria dos outros aplicativos e plataformas ainda está trabalhando nisso.
Outros navegadores não estão incluídos.
Quem usa Firefox, Safari, Edge sem suporte completo ao DBSC ou um navegador móvel para acesso ao trabalho não tem essa proteção atualmente.
Você não precisa ser um especialista em segurança para se beneficiar disso. O Chrome realiza o trabalho pesado automaticamente em hardware compatível. Sua tarefa é garantir que ele possa realizar seu trabalho.
Em um dispositivo pessoal, abra o Chrome e acesse Configurações, depois Ajuda e, em seguida, Sobre o Google Chrome. Se você não estiver na versão 146 ou posterior, atualize agora. No Windows 11, seu dispositivo quase certamente possui o chip TPM necessário para que isso funcione. Se você estiver usando um computador mais antigo ou o Windows 10, verifique as especificações do fabricante para confirmar.
Para proprietários de empresas e líderes de TI, adicionem isso à próxima reunião de equipe: confirmem se seus funcionários estão usando o Chrome 146 ou posterior, peçam ao profissional de TI para verificar se o TPM está ativo nos dispositivos Windows e fiquem atentos aos anúncios dos principais aplicativos de negócios sobre o suporte ao DBSC. O progresso está acontecendo rapidamente.
Resumindo: atualize o Chrome, verifique se seu hardware possui um chip TPM e fique tranquilo, pois em breve muitos sites impedirão que cookies de sessão roubados funcionem, acabando com os ataques de roubo de cookies de sessão. Os Monstros dos Cookies desaparecerão!
Descubra e compartilhe as últimas tendências, dicas e melhores práticas de segurança cibernética, além de novas ameaças às quais você deve ficar atento.

Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Mesmo antes de Claude Code fazer...
Ler mais
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Já sabíamos disso há algum tempo...
Ler mais
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Um CAPTCHA deve testar se...
Ler maisTenha uma visão mais aguçada dos riscos humanos com uma abordagem positiva que supera os testes de phishing tradicionais.

