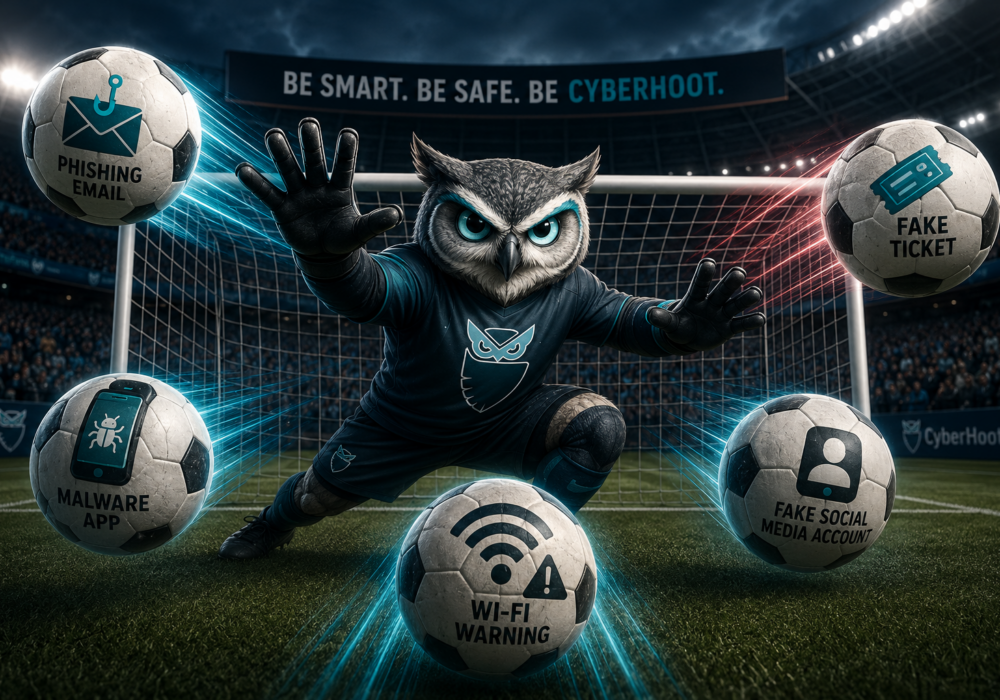
A Copa do Mundo da FIFA de 2026 começou no dia 11 de junho nos Estados Unidos, Canadá e México. Espera-se que seis milhões de torcedores compareçam aos jogos, e milhões de outros buscarão ingressos, transmissões e camisas online. Os golpistas também se prepararam para esse momento. O FBI e diversas equipes de investigação relatam milhares de sites falsos da FIFA, aplicativos de streaming maliciosos e logins roubados já em circulação. A boa notícia é simples: alguns hábitos fáceis protegem você de quase tudo isso, e nenhum deles custa nada.
Pesquisadores do Group-IB rastrearam mais de 4,300 domínios fraudulentos da FIFA registrados desde agosto de 2025. Um grupo criminoso, apelidado de GHOST STADIUM, opera mais de 300 cópias clonadas do site oficial da FIFA. Os sites falsos copiam a página de login verdadeira e até carregam imagens diretamente dos servidores da FIFA, o que os torna difíceis de detectar visualmente. Assim que você insere sua senha, os criminosos a redefinem, bloqueiam seu acesso e revendem quaisquer ingressos vinculados à sua conta.
Sua defesa não custa nada. Digite fifa.com no seu navegador em vez de clicar em links em anúncios, resultados de pesquisa ou publicações em redes sociais. Ative a autenticação multifatorial para sua conta FIFA, assim, mesmo com uma senha roubada, o ladrão não terá sucesso.
Pesquisadores da ThreatFabric e da Kaspersky descobriram aplicativos de streaming maliciosos disseminando famílias de malware para Android chamadas Massiv e Perseus . Esses aplicativos operam fora das lojas de aplicativos oficiais, portanto, instalar um deles significa ignorar diversos avisos exibidos no próprio telefone. Após a instalação, o malware solicita permissões de acesso, grava o que você digita, sobrepõe telas de login falsas aos seus aplicativos bancários legítimos e intercepta seus códigos de segurança de uso único.
A Bitdefender encontrou mais de 55 campanhas publicitárias com temática de futebol no Facebook e Instagram, promovendo camisas falsificadas e figurinhas colecionáveis falsas. A Fortinet contabilizou mais de 1,700 contas falsas da FIFA nas redes sociais, além de um esquema fraudulento de recrutamento que direcionava candidatos a vagas para uma página de login do Google idêntica à original. Antes de comprar ou se candidatar a uma vaga, verifique a conta por trás da oferta. Marcas legítimas direcionam para sites oficiais, publicam conteúdo regularmente e aceitam métodos de pagamento normais. Uma verificação de dois minutos evita que você compre uma camisa falsificada e tenha sua senha roubada.
A Kaspersky testou redes sem fio em três cidades mexicanas e descobriu que aproximadamente uma em cada dez não tinha senha. Redes abertas facilitam a criação de hotspots falsos por criminosos, que conseguem ler seu tráfego. Ao viajar, use seus dados móveis para acessar o banco e o e-mail. Reserve o Wi-Fi público para conferir resultados de jogos e se gabar em grupos de bate-papo.
Se seus funcionários adoram futebol, links sobre a Copa do Mundo estão chegando às suas caixas de entrada e celulares neste exato momento. Logins roubados nesta campanha já estão aparecendo em vazamentos de dados criminosos, coletados por malwares que roubam senhas, como Vidar , LummaC2 e RedLine . Você não precisa de um orçamento corporativo para reagir. Adicione um breve lembrete à sua próxima reunião de equipe: comprem ingressos apenas no fifa.com, evitem aplicativos de streaming instalados por fora da loja oficial (apenas para Android) e denunciem e-mails suspeitos sem medo de serem responsabilizados. Serviços gratuitos de notificação de violação de dados permitem que você verifique se os logins da empresa apareceram em vazamentos de informações. Medidas simples e baratas como essas impedem a maioria das tentativas desses criminosos.
Descubra e compartilhe as últimas tendências, dicas e melhores práticas de segurança cibernética, além de novas ameaças às quais você deve ficar atento.

Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: “O poder tende a corromper,...
Ler mais
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Há anos treinamos...
Ler mais
A maioria dos testes de phishing mente para seus funcionários. Este aqui diz olá primeiro! O HootPhish avisa logo de cara: isto é...
Ler maisTenha uma visão mais aguçada dos riscos humanos com uma abordagem positiva que supera os testes de phishing tradicionais.

