Este artigo articula as etapas a serem tomadas imediatamente quando você for atacado por esse tipo de ataque... algo que apelidei de "Ataque Dominó". Esse ataque tem fases distintas que os hackers exploram em sequência. Interrompa a sequência o mais cedo possível com ações evasivas e um bom treinamento dos funcionários, utilizando ferramentas como o CyberHoot para ajudá-los a identificar ataques de phishing e proteger suas senhas rigorosamente! Se você tiver interesse em treinar seus funcionários, visite o site de treinamento CyberHoot.com e nós o conectaremos a um de nossos revendedores.
Fase 1 da 'Rompimento em Dominó' :
Um cliente, Finance@IronCladCookware.com, recebeu um e-mail de um fornecedor com quem trabalha regularmente, solicitando a revisão de uma fatura protegida por senha no Google Docs, Dropbox ou outro local online. Embora incomum, tratava-se de um fornecedor importante com quem lidamos frequentemente, então atendemos ao pedido. Descobrimos, então, que o domínio de e-mail do fornecedor estava errado por apenas uma letra (por exemplo: o e-mail Twirlstool.com pode vir de Twrlstool.com – faltando um "i"). O site em que acessamos roubou o nome de usuário e a senha de um de nossos funcionários. Os hackers agora estão vasculhando cada endereço de e-mail exclusivo em cada pasta da caixa de entrada comprometida em nossa empresa.
Fase 2: O segundo dominó cai (um nome de domínio semelhante é registrado)
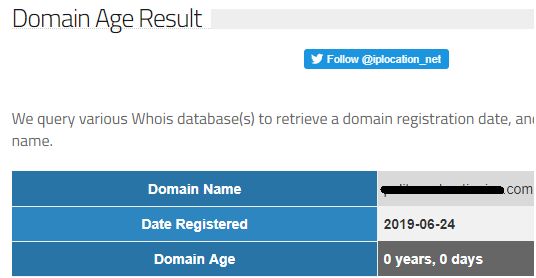
Na captura de tela abaixo, os hackers registraram hoje um nome de domínio semelhante para usar na Fase 3. Esse domínio é muito parecido com o domínio da empresa alvo e será usado como base para esses ataques.
Fase 3: O terceiro dominó – Explorando relacionamentos de confiança
O hacker então cria uma variedade de e-mails inócuos, porém eficazes, projetados para explorar a relação de confiança que você tem com seus fornecedores, clientes, familiares e amigos, enviando-os de uma conta de e-mail falsa. No meu exemplo fictício: o endereço Finance@IroncldCookware.com é usado em vez de Finance@IroncladCookware.com para enviar ataques de roubo de credenciais para endereços de e-mail encontrados na conta de e-mail original comprometida em IroncladCookware.com. A eficácia desse ataque reside no fato de que o nome do remetente é muito provavelmente reconhecido e aceito pelo destinatário como um usuário legítimo. A carga útil do ataque tem uma probabilidade maior de sucesso devido a essa confiança implícita.
Fase 4: Várias peças de dominó começam a cair sobre seus contatos
Os hackers não param por aí. Que comecem as invasões de contas de e-mail... a maioria das pessoas clica rapidamente em um e-mail parecido de alguém que reconhecem, sem pensar duas vezes. Menos pessoas fornecem credenciais para consultar uma fatura, saldo devedor ou qualquer outra transação financeira plausível... levando a cada vez mais empresas sendo invadidas e cada vez mais empresas sendo alvos. Isso é conhecido como efeito dominó.
Aqui estão alguns conselhos práticos sobre como se proteger e como ficar à frente do dominó quando sua empresa fizer parte de um desses eventos!
Etapa 1: crie um e-mail de resposta rápida e envie a todos os contatos imediatamente, informando-os sobre o domínio falso e os ataques direcionados.
Etapa 2: pesquise o ISP do nome de domínio recém-registrado e envie uma reclamação de abuso sobre um ataque de phishing de um nome de domínio semelhante e peça que ele seja removido imediatamente.
O tempo é essencial. No mundo real, no momento em que um domínio semelhante é registrado e está pronto para uso, os e-mails de ataque começam a chegar a todos os seus fornecedores, clientes, amigos e familiares. A pedra do dominó começa a cair à medida que as pessoas que confiam em você e no seu nome clicam na fatura ou solicitação de login falsa e se veem comprometidas.
Enviar essa nota de aviso para todas as pessoas que você puder imaginar é um primeiro passo crítico e urgente.
As demais medidas devem ser tomadas em ordem crescente de proteção. Nem todas essas medidas custam dinheiro. Algumas são extremamente eficazes (como o Acordo Multilateral de Defesa ).
Proteção básica:
Proteção Aprimorada:
Proteção Avançada:
Apelo à ação:
A proteção básica é algo que todas as empresas precisam ter em vigor. Entre em contato com a CyberHoot hoje mesmo para ser conectado a um revendedor e capacitar seus funcionários com o treinamento necessário para conter o Ataque Domino. Prevenir é melhor que remediar. Para saber como se proteger contra ameaças semelhantes por meio de ataques de e-mail, clique aqui.
Siga estas instruções da CyberHoot sobre como recuperar sua conta de e-mail comprometida.
Craig, cofundador da CyberHoot
Descubra e compartilhe as últimas tendências, dicas e melhores práticas de segurança cibernética, além de novas ameaças às quais você deve ficar atento.

Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Já sabíamos disso há algum tempo...
Ler mais
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Sou abençoado por ter...
Ler mais
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Lembro-me dos primeiros tempos de...
Ler maisTenha uma visão mais aguçada dos riscos humanos com uma abordagem positiva que supera os testes de phishing tradicionais.