14 de janeiro de 2020: Hoje, a Microsoft lançou seus patches mensais e, entre eles, três vulnerabilidades críticas de Severidade 1 que exigem atenção imediata. As empresas devem acionar o Processo de Gerenciamento de Alertas de Vulnerabilidades para priorizar esses alertas e planejar a aplicação dos patches o mais rápido possível. Considere este aviso especial do CyberHoot como uma circunstância muito incomum e tome as medidas apropriadas o quanto antes. Para contextualizar, TODAS as minhas fontes de segurança cibernética estão sugerindo o mesmo. Entidades governamentais de fiscalização de segurança cibernética, como a CISA, emitiram apenas sua segunda Diretiva de Emergência para essas vulnerabilidades. Isso é sério.
Vulnerabilidade de falsificação da CryptoAPI – CVE-2020-0601: Esta vulnerabilidade afeta todas as máquinas que executam sistemas operacionais Windows 10 de 32 ou 64 bits, incluindo as versões 2016 e 2019 do Windows Server.
Vulnerabilidades no Gateway de Área de Trabalho Remota do Windows e no Cliente de Área de Trabalho Remota do Windows – CVE-2020-0609, CVE-2020-0610 e CVE-2020-0611: Essas vulnerabilidades afetam o Windows Server 2012 e versões mais recentes. Além disso, a CVE-2020-0611 afeta o Windows 7 e versões mais recentes.
Esta seção do aviso descreve o impacto potencial se essas vulnerabilidades fossem exploradas.
Vulnerabilidade de falsificação da CryptoAPI – CVE-2020-0601:
Vulnerabilidades do Windows RD Gateway e do Windows Remote Desktop Client – CVE-2020-0609, CVE-2020-0610 e CVE-2020-0611:
Sim, de fato. [ Ufa! ] Essas vulnerabilidades foram descobertas e relatadas, pela primeira vez, pela NSA diretamente à Microsoft. Isso significa que temos uma janela muito pequena para aplicar essas correções sem um grande risco de comprometimento.
No entanto, uma janela muito pequena de tempo na Internet pode significar dias ou semanas.
Ao analisar as atualizações lançadas hoje pela Microsoft, os cibercriminosos podem identificar rapidamente qual código foi alterado. As atualizações funcionam como um mapa do tesouro para os hackers, que as seguem através de alterações no código-fonte, fazendo engenharia reversa até encontrarem a vulnerabilidade. Então, eles a exploram . Há uma corrida em curso neste exato momento para identificar e explorar essas vulnerabilidades, envolvendo governos e grupos de hackers. Temos dias, talvez semanas, antes que essas vulnerabilidades sejam exploradas e comecem a atingir seus sistemas.
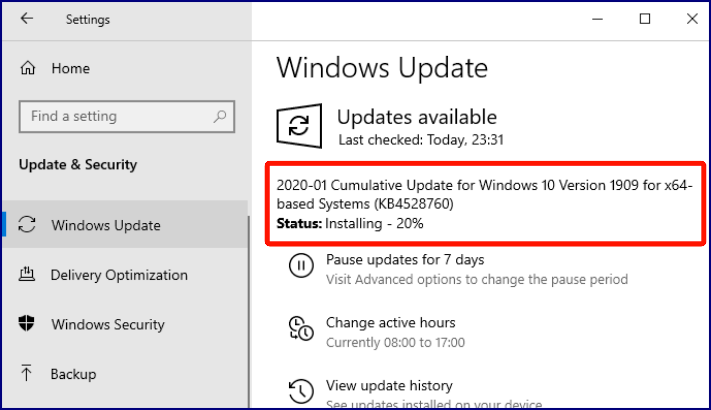
O número da sua versão do Windows pode variar, mas esta é a atualização que você precisa: acesse Configurações > Atualização e Segurança > Windows Update.
https://cyber.dhs.gov/ed/20-02/
https://www.us-cert.gov/ncas/alerts/aa20-014a
Blog de notícias sobre segurança cibernética de Brian Krebs
Descubra e compartilhe as últimas tendências, dicas e melhores práticas de segurança cibernética, além de novas ameaças às quais você deve ficar atento.

O que aconteceu na quinta-feira, 12 de novembro de 2026, por volta das 11h da manhã (horário do leste dos EUA)? O Microsoft Outlook parou de funcionar...
Ler mais
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: “O poder tende a corromper,...
Ler mais
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Há anos treinamos...
Ler maisTenha uma visão mais aguçada dos riscos humanos com uma abordagem positiva que supera os testes de phishing tradicionais.

