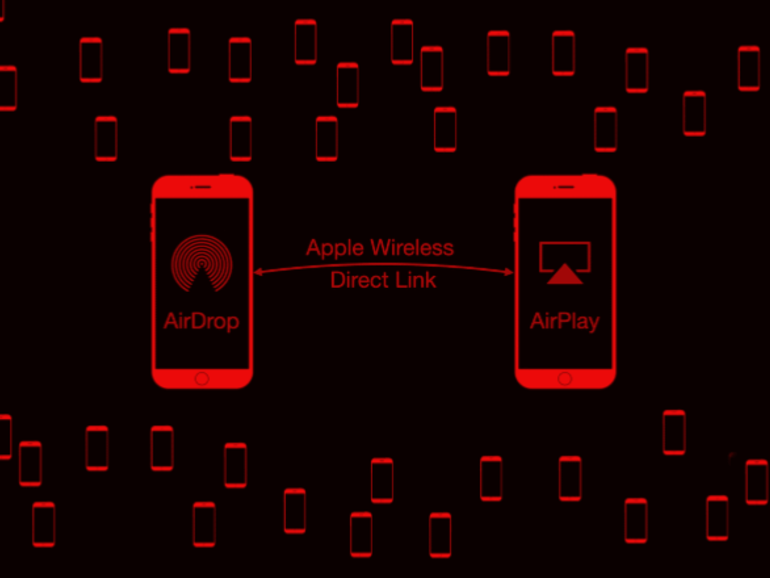
O pesquisador de segurança cibernética do Projeto Zero do Google (e hacker white-hat) Ian Beer publicou um artigo em dezembro de 2020, descrevendo como hackers podem invadir iPhones próximos para roubar dados pessoais. A vulnerabilidade explora uma falha no protocolo de conectividade sem fio da Apple, o Apple Wireless Direct Link (AWDL), não requer nenhuma interação da vítima e resulta no controle total de um iPhone sem patch. Para ser justo com a Apple, eles corrigiram essa vulnerabilidade no iOS 13.1.1x e no Mac OS 10.15.3x.
AWDL significa "Apple Wireless Direct Link" e é um protocolo de rede usado para permitir que dispositivos Apple — iPhones, iPads, Macs e Apple Watches — criem redes ponto a ponto para compartilhamento de dados. É bem provável que, se você possui um dispositivo Apple, esteja criando ou se conectando a essas redes ponto a ponto diversas vezes ao dia sem perceber. O AWDL é usado no compartilhamento de arquivos via AirDrop, no compartilhamento de músicas via AirPlay, no compartilhamento de vídeo via " Sidecar " e até mesmo ao atender uma chamada telefônica no seu Apple Watch. Mesmo que você não esteja usando esses recursos, se pessoas próximas estiverem, seu dispositivo pode ter se conectado a uma rede AWDL que elas estavam utilizando sem o seu conhecimento. Este pesquisador do Google não deixou nada ao acaso ao procurar e descobrir mais uma falha no protocolo AWDL que lhe permitiu garantir a ativação do AWDL em qualquer iPhone em menos de 2 minutos e, consequentemente, explorar totalmente o dispositivo.
O artigo de Beer termina com um pequeno vídeo (abaixo) mostrando-o roubando uma foto do próprio celular usando um kit de hacking instalado na sala ao lado:
O Wi-Fi envolve a conexão a uma rede. Em casa, você conecta um ponto de acesso Wi-Fi (roteador) ao seu modem, o que cria sua rede Wi-Fi. O roteador transmite um nome de rede e aceita clientes em um canal específico. Essas redes Wi-Fi protegidas por senha possuem criptografia e outras medidas de segurança para garantir a proteção do usuário. O AWDL da Apple não exige que os usuários estejam na mesma rede protegida por senha para estabelecer uma conexão ponto a ponto. O AWDL não possui criptografia integrada e carece de outros recursos básicos de segurança, o que torna possível essa exploração.
Beer observou que, com engenharia e hardware adequados, uma vez que o AWDL esteja habilitado, um exploit completo poderia ser executado em poucos segundos. Beer acredita que provavelmente existem técnicas melhores para habilitar o AWDL sem usar seu ataque de força bruta . É importante ressaltar que essa vulnerabilidade é propagável por worms ; um dispositivo que foi explorado pode então ser usado para explorar outros dispositivos com os quais entrar em contato.
Beer relatou essa vulnerabilidade à Apple há meses e ela já foi corrigida. Se você atualizou seu iPhone em 2020, está protegido contra esse ataque. Os usuários de smartphones devem sempre seguir os seguintes passos para reduzir as chances de se tornarem vítimas:
Fontes:
Leituras adicionais:
Uma Odisseia de Exploração de Proximidade Zero-Click para iOS
Descubra e compartilhe as últimas tendências, dicas e melhores práticas de segurança cibernética, além de novas ameaças às quais você deve ficar atento.

Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Já sabíamos disso há algum tempo...
Ler mais
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Um CAPTCHA deve testar se...
Ler mais
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Sou abençoado por ter...
Ler maisTenha uma visão mais aguçada dos riscos humanos com uma abordagem positiva que supera os testes de phishing tradicionais.

