Mês de conscientização sobre segurança cibernética – A importância da aplicação de patches

16 de outubro de 2022 | Blog Mês de conscientização sobre segurança cibernética – A importância da aplicação de patches


Patching

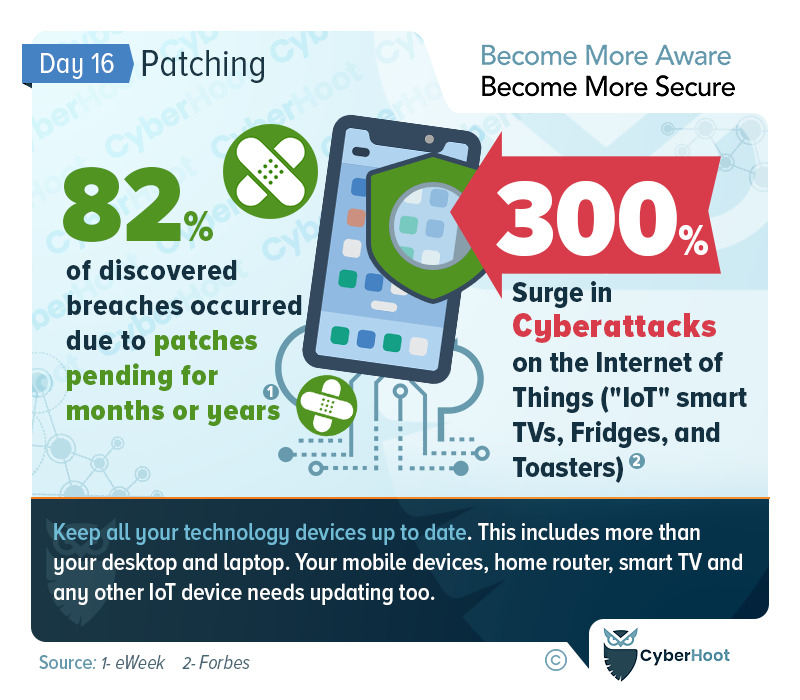
A correção de vulnerabilidades é uma parte fundamental da prevenção de violações

Hackers frequentemente invadem nossas redes e computadores por meio de ataques de engenharia social que exploram e-mails de phishing ou a falta de segurança de senhas. No entanto, há também uma exposição mais fundamental nos dispositivos e equipamentos de rede que usamos para executar nossas vidas computacionais: patches ausentes.

Os fornecedores lançam patches para corrigir bugs, vulnerabilidades e adicionar novos recursos aos seus produtos. Manter-se atualizado com os patches é uma prática recomendada que muitas vezes é negligenciada pelas empresas e pode ter consequências devastadoras. A CyberHoot monitora constantemente as vulnerabilidades críticas anunciadas pelos fornecedores e as reporta como avisos em nosso blog e páginas de avisos , além de compartilhá-las com nossos clientes vCISO .

Todas as empresas precisam desenvolver seu Processo de Gerenciamento de Alertas de Vulnerabilidade e testá-lo nos próximos alertas críticos para garantir que esteja funcionando para você. Assine os feeds de Inteligência de Ameaças para ajudá-lo a aprender sobre novos patches e vulnerabilidades críticas à medida que forem identificados. Além disso, siga as práticas recomendadas listadas abaixo.

Melhores práticas do CyberHoot:
  1. Treine seus funcionários sobre os ataques comuns que existem. De senhas fracas e gerenciadores de senhas, para a importância de Autenticação multifatorial E como detectar ataques de phishing. A conscientização é a chave para defender seu negócio.
  2. Governe seus funcionários com políticas de segurança cibernética incluindo Uso Aceitável, Senha, Tratamento de Informações e uma Política de Segurança de Informações por Escrito.
  3. Estabelecer processos de melhores práticas de segurança cibernética, como um Processo de Gerenciamento de Alerta de Vulnerabilidade (VAMPIRO) e um Processo de Gestão de Incidentes de Segurança Cibernética (CIMP) para orientar e exigir ações em caso de emergência. Em seguida, avance para os processos de integração e desligamento, processos de gestão de SaaS e gestão de riscos de terceiros.
  4. Estabelecer proteções técnicas fortes, incluindo: a firewall, antivirus, anti-malware, anti-spam, autenticação multifator em todas as contas críticas, Habilitar criptografia de disco completo, gerencie as chaves com cuidado e, o mais importante, adote, treine e exija que todos os funcionários usem uma Password Manager.
  5. Teste os funcionários sobre como identificar e evitar ataques de phishing. A CyberHoot lançou um método disruptivo de Teste de Phish que preenche lacunas no conhecimento dos seus funcionários sem puni-los por falhas. Em vez disso, recompensamos o sucesso deles. Mais informações disponíveis. aqui..
  6. Faça backup dos seus dados seguindo nosso Metodologia de backup 3-2-1 para garantir que você possa recuperar seu negócio de um evento de segurança cibernética.
  7. Na era moderna do trabalho em casa, certifique-se de gerenciar dispositivos pessoais que se conectam à sua rede, validando sua segurança (patching, antivírus, Proteções de DNS) ou proibindo totalmente seu uso.
  8. Se você não teve um avaliação de risco por terceiros nos últimos 3 anos, você já deve ter uma agora. Estabelecer uma estrutura de gestão de riscos na sua organização é fundamental para lidar com os riscos mais graves com seu tempo e dinheiro limitados.
  9. Comprar Seguro Cibernético Para protegê-lo em uma situação de falha catastrófica. O seguro cibernético não é diferente de um seguro de carro, incêndio, inundação ou vida. Ele está lá quando você mais precisa.

A CyberHoot acredita que, para muitas pequenas e médias empresas e MSPs, é possível melhorar muito suas defesas e chances de não se tornar outra vítima de ataque cibernético se seguir os conselhos acima.

Esperamos que você esteja aproveitando o Mês da Conscientização sobre Segurança Cibernética (CAM). Visite ou siga as páginas do CyberHoot no Facebook , LinkedIn ou Twitter para receber atualizações diárias durante todo o mês.

Leitura Adicional:

Melhores práticas com patches em 2022 – CNP.Net

Proteja seu negócio com a CyberHoot hoje mesmo!!!


Inscreva-se para assistir

Últimos Blogs

Fique por dentro das últimas novidades insights de segurança

Descubra e compartilhe as últimas tendências, dicas e melhores práticas de segurança cibernética, além de novas ameaças às quais você deve ficar atento.

Extensões falsas de carteiras de criptomoedas atingem o Firefox. Veja como manter seu navegador limpo.

Extensões falsas de carteiras de criptomoedas atingem o Firefox. Veja como manter seu navegador limpo.

Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Mesmo antes de Claude Code fazer...

Ler mais

Corp MDM: O aplicativo de trabalho falso que queria ler suas mensagens de texto

Corp MDM: O aplicativo de trabalho falso que queria ler suas mensagens de texto

Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Já sabíamos disso há algum tempo...

Ler mais

Assistentes falsos do ChatGPT estão espalhando malware. Veja como identificá-los.

Assistentes falsos do ChatGPT estão espalhando malware. Veja como identificá-los.

Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Um CAPTCHA deve testar se...

Ler mais

