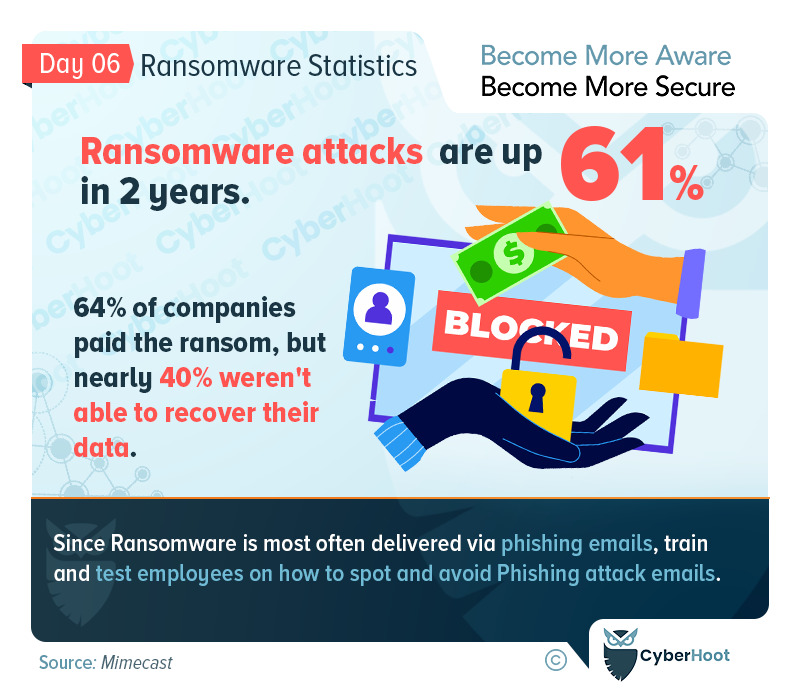
Mês de conscientização sobre segurança cibernética – Estatísticas de ransomware

6 de outubro de 2022 | Blog, Pegajoso Mês de conscientização sobre segurança cibernética – Estatísticas de ransomware

Ransomware em ascensão

Estatísticas de ransomware estão fora do comum

O ransomware evoluiu . Anos atrás, um processo robusto de backup de dados e uma infraestrutura tecnológica sólida podiam ajudar as empresas a se recuperarem rapidamente de um ataque de ransomware. Esses tempos acabaram. Os hackers que utilizam ransomware têm três estratégias eficazes para contornar as suas soluções de backup e forçar o pagamento do resgate. Primeiro, se conseguirem invadir a sua rede (o que acontece com frequência), eles tentam excluir silenciosamente os seus backups. No momento em que você percebe, eles executam a criptografia e os seus backups desaparecem.

Em segundo lugar, às vezes eles criptografam os dados de backup com o ransomware, tornando a recuperação impossível. Esse método é muito mais difícil de executar quando o controle de versões está implementado na sua solução de backup. No entanto, se você tiver a possibilidade de restaurar seus dados a partir de uma versão anterior, os hackers partem para a opção nº 3.

Opção nº 3: ameaçar liberar seus dados privados na internet. O ransomware moderno evoluiu para exfiltrar (roubar) seus dados para locais externos. Isso permite que um hacker vasculhe os dados em busca de informações pessoais não públicas (NPPI) e ameace divulgá-las ao mundo. Se você é um escritório de advocacia, um provedor de saúde ou uma empresa de contabilidade, não pode se dar ao luxo de ter uma violação de dados como essa em suas mãos para seus clientes. Esta é a opção nuclear para o ransomware e está levando ao pagamento de cada vez mais resgates.

Então, o que a CyberHoot recomenda que você faça para se proteger? O seguinte:

Melhores práticas do CyberHoot:
  1. Treine seus funcionários sobre os ataques comuns que existem. De senhas fracas e gerenciadores de senhas, para a importância de Autenticação multifatorial E como detectar ataques de phishing. A conscientização é a chave para defender seu negócio.
  2. Governe seus funcionários com políticas de segurança cibernética incluindo Uso Aceitável, Senha, Tratamento de Informações e uma Política de Segurança de Informações por Escrito.
  3. Estabelecer processos de melhores práticas de segurança cibernética, como um Processo de Gerenciamento de Alerta de Vulnerabilidade (VAMPIRO) e um Processo de Gestão de Incidentes de Segurança Cibernética (CIMP) para orientar e exigir ações em caso de emergência. Em seguida, avance para os processos de integração e desligamento, processos de gestão de SaaS e gestão de riscos de terceiros.
  4. Estabelecer proteções técnicas fortes, incluindo: a firewall, antivirus, anti-malware, anti-spam, autenticação multifator em todas as contas críticas, Habilitar criptografia de disco completo, gerencie as chaves com cuidado e, o mais importante, adote, treine e exija que todos os funcionários usem uma Password Manager.
  5. Teste os funcionários sobre como identificar e evitar ataques de phishing. A CyberHoot lançou um método disruptivo de Teste de Phish que preenche lacunas no conhecimento dos seus funcionários sem puni-los por falhas. Em vez disso, recompensamos o sucesso deles. Mais informações disponíveis. aqui..
  6. Faça backup dos seus dados seguindo nosso Metodologia de backup 3-2-1 para garantir que você possa recuperar seu negócio de um evento de segurança cibernética.
  7. Na era moderna do trabalho em casa, certifique-se de gerenciar dispositivos pessoais que se conectam à sua rede, validando sua segurança (patching, antivírus, Proteções de DNS) ou proibindo totalmente seu uso.
  8. Se você não teve um avaliação de risco por terceiros nos últimos 3 anos, você já deve ter uma agora. Estabelecer uma estrutura de gestão de riscos na sua organização é fundamental para lidar com os riscos mais graves com seu tempo e dinheiro limitados.
  9. Comprar Seguro Cibernético Para protegê-lo em uma situação de falha catastrófica. O seguro cibernético não é diferente de um seguro de carro, incêndio, inundação ou vida. Ele está lá quando você mais precisa.

A CyberHoot acredita que, para muitas pequenas e médias empresas e MSPs, é possível melhorar muito suas defesas e chances de não se tornar outra vítima de ataque cibernético se seguir os conselhos acima.

Esperamos que você esteja aproveitando o Mês da Conscientização sobre Segurança Cibernética (CAM). Visite ou siga as páginas do CyberHoot no Facebook , LinkedIn ou Twitter para receber atualizações diárias durante todo o mês.

Fontes:

Mimecast – Ransomware

Proteja seu negócio com a CyberHoot hoje mesmo!!!


Inscreva-se para assistir

Últimos Blogs

Fique por dentro das últimas novidades insights de segurança

Descubra e compartilhe as últimas tendências, dicas e melhores práticas de segurança cibernética, além de novas ameaças às quais você deve ficar atento.

Aviso da CyberHoot: O Microsoft Outlook está fora do ar. Seu bom senso, não.

Aviso da CyberHoot: O Microsoft Outlook está fora do ar. Seu bom senso, não.

O que aconteceu na quinta-feira, 12 de novembro de 2026, por volta das 11h da manhã (horário do leste dos EUA)? O Microsoft Outlook parou de funcionar...

Ler mais

Extensões maliciosas do navegador: como manter seu navegador limpo

Extensões maliciosas do navegador: como manter seu navegador limpo

Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: “O poder tende a corromper,...

Ler mais

Seu calendário tem um convidado indesejado.

Seu calendário tem um convidado indesejado.

Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Há anos treinamos...

Ler mais

