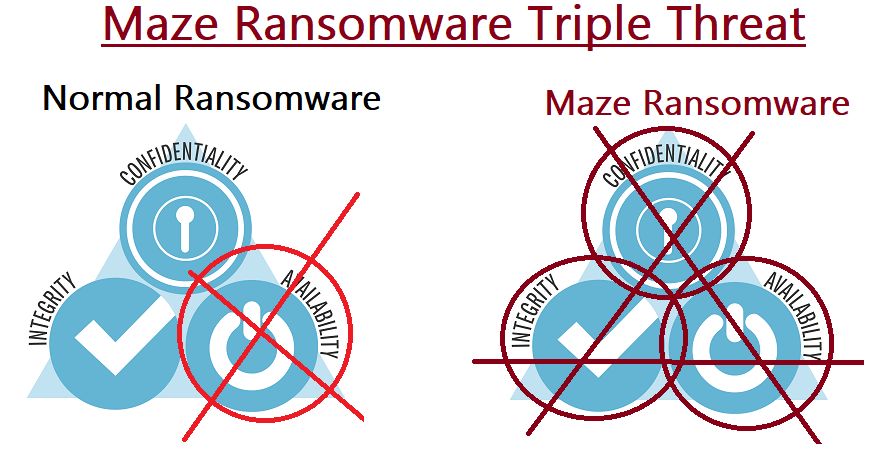
O ransomware tem crescido em popularidade como ferramenta utilizada por grupos de hackers para atacar empresas de todos os tipos, como evidenciado pelo recente comprometimento da Cognizant e de alguns de seus clientes pelo ransomware MAZE. À primeira vista, pode-se considerar esse evento como mais um em uma longa série de ataques de ransomware contra empresas, entidades governamentais e organizações sem fins lucrativos. No entanto, o MAZE não é apenas mais um ataque de ransomware. Ele representa uma tripla ameaça à segurança dos seus dados. Esses hackers têm acesso aos seus dados e podem alterá-los (prejudicando sua integridade ). É importante ressaltar que, para as empresas que se recusam a pagar o resgate, o MAZE exporta seus dados e os divulga na internet, colocando em risco a confidencialidade das informações . A CyberHoot prevê que isso forçará muitas outras empresas a pagar o resgate, mesmo tendo a possibilidade de restaurar seus dados a partir de backups.
Tradicionalmente, o ransomware visa a disponibilidade de dados, criptografando-os e vendendo a chave de descriptografia em troca de um resgate em bitcoin . Empresas com grandes recursos financeiros, mas com backups deficientes, podem esperar pagar dezenas a centenas de milhares de dólares para obter sua " chave de descriptografia ". Essa forma tradicional de ataque de ransomware tem se mostrado muito eficaz para os hackers. Aqui estão as estatísticas de 2019 sobre pagamentos de ransomware, de acordo com a Heimdal Security :
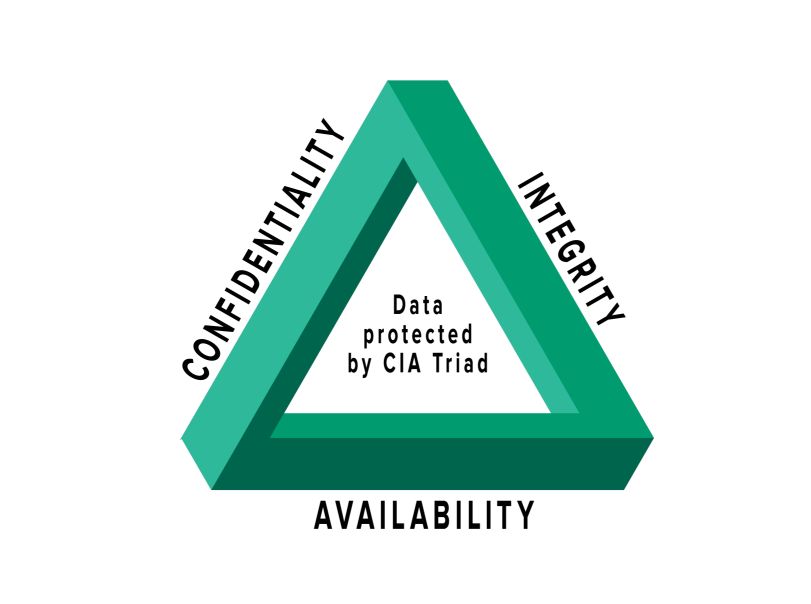
O ransomware Maze coloca em risco os três princípios de proteção de dados (Disponibilidade, Confidencialidade e Integridade). A disponibilidade está em risco porque seus dados estão criptografados e você não possui a chave. Uma estratégia de backup sólida ajuda a maioria das empresas a se recuperar de um ataque de ransomware em dias, ou até mesmo horas. No entanto, o MAZE e seus autores reconheceram isso e, por isso, estão priorizando a confidencialidade dos dados agora, exportando seus dados e disponibilizando-os online ao público caso você não pague em dia.
O MAZE exporta seus dados para a internet, permitindo que hackers os divulguem publicamente. Além disso, eles podem adulterar os dados, violando sua integridade. Podemos ter certeza de que os dados publicados online são corretos e verdadeiros?
O MAZE representa uma tripla ameaça aos dados da empresa. Dados confidenciais podem ser expostos publicamente. Podem ser alterados, comprometendo sua integridade. Sem backups robustos, você pode perder seus dados ( disponibilidade ).
Sim. As pequenas e médias empresas (PMEs) definitivamente devem se preocupar com o ransomware MAZE. Os hackers geralmente tentam o caminho mais fácil para comprometer as empresas-alvo. Se encontrarem uma VPN que não esteja configurada para autenticação de dois fatores , eles explorarão essa vulnerabilidade encontrando a senha de um funcionário na dark web e simplesmente acessando a conta para instalar o ransomware MAZE no ambiente da empresa. Se isso não for possível, eles enviarão ataques de phishing bastante elaborados . Confira o artigo da CyberHoot que detalha os implacáveis ataques de phishing relacionados à COVID-19 aqui.
As melhores práticas padrão de segurança cibernética, conforme descritas abaixo, ajudarão você a reduzir seus riscos com o MAZE e muitas outras ameaças online. Tome medidas agora antes que seja tarde demais e você fique comprometido.
Se você tem um negócio, precisa fazer estas coisas:
Todas essas recomendações estão integradas ao CyberHoot. Com o CyberHoot, você pode gerenciar, treinar, assegurar e testar seus funcionários. Visite CyberHoot.com e inscreva-se em nossos serviços hoje mesmo. No mínimo, continue aprendendo assinando nossos boletins informativos mensais sobre segurança cibernética.
Leitura relacionada: Cidade do Alabama paga resgate de US$ 300,000 a hackers
https://youtube.com/watch?v=MTed3ffpmNY
Descubra e compartilhe as últimas tendências, dicas e melhores práticas de segurança cibernética, além de novas ameaças às quais você deve ficar atento.

Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Mesmo antes de Claude Code fazer...
Ler mais
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Já sabíamos disso há algum tempo...
Ler mais
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Um CAPTCHA deve testar se...
Ler maisTenha uma visão mais aguçada dos riscos humanos com uma abordagem positiva que supera os testes de phishing tradicionais.

