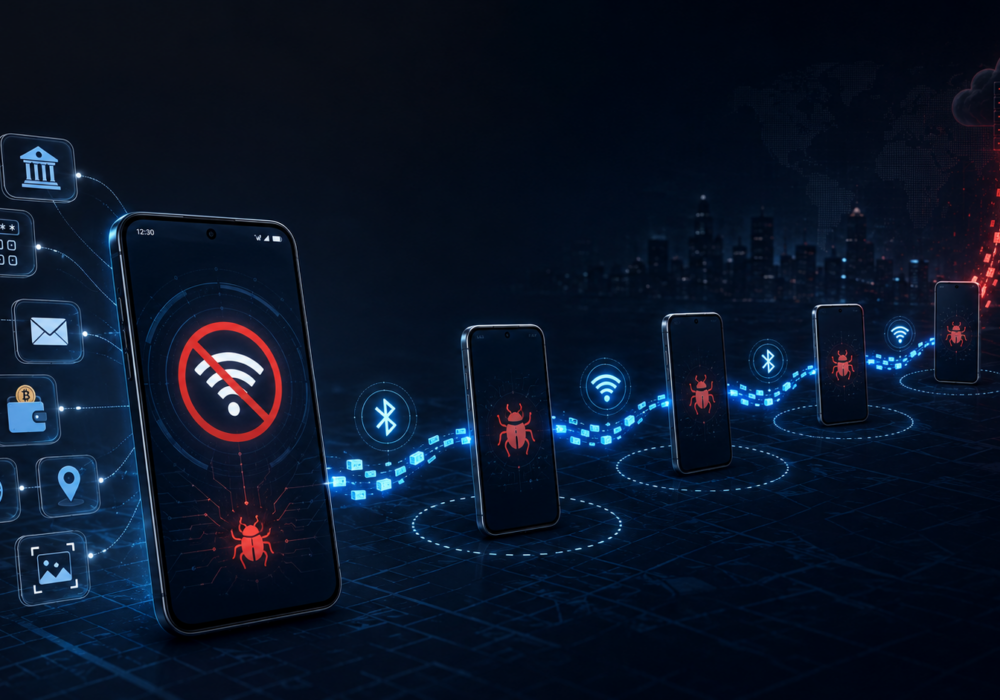
De tempos em tempos, surge um malware com um truque tão inteligente que faz os pesquisadores de segurança pararem para prestar atenção. Manic é um desses. Trata-se de uma nova ameaça para Android que faz algo que a maioria dos malwares nem se dá ao trabalho de fazer: quando um telefone infectado perde o acesso à internet, o Manic encontra uma maneira de continuar roubando dados.
Suas atividades criminosas incluem registro de teclas digitadas (keylogging), manipulação de tela, ataques de repetição do tipo "homem no meio" (man-in-the-middle) e spyware oculto, tudo reunido em um único pacote malicioso. Para profissionais experientes em segurança cibernética, fica claro que os hackers aproveitaram o poder do desenvolvimento de inteligência artificial (IA) neste novo malware.
Pesquisadores da ThreatFabric descobriram que o vírus Manic tinha como alvo bancos, serviços de identificação governamentais, aplicativos de mensagens, plataformas de criptomoedas e até mesmo ferramentas de comunicação militar, principalmente na Ucrânia, Rússia e em partes da Europa. Ele monitora 169 aplicativos específicos em um telefone infectado, incluindo aplicativos bancários, serviços de pagamento, carteiras de criptomoedas, navegadores e clientes de e-mail.
Uma vez em execução, o Manic funciona como uma combinação de trojan bancário e spyware. Ele registra o que você digita, captura códigos de uso único, rastreia sua localização e tira capturas de tela. Ele até usa um truque inteligente de sobreposição para roubar seu PIN. Quando você toca no teclado do seu aplicativo bancário, o Manic registra silenciosamente onde você tocou e, em seguida, reproduz o mesmo toque na tela real por baixo. Seu aplicativo bancário funciona exatamente como esperado, então você nunca percebe que algo aconteceu.
A maioria dos malwares precisa de uma conexão com a internet para enviar os dados roubados de volta ao atacante. Desative o Wi-Fi e os dados móveis, e o malware geralmente fica inativo.
Manic encontrou uma solução alternativa. Se um telefone infectado estiver sem conexão, ele procura outros telefones infectados próximos usando Bluetooth ou Wi-Fi Direct. Se encontrar um, ele transfere os dados roubados para o segundo telefone, e os dados são transferidos até chegarem ao invasor. Os dados podem passar por até quatro dispositivos dessa forma.
Este é um bom lembrete: o modo avião não é uma proteção mágica. A verdadeira proteção vem de manter o malware longe do seu telefone em primeiro lugar.
O Manic se espalha por meio de sites de phishing e aplicativos falsos disfarçados de utilitários comuns. Ele não vem da loja oficial do Google Play. Esta é uma das partes mais animadoras da história. Os criadores do Manic dependem de enganar as pessoas para que instalem algo fora dos canais confiáveis. Isso significa que você tem mais controle do que imagina.
Você não precisa de software de segurança empresarial nem de um departamento de TI dedicado para reduzir seus riscos. Experimente estes hábitos, começando hoje mesmo.
As ameaças cibernéticas soam assustadoras nas manchetes, mas seus hábitos diários importam mais do que qualquer notícia isolada. Cada vez que você verifica a fonte de um aplicativo antes de instalá-lo ou hesita antes de clicar em um link suspeito, você está construindo uma versão mais forte de si mesmo no mundo digital do que era ontem. Esse é o segredo. Escolhas pequenas e consistentes sempre superam a perfeição.
Reserve cinco minutos esta semana para verificar quais aplicativos no seu celular vieram de fora da Play Store. Exclua qualquer um que você não reconheça ou não precise. Isso é uma grande vitória e faz toda a diferença.
O que é o malware Manic? Manic é um malware para Android que combina táticas de trojan bancário com recursos de spyware, como rastreamento de localização e gravação de tela.
Como o Manic chega aos celulares? Ele se espalha por meio de links de phishing e aplicativos falsos que se passam por utilitários comuns, e não pela loja oficial do Android, a Play Store.
Desligar a internet do meu celular impede que o Manic roube dados? Nem sempre. O Manic procura outros celulares infectados próximos via Bluetooth ou Wi-Fi Direct e os utiliza para retransmitir os dados roubados para o invasor.
Quais aplicativos o Manic monitora? Ele acompanha 169 aplicativos, incluindo bancos, serviços de pagamento, carteiras de criptomoedas, navegadores, clientes de e-mail e aplicativos de mensagens.
Qual a melhor medida a ser tomada imediatamente? Instale apenas aplicativos da Google Play Store e mantenha o Google Play Protect ativado. Esses dois hábitos bloqueiam a maioria das formas pelas quais malwares como esse se instalam.
Descubra e compartilhe as últimas tendências, dicas e melhores práticas de segurança cibernética, além de novas ameaças às quais você deve ficar atento.

Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Já sabíamos disso há algum tempo...
Ler mais
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Um CAPTCHA deve testar se...
Ler mais
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Sou abençoado por ter...
Ler maisTenha uma visão mais aguçada dos riscos humanos com uma abordagem positiva que supera os testes de phishing tradicionais.

