A China se viu no centro de um dos maiores vazamentos de dados de todos os tempos, depois que um desenvolvedor do governo publicou um post em um fórum popular contendo as credenciais de acesso a um banco de dados da polícia de Xangai. Isso não chega a ser uma surpresa, já que 82% dos vazamentos de dados no ano passado foram causados, em parte, por erro humano. Isso inclui atividades como phishing , uso de credenciais roubadas, configuração incorreta e simples enganos.
Os autores das ameaças conseguiram obter os dados e publicaram os 23 terabytes de dados à venda na Dark Web. No total, o vazamento inclui informações pessoais de aproximadamente um bilhão de cidadãos chineses.
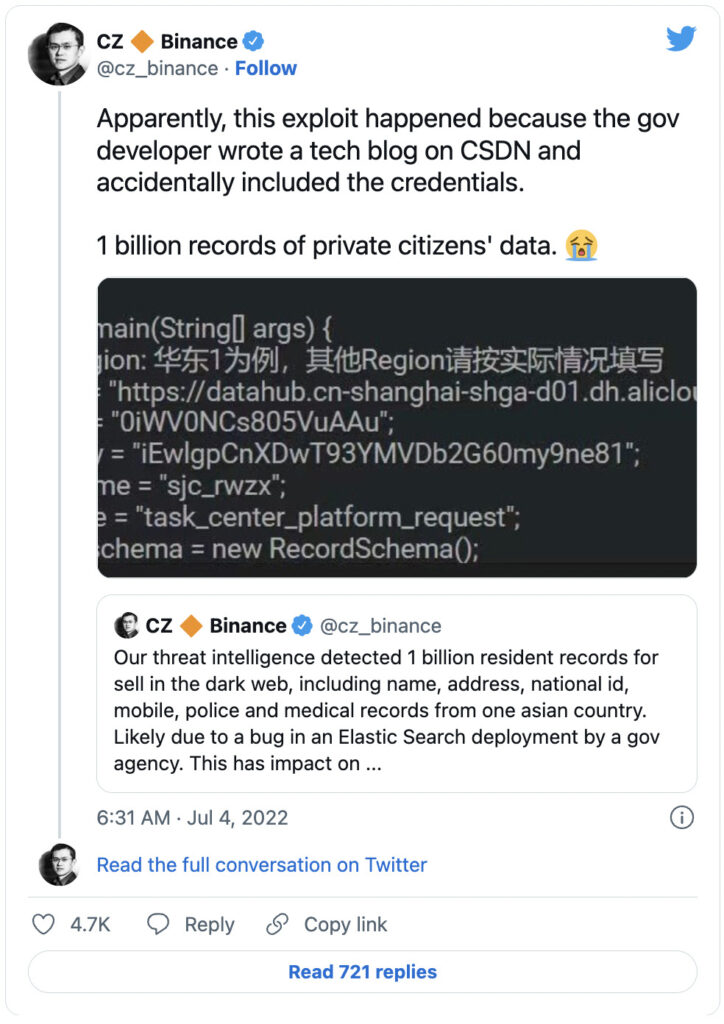
O bilionário chinês e CEO da Binance, Zhao Changpeng, afirmou no início desta semana que a equipe de inteligência de ameaças da Binance detectou um bilhão de registros à venda na Dark Web. Posteriormente, ele compartilhou que uma postagem no blog de um desenvolvedor governamental na Rede de Desenvolvimento de Software da China (CSDN) incluiu acidentalmente as credenciais de um banco de dados da polícia de Xangai:
As informações contidas no vazamento de dados incluem uma quantidade significativa de Informações Pessoais Não Públicas (NPII, na sigla em inglês) que podem comprometer a segurança de até um bilhão de cidadãos chineses. Os dados vazados incluem nomes, endereços, locais de nascimento, documentos de identidade nacionais, números de telefone, registros de saúde e antecedentes criminais de cidadãos chineses. Este é mais um exemplo de por que as empresas devem levar a sério o treinamento em cibersegurança para seus funcionários.
Os dados foram publicados no Breach Forums, um site popular entre hackers para compra e venda de informações. Os dados pessoais foram publicados por um hacker anônimo com o nome de 'ChinaDan', de acordo com o Threatpost . Na publicação, 'ChinaDan' alegou ter baixado os dados de um servidor de armazenamento em nuvem hospedado pelo Alibaba. O hacker pedia 10 Bitcoins, o equivalente a aproximadamente US$ 200,000, por todo o conjunto de dados.
Craig Lurey, CTO e cofundador da Keeper Security, falou com compartilhou sua reação ao vazamento de dados:
Este é o resultado final de uma falha catastrófica na implementação do gerenciamento básico de senhas e segredos. Segredos como credenciais de banco de dados nunca devem ser codificados no código-fonte, o que causou a violação.
É importante ressaltar que muitos gerenciadores de senhas permitem que as organizações estabeleçam um controle de acesso baseado em funções (RBAC) rigoroso e deliberado , juntamente com acesso privilegiado à infraestrutura, para proteger dados e segredos confidenciais.
Este vazamento de dados demonstra que até mesmo funcionários do governo com autorização de segurança podem cometer erros com consequências catastróficas. Obviamente, alguém com esse nível de autorização tem acesso a bancos de dados como esses, enquanto o funcionário médio de uma empresa comum só tem acesso às informações da empresa e dos clientes. Isso não significa que o funcionário médio não represente um risco, mas sim que qualquer pessoa pode cometer erros e colocar sua empresa em risco. É fundamental garantir que sua equipe seja treinada em segurança de senhas, no gerenciamento de informações críticas e em outros aspectos do dia a dia que possam expor os dados da empresa ou dos clientes a riscos.
Continue lendo para saber mais sobre as medidas mínimas essenciais de segurança cibernética que todas as empresas devem incluir em seus programas de segurança cibernética.
As recomendações a seguir ajudarão você e sua empresa a se manterem seguros contra as diversas ameaças que podem surgir no dia a dia. Todas as sugestões listadas abaixo podem ser obtidas ao contratar os serviços de desenvolvimento do Programa vCISO da CyberHoot.
Cada uma dessas recomendações, com exceção do seguro cibernético, está integrada ao produto e aos serviços de Diretor de Segurança da Informação (CISO) virtual da CyberHoot. Com a CyberHoot, você pode governar, treinar, avaliar e testar seus funcionários. Visite CyberHoot.com e inscreva-se em nossos serviços hoje mesmo. No mínimo, continue aprendendo assinando nossos boletins informativos mensais sobre segurança cibernética para ficar por dentro das últimas novidades na área.
Fonte:
Leituras adicionais:
Senhas vazando no Outlook 'AutoDiscover'
Descubra e compartilhe as últimas tendências, dicas e melhores práticas de segurança cibernética, além de novas ameaças às quais você deve ficar atento.

Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Já sabíamos disso há algum tempo...
Ler mais
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Um CAPTCHA deve testar se...
Ler mais
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Sou abençoado por ter...
Ler maisTenha uma visão mais aguçada dos riscos humanos com uma abordagem positiva que supera os testes de phishing tradicionais.

