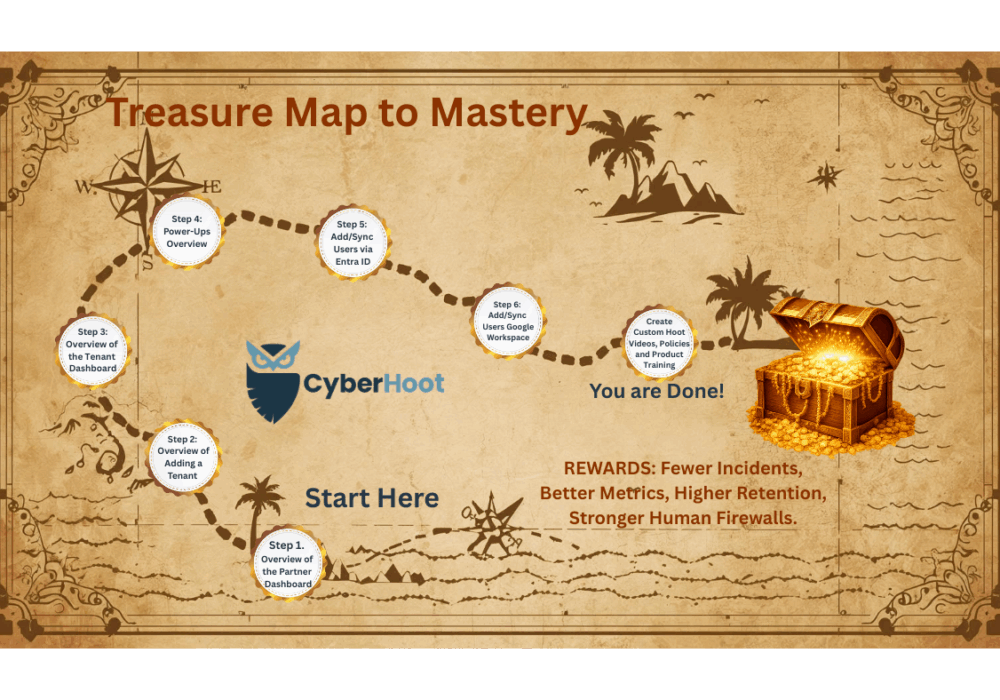
Du klarte det! Dette er ditt visuelle skattekart til CyberHoot-suksess. Nedenfor finner du sju korte veiledningsvideoer som dekker alt fra å sette opp leietakere til å lage tilpassede Hoots. Hver veiledning er kort, praktisk og utformet for å hjelpe deg med å skalere trygt.
Bokmerk denne siden nå – det er din viktigste referanse for å mestre CyberHoot og skalere suksessen din.
Første gang? Se trinn 1–3 i rekkefølge (ca. 10 minutter)
Legge til flere leietakere? Gå rett til trinn 2
Trenger du en rask oppfriskning? Klikk på hvilket som helst trinn du trenger
Det er sju (7) hurtigstopp på dette skattekartet, hvert av dem vist ovenfor, men lenken nedenfor viser enten en kort videoopplæring eller en veiledningsartikkel som veileder deg.
Total tid: Omtrent 26 minutter for å se alle veiledningene
Klikk på en hvilken som helst lenke ovenfor for å se en rask demonstrasjonsvideo. Ingen lange veiledninger, ingen overveldende manualer. Bare rask, praktisk veiledning når du trenger det.
Administrerer du flere grupper? Hver gruppe kan ha sin egen leietaker med:
✅ Uavhengig automatisert rapportering
✅ Unik merkevarebygging per organisasjon
✅ Separate administratorer
✅ Individuelle resultatlister
✅ Compliance-konkurranser
✅ Sammenlignende risikovurdering
Resultatet? Spor fremdrift etter lokasjon, avdeling eller kunde. Skap vennskapelig konkurranse som øker engasjement, samsvar og atferdsendring. Best av alt, skaler CyberHoots innvirkning uten å legge til administrativ byrde.
Spørsmål? Vårt supportteam er her for å hjelpe deg på Support@cyberhoot.com
Husk: Positive resultater starter med trygge administratorer. Dette klarer du!
Le, lær og juble!
Oppdag og del de nyeste trendene, tipsene og beste praksisene innen cybersikkerhet – i tillegg til nye trusler du bør se opp for.

Forfatter: Katie Boquetti | Lederartikkel: Craig Taylor Lederartikkel av Craig Taylor: Vi har visst det en stund her...
Les mer
Forfatter: Katie Boquetti | Lederartikkel: Craig Taylor Lederartikkel av Craig Taylor: En CAPTCHA skal teste om...
Les mer
Forfatter: Katie Boquetti | Lederartikkel: Craig Taylor Lederartikkel av Craig Taylor: Jeg er velsignet som har...
Les merFå et skarpere blikk på menneskelige risikoer, med den positive tilnærmingen som slår tradisjonell phishing-testing.