Denne veiledningsartikkelen forklarer hvordan du konfigurerer Avanans tillatelseslisteregler for å tillate at angrepsfiskingstester når sluttbrukere i Microsoft M365-miljøer.
Advarsel : CyberHoot støtter falske e-postangrep – phishing for kunder. Vær oppmerksom på at denne tilnærmingen bruker negativ forsterkning for å redusere klikkrater hos ansatte. For å lykkes, bør du alltid kombinere positiv forsterkning , pedagogiske og realistiske HootPhish-phishing-simuleringer for best mulig effekt på sluttbrukere.
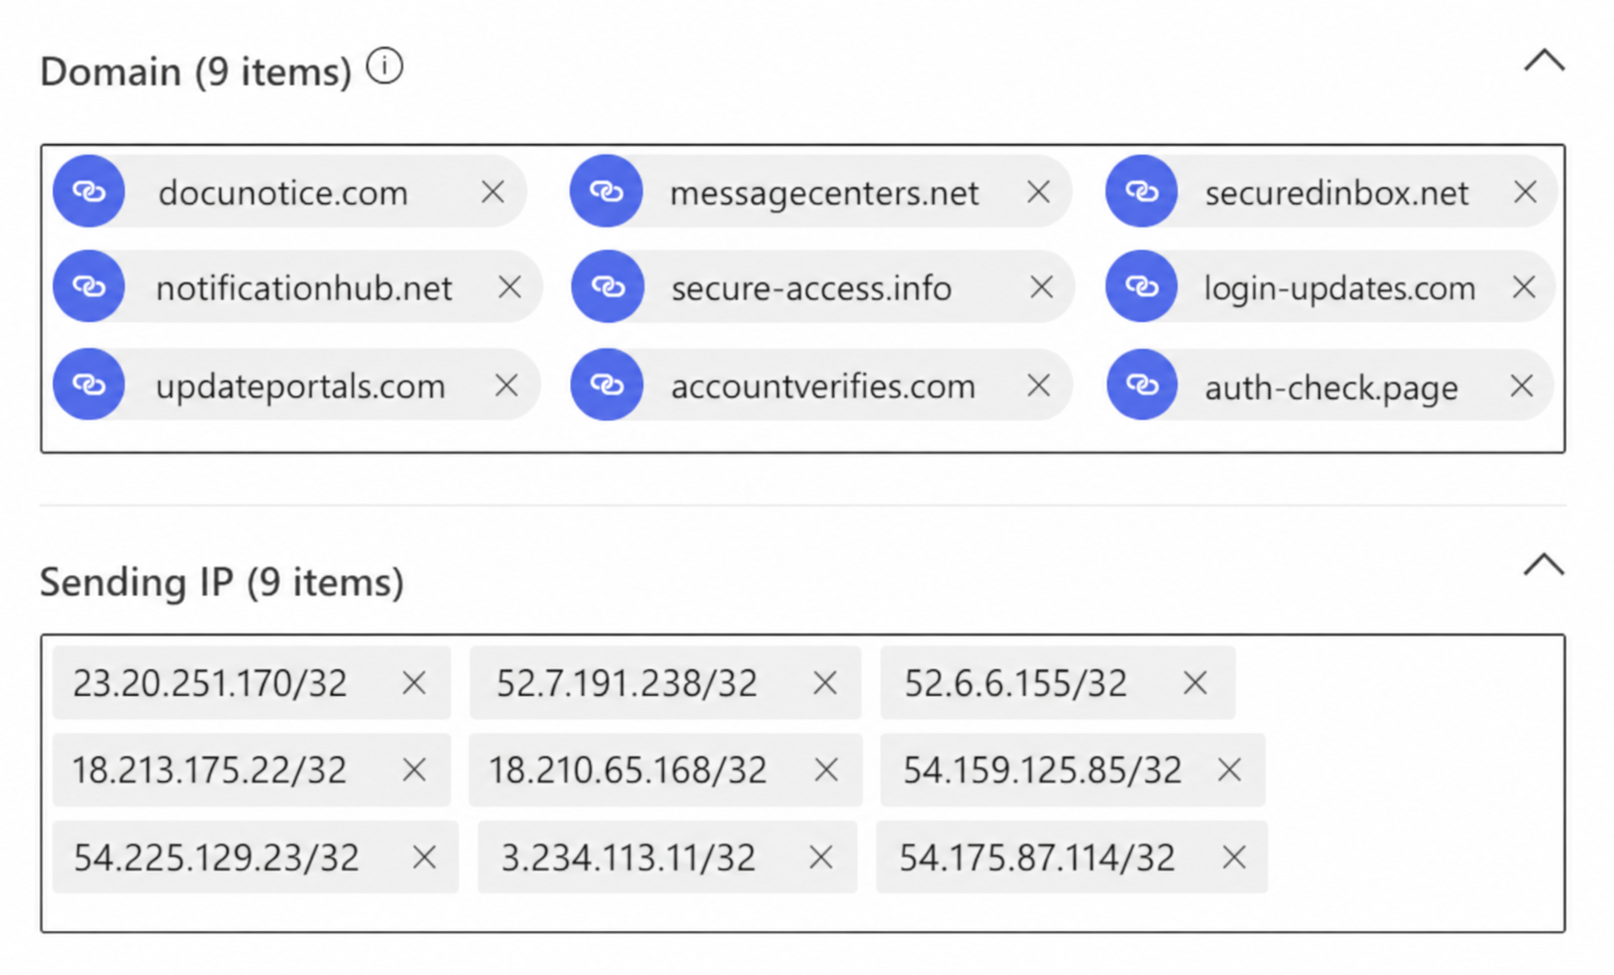
1. Gå til Microsoft Security Dashboard for klienten (kan gjøres via CIPP), og følg trinnene på denne lenken https://cyberhoot.com/howto/howto-whitelist-by-x-header-in-exchange-2013-2016-or-microsoft-365/ , men bruk IP-adressene og domenene nedenfor. Merk : Du trenger IKKE «url»-delen som er nevnt i lenken.
IP-adresser som skal tillates:
23.20.251.170/32
52.7.191.238/32
52.6.6.155/32
18.213.175.22/32
18.210.65.168/32
54.159.125.85/32
54.225.129.23/32
3.234.113.11/32
54.175.87.114/32
Domenenavn som skal tillates:
docunotice.com
messagecenters.net
securedinbox.net
varslingshub.net
sikker-tilgang.info
login-updates.com
updateportals.com
accountverifys.com
autentiseringssjekk.side
For en detaljert oversikt over Avanan-skjermene, se bildene på neste side.

2. Tillat tilkoblingsfilter
Deretter bør du legge til disse IP-adressene i stedet (la alltid Avanan IP-adresser være igjen)
23.20.251.170/32
52.7.191.238/32
52.6.6.155/32
18.213.175.22/32
18.210.65.168/32
54.159.125.85/32
54.225.129.23/32
3.234.113.11/32
54.175.87.114/32
DU MÅ ENDRE VERDIEN SLIK AT DEN SAMMENSAMMER MED AVANAN PORTAL-IP-EN – f.eks. blir tenantname <kortnavn> for <Leietakers fulle navn> – angi meldingsoverskriften 'X-CLOUD-SEC-AV-INFO' med verdien ' tenantname , google_mail,inline'.
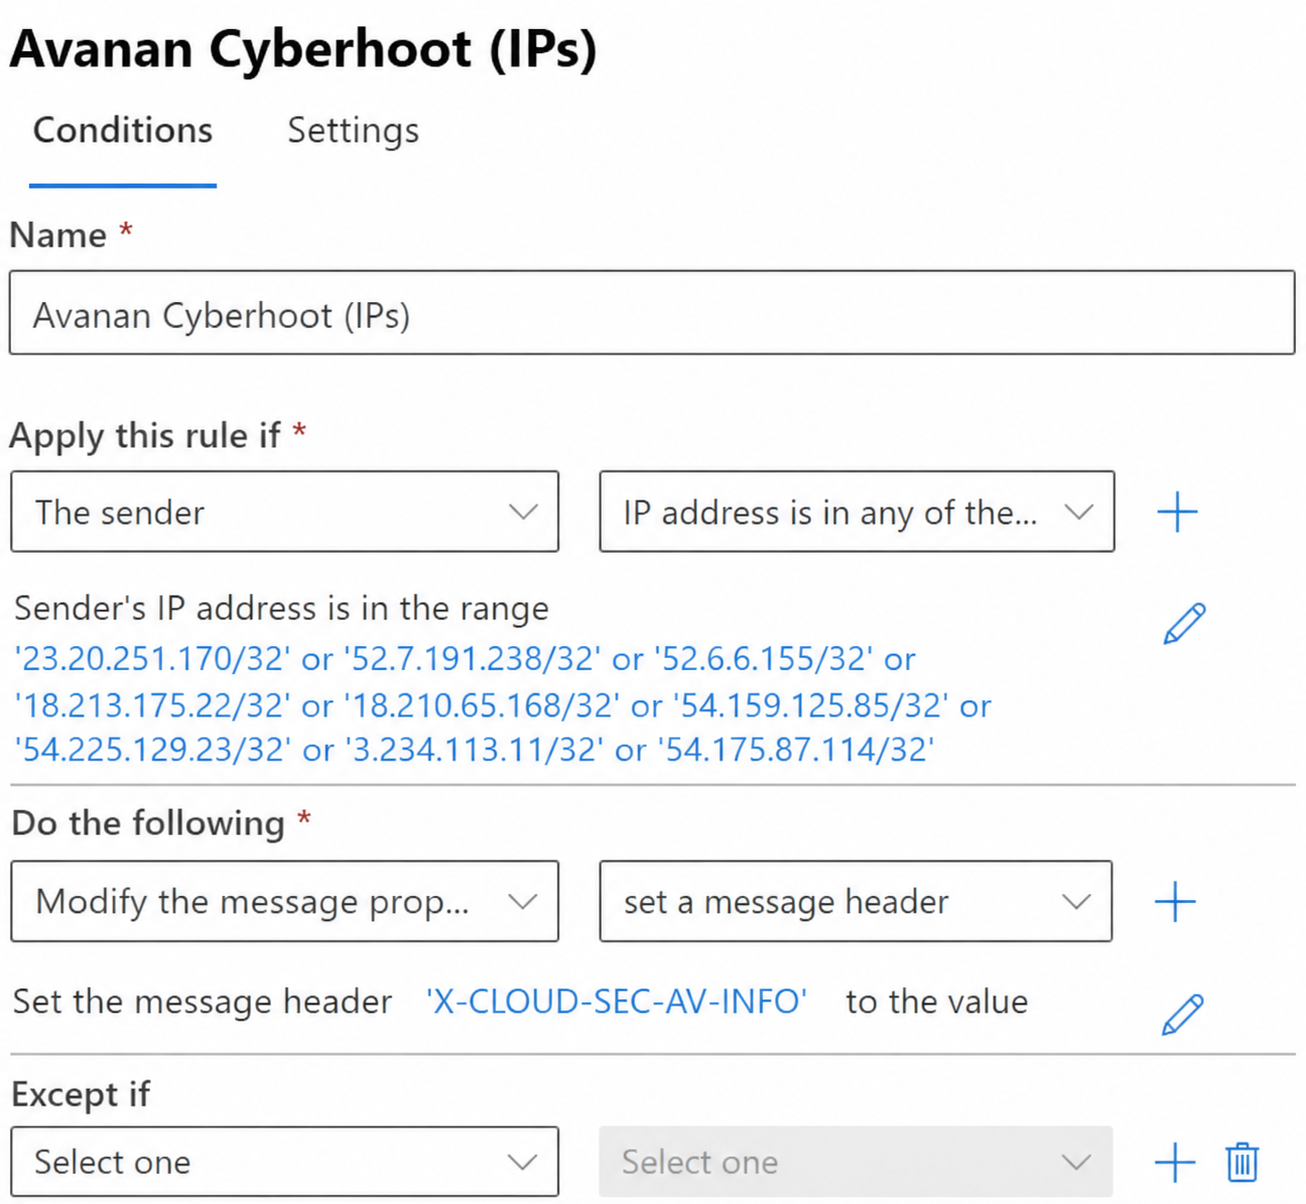
3. Aktiver og stopp behandling av flere regler som vist nedenfor.
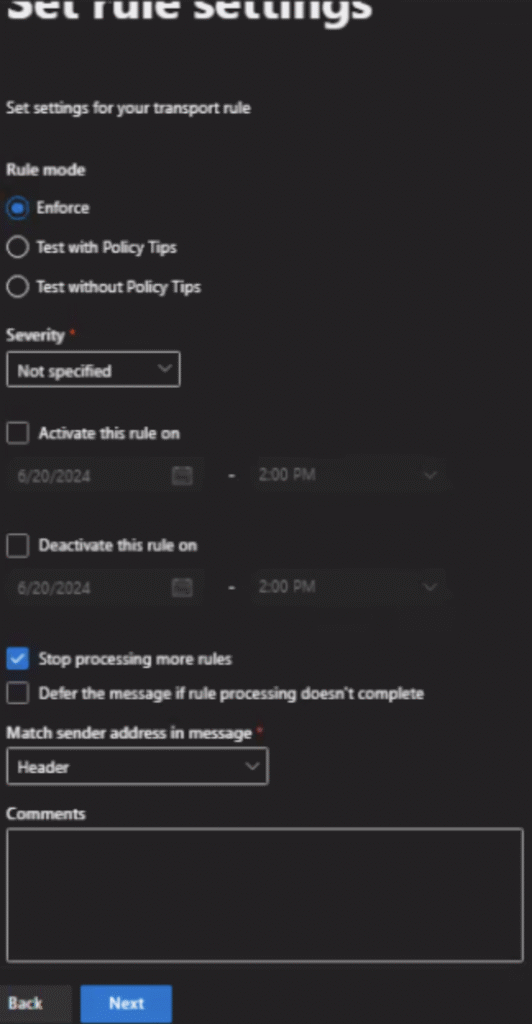
4. Klikk på Regel
5. Endre innstillinger
6. Endre prioritet til 0
7. Lagre. Regelen skal nå være øverst.
8. Klikk på regel
9. Skyv glidebryteren for «aktiver eller deaktiver regel» til aktivert. Den vil nå vise aktivert
Logg ut av m365-kontoen i nettleseren din (du kan gå til admin.microsoft.com og logge ut)
Oppdag og del de nyeste trendene, tipsene og beste praksisene innen cybersikkerhet – i tillegg til nye trusler du bør se opp for.

Forfatter: Katie Boquetti | Lederartikkel: Craig Taylor Lederartikkel av Craig Taylor: Vi har visst det en stund her...
Les mer
Forfatter: Katie Boquetti | Lederartikkel: Craig Taylor Lederartikkel av Craig Taylor: En CAPTCHA skal teste om...
Les mer
Forfatter: Katie Boquetti | Lederartikkel: Craig Taylor Lederartikkel av Craig Taylor: Jeg er velsignet som har...
Les merFå et skarpere blikk på menneskelige risikoer, med den positive tilnærmingen som slår tradisjonell phishing-testing.


