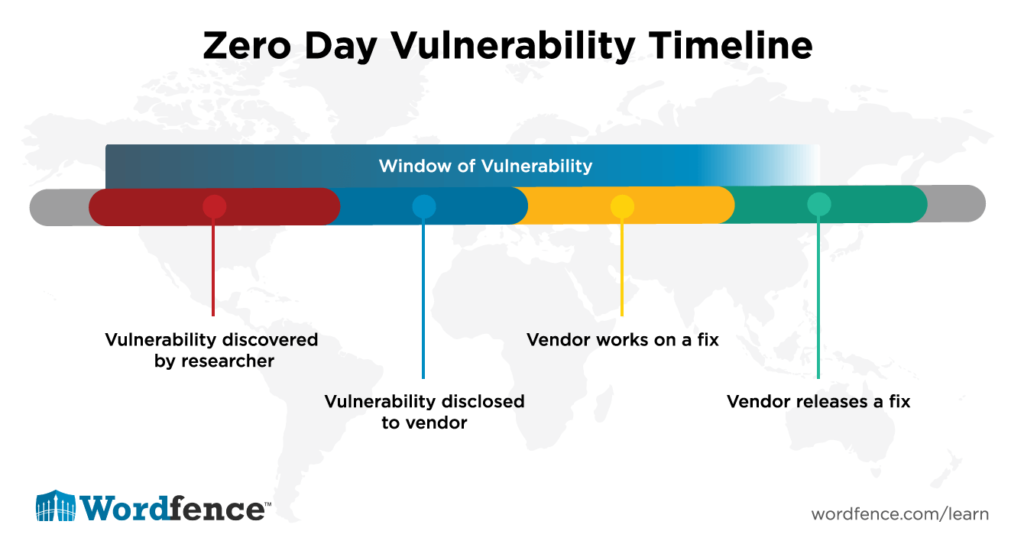
Et nulldagsangrep er en sikkerhetsfeil som er ukjent for programvareleverandøren eller virksomheten den finnes i, og det er ennå ikke utgitt en oppdatering for sårbarheten . Begrepet «nulldagsangrep» refererer til det faktum at utviklerne har hatt null dager på seg til å fikse sikkerhetsfeilen som nylig er funnet i programvaren eller maskinvaren deres. Et «nulldagsangrep» oppstår når en sårbarhet som ennå ikke er oppdatert (muligens ikke engang kjent) av utviklere av maskinvare eller programvare, utnyttes av hackere. Denne utnyttelsen lar hackere bryte seg inn i et system gjennom programvarens eller maskinvarens «nulldagsangrep».
I juli 2014 startet Google «Zero Day Initiative», som var etableringen av et program som besto av sikkerhetsanalytikere fra Google som hadde i oppgave å finne nulldagssårbarheter. Dette teamet kalles «Project Zero». Prosjekt Zero-forskere finner sårbarheter i maskinvare- og programvareløsninger og rapporterer disse funnene til produsenten av produktet. De samarbeider for å fikse sikkerhetsfeilen og offentliggjøre oppdateringer når hullet er tettet.
Project Zero ligner på Bug Bounty-programmer , som er en avtale som tilbys av mange nettsteder, organisasjoner og programvareutviklere der enkeltpersoner kan motta anerkjennelse og økonomisk betaling for å rapportere feil eller sårbarheter i en leverandørs produkttilbud.
Relaterte begreper: Bug Bounty-programmer , ansvarlig offentliggjøring , sårbarhet
Relaterte avlesninger:
Hackere utnytter Zero-Day i WordPress-plugin for å opprette falske administratorkontoer
Datainnbrudd hos Mitsubishi Electric forårsaket av nulldagssårbarhet i antivirusprogramvare
kilder:
«Møt «Project Zero», Googles hemmelige team av feilsøkende hackere»
«Kunngjøring av Prosjekt Null»
Hvordan du som bedrift reagerer på nulldagssårbarheter, avhenger av om du utvikler maskinvare (HW) eller programvare (SW) selv, eller om du bruker maskinvare og programvare fra andre selskaper.
For bedrifter som ikke utvikler maskinvare eller programvare, trenger dere ganske enkelt å ha en policy og prosess for håndtering av sårbarhetsvarsler på plass for å håndtere sikkerhetssårbarhetene som kunngjøres for maskinvaren og programvaren dere bruker. Denne prosessen definerer hvor raskt dere må oppdatere utstyret deres, avhengig av hvor kritisk eller stor risiko dere står overfor. For risikoer som representerer et totalt brudd på nettverkene deres, der angrepskode er tilgjengelig, og dere har Internett-aktiverte porter og protokoller for tjenestene som angripes, vil policyen deres si – stopp alt annet og oppdater nå. Gitt fremveksten og hastigheten til nulldagsoppdagelsesverktøy for AI, slå på automatisk oppdatering. Å vente inviterer til brudd, ettersom AI kan reversere nye kritiske oppdateringer på minutter og timer. Oppdater VAMP-prosessene deres for å tillate dette, selv på bekostning av nedetid. Etter vår mening er det mye bedre å oppleve nedetid enn et brudd.
Ny tilnærming: For bedrifter som utvikler maskinvare eller programvare, må du finne og bruke et nulldagsverktøy for AI-oppdagelse på deg selv. Ikke utgi kode inntil du har rettet opp AI-avledede feil i maskinvaren og programvaren din.
Gammel tilnærming: For bedrifter som utvikler maskinvare eller programvare, Du bør bygge inn en Bug Bounty og et program eller en prosess for ansvarlig rapportering i utviklingsprosessene dine. List opp på nettstedet ditt hvordan du rapporterer kritiske feil i programvaren din og den riktige måten å rapportere dem på.
Oppdag og del de nyeste trendene, tipsene og beste praksisene innen cybersikkerhet – i tillegg til nye trusler du bør se opp for.

Forfatter: Katie Boquetti | Lederartikkel: Craig Taylor Lederartikkel av Craig Taylor: Vi har visst det en stund her...
Les mer
Forfatter: Katie Boquetti | Lederartikkel: Craig Taylor Lederartikkel av Craig Taylor: En CAPTCHA skal teste om...
Les mer
Forfatter: Katie Boquetti | Lederartikkel: Craig Taylor Lederartikkel av Craig Taylor: Jeg er velsignet som har...
Les merFå et skarpere blikk på menneskelige risikoer, med den positive tilnærmingen som slår tradisjonell phishing-testing.