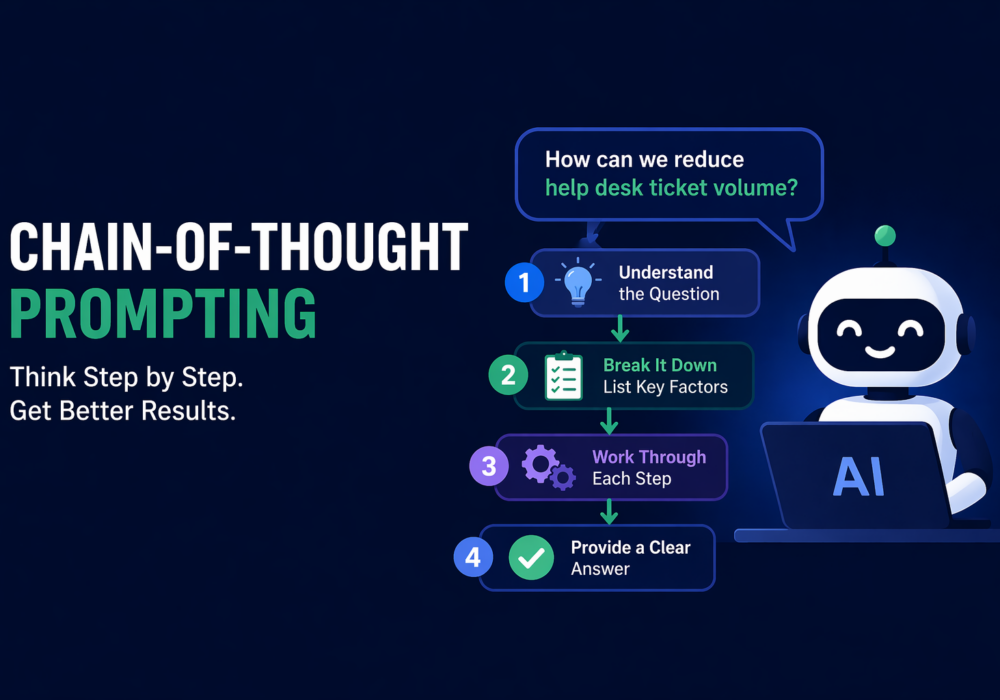
Tankekjede, eller tankekjedeprompting, er en prompt engineering-teknikk der brukeren ber en AI-modell om å jobbe seg gjennom en oppgave trinn for trinn i stedet for å hoppe rett til det endelige svaret. Microsoft beskriver det som å be en modell om å utføre en oppgave trinn for trinn og presentere hvert trinn i rekkefølge, og OpenAI beskriver prompt engineering mer generelt som å skrive effektive instruksjoner slik at en modell produserer det resultatet du ønsker.
Målet med tankekjede-fremstøt er vanligvis å forbedre resonnementet i mer komplekse oppgaver, spesielt når et problem har flere trinn, regler eller beregninger. Det brukes ofte til ting som analyse, feilsøking, strukturert beslutningstaking og logikktunge spørsmål. Antropisk perspektiv inkluderer også tenkerelaterte teknikker som en del av beste praksis for tankekjede-utvikling.
Samtidig bør organisasjoner bruke det med forsiktighet. Noen leverandører advarer spesifikt om at det ikke alltid støttes å prøve å trekke ut skjult modellresonnement, spesielt for visse resonnementsmodeller, og at det kanskje ikke er riktig implementeringsmetod. Microsofts nåværende veiledning bemerker at tankekjedeoppfordringer gjelder for modeller som ikke er resonnement, og at forsøk på å trekke ut modellresonnement gjennom metoder som ikke støttes ikke støttes.
For små og mellomstore bedrifter er tankekjede-fremstøt nyttig som en måte å få mer strukturert og forklarlig utdata fra AI-verktøy. Det kan hjelpe ansatte med å dele opp oppgaver som å utarbeide retningslinjer, oppsummere hendelser, analysere risikoer, feilsøke tekniske problemer eller sammenligne alternativer på en mer organisert måte.
I praksis bør små og mellomstore bedrifter forstå at:
For leverandører av administrerte tjenester kan tankekjeder bidra til å skape bedre arbeidsflyter for support, dokumentasjon, triage og klientkommunikasjon. Det kan forbedre hvordan AI bistår med saksanalyse, undersøkelse av rotårsaker, utarbeidelse av retningslinjer og driftssjekklister ved å oppmuntre til mer metodisk produksjon.
Men MSP-er må også behandle det som en del av AI-styring og sikkerhet. Hvis de er for avhengige av AI-generert resonnement uten validering, kan de introdusere feil i klientmiljøer. OWASP fremhever rask injeksjon som en alvorlig risiko for LLM-applikasjoner, noe som betyr at enhver AI-arbeidsflyt basert på ledetekster må utformes med beskyttelsesmekanismer og menneskelig gjennomgang.
I praksis bør MSP-er:
Tankekjedeoppfordringer er en måte å be AI om å jobbe seg gjennom en oppgave trinn for trinn. For små og mellomstore bedrifter kan det forbedre klarheten og nytten i daglige forretningsoppgaver. For MSP-er kan det støtte bedre driftsflyter, men det krever også validering, sikkerhetskontroller og nøye håndtering av klientdata.
Ytterligere lesing:
CyberHoot har også noen andre ressurser tilgjengelig for din bruk. Nedenfor finner du lenker til alle ressursene våre, så du kan gjerne sjekke dem ut når du vil:
Oppdag og del de nyeste trendene, tipsene og beste praksisene innen cybersikkerhet – i tillegg til nye trusler du bør se opp for.

Forfatter: Katie Boquetti | Leder: Craig Taylor Leder av Craig Taylor: Selv før Claude Code laget...
Les mer
Forfatter: Katie Boquetti | Lederartikkel: Craig Taylor Lederartikkel av Craig Taylor: Vi har visst det en stund her...
Les mer
Forfatter: Katie Boquetti | Lederartikkel: Craig Taylor Lederartikkel av Craig Taylor: En CAPTCHA skal teste om...
Les merFå et skarpere blikk på menneskelige risikoer, med den positive tilnærmingen som slår tradisjonell phishing-testing.