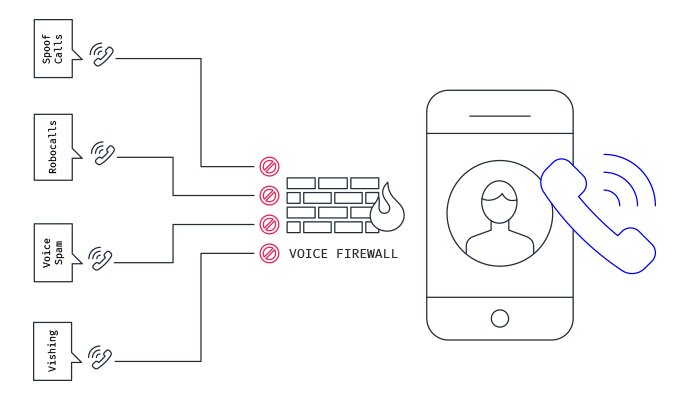
En talebrannmur logger, overvåker og kontrollerer all innkommende og utgående talenettverksaktivitet per samtale gjennom brukerdefinerte policyer for samtaletilgangskontroll (CAC) . Disse detaljerte sikkerhets- og brukspolicyene varsler eller forhindrer ondsinnet bruk av bedriftens taleressurser av interne eller eksterne innringere.
Stemmebrannmurer bidrar til å forhindre datanettverksutnyttelse over modemer, angrep på talesystemer og annen viktig infrastruktur, uautoriserte internettøkter på telefonlinjer, datalekkasje, trakasserende/truende samtaler, misbruk over lang avstand, samtaler til/fra begrensede parter og andre former for avbrudd, misbruk og misbruk av telefonlinjer.
Kort sagt, stemmebrannmurer kan blokkere noen innkommende anrop til organisasjonen din som er ondsinnede, som robotanrop, spam og vishing-angrep.
Stemmebrannmurer er en relativt ny teknologi, men kan være nyttige for bedrifter som har problemer med ondsinnede telefonsamtaler. For de fleste bedrifter er det sannsynligvis ikke noe som vil være nødvendig i sikkerhetsstakken deres. Dette gjelder spesielt for bedrifter med ansatte som jobber eksternt.
Det aller beste man kan gjøre for å forhindre sikkerhetsproblemer fra ondsinnede telefonsamtaler, er å lære opp brukere i å unngå Vishing- og sosial manipuleringsangrep, slik at de vet hva de skal gjøre hvis de støter på dem. I tillegg vil det å følge tiltakene nedenfor bidra til å forbedre nettsikkerheten din betydelig.
Følgende anbefalinger vil hjelpe deg og bedriften din med å holde seg sikre mot de ulike truslene dere kan møte daglig. Alle forslagene nedenfor kan oppnås ved å leie CyberHoots vCISO-programutviklingstjenester.
Hver av disse anbefalingene, med unntak av cyberforsikring, er innebygd i CyberHoots produkt og virtuelle Chief Information Security Officer-tjenester. Med CyberHoot kan du styre, lære opp, vurdere og teste dine ansatte. Besøk CyberHoot.com og registrer deg for tjenestene våre i dag. Fortsett i det minste å lære ved å registrere deg for våre månedlige nyhetsbrev om cybersikkerhet for å holde deg oppdatert på aktuelle oppdateringer om cybersikkerhet.
kilder:
Relaterte avlesninger:
Vishing, en trussel du ikke har tenkt på
Relaterte vilkår:
CyberHoot har også noen andre ressurser tilgjengelig for din bruk. Nedenfor finner du lenker til alle ressursene våre, så du kan gjerne sjekke dem ut når du vil:
Merk: Hvis du vil abonnere på nyhetsbrevet vårt, kan du gå til en hvilken som helst lenke ovenfor (foruten infografikk), skrive inn e-postadressen din på høyre side av siden og klikke på « Send meg nyhetsbrev».
Oppdag og del de nyeste trendene, tipsene og beste praksisene innen cybersikkerhet – i tillegg til nye trusler du bør se opp for.

Forfatter: Katie Boquetti | Lederartikkel: Craig Taylor Lederartikkel av Craig Taylor: Vi har visst det en stund her...
Les mer
Forfatter: Katie Boquetti | Lederartikkel: Craig Taylor Lederartikkel av Craig Taylor: En CAPTCHA skal teste om...
Les mer
Forfatter: Katie Boquetti | Lederartikkel: Craig Taylor Lederartikkel av Craig Taylor: Jeg er velsignet som har...
Les merFå et skarpere blikk på menneskelige risikoer, med den positive tilnærmingen som slår tradisjonell phishing-testing.

