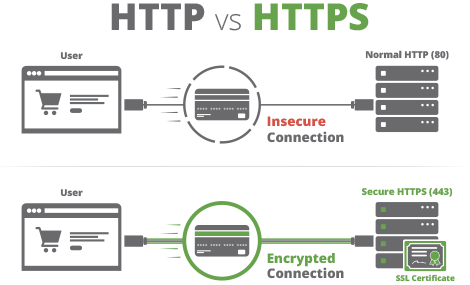
Secure Socket Layer (SSL) er en sikkerhetsprotokoll utviklet av Netscape på 1990-tallet for å sende informasjon sikkert (kryptert) over Internett. En gang i tiden kunne nettsteder bare bruke SSL, men den gang brukte de det bare for sikre områder av nettstedene sine, for eksempel brukerpåloggingssider eller nettbaserte betalinger. I dag er SSL utdatert (erstattet) av en ny standard for nettkryptering av nettstedstrafikk, kjent som Transport Layer Encryption. Denne protokollen erstattet SSL og har selv gått gjennom en rekke iterasjoner. Den nåværende standarden er TLS versjon 1.3, og alle nettsteder bør migrere til den så raskt som mulig.
Nettsteder brukte SSL og nå TLS for å kryptere all data som beveget seg mellom nettleseren og destinasjonsnettstedet. Dette forhindrer hackere i å fange opp og lese overføringene. Du vet at du er beskyttet av SSL eller TLS når du besøker et nettsted og nettleserens URL-felt viser et låsesymbol.
SSL og TLS oppnår kryptering ved bruk av spesielle digitale sertifikater som er knyttet til identiteten og eieren av selskapet eller selgeren det gjelder. Dette gjør at nettkunder kan stole på at nettstedet er sikkert og pålitelig.
Kilde: TechTerms – SSL , TechTerms – SSL-sertifikat
Tilleggslesning: Hva du skal gjøre med SSL-sertifikat når du slår sammen domener
Relaterte begreper: Kryptering , Hackere , Transport Layer Security (TLS)
SSL og nå TLS-kryptering er grunnlaget for Internett. Det er svært viktig å lære de ansatte om grunnene til å bruke kryptering for å unngå usikre nettsteder som ikke bruker kryptering i dag. Brukeropplæring om dette og andre emner er den enkleste og beste måten å skape en kultur for cybersikkerhet i bedriften din og redusere risikoen for bedriften din ved et katastrofalt, merkevareskadelig cybersikkerhetsbrudd. Hvis du er vert for et nettsted, sørg for at du kjøper et SSL/TLS-sertifikat fra en pålitelig sertifikatutsteder. Spør nettstedsutvikleren din om du bruker den sikreste versjonen av TLS (versjon 1.3) for å sikre nettstedskommunikasjonen din. Til slutt, vit at det finnes tre (3) forskjellige typer SSL/TLS-sertifikater (med forskjellige kostnader). De er DV, OV og EV. De tilbyr varierende nivåer av autentisering, men samme form for industristandardkryptering. Nøkkelen til å velge riktig SSL/TLS-sertifikat er å bestemme hvilket nivå av autentisering du trenger. Mindre nettsteder som ikke samler inn brukerinformasjon, kan være bedre tjent med å spare penger på et DV-sertifikat. Bedriftsnettsteder og e-handelsnettsteder bør velge et OV- eller EV-sertifikat avhengig av størrelse og behov for autentisering.
Oppdag og del de nyeste trendene, tipsene og beste praksisene innen cybersikkerhet – i tillegg til nye trusler du bør se opp for.

Forfatter: Katie Boquetti | Lederartikkel: Craig Taylor Lederartikkel av Craig Taylor: I årevis har vi trent...
Les mer
De fleste phishing-tester lyver til de ansatte. Denne sier hei først! HootPhish forteller folk rett ut: dette er...
Les mer
Alvorlighetsgrad: KRITISK (CVSS 9.2) | Utstedt: 22. oktober 2026 Den 21. oktober ble det oppdaget to kritiske feil i PHP,...
Les merFå et skarpere blikk på menneskelige risikoer, med den positive tilnærmingen som slår tradisjonell phishing-testing.

