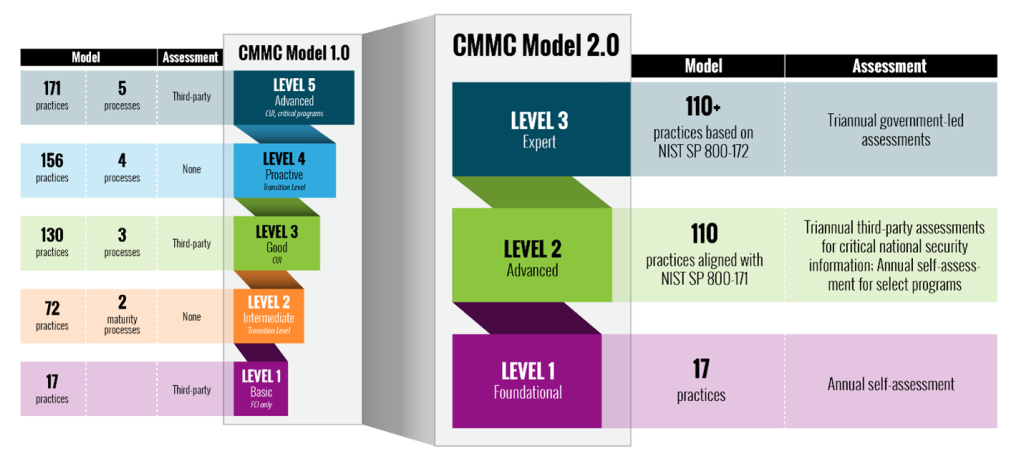
Cybersecurity Maturity Model Certification (CMMC) er et system med samsvarsnivåer som hjelper myndighetene, nærmere bestemt Forsvarsdepartementet (DoD) , med å avgjøre om en organisasjon har sikkerhetstiltakene på plass for å jobbe sikkert med kontrollert, uklassifisert informasjon ( CUI ) eller andre forretningskritiske data. Bedrifter som er interessert i å samarbeide med DoD, må være CMMC-klassifisert og følge spesifikke CMMC-forskrifter. CMMC startet med gitte sertifiseringsnivåer, men som vist nedenfor, med CMMC 2.0 utgitt i januar 2022, komprimerte de nivåene ned til tre unike nivåer som beskrevet nedenfor.
Nivå 1 er det de fleste bedrifter allerede burde ha oppnådd; dette inkluderer grunnleggende sikkerhetssystemer, passordhygiene og antivirusprogramvare . Nivå 3 inkluderer proaktive metoder for å oppdage og redusere trusler før de starter, samt systemer og prosesser på plass for å revidere infrastruktur, identifisere hull og utbedre dem. Et nivå 3-system optimaliseres kontinuerlig.
CMMC-sertifisering er påkrevd av organisasjoner som opererer med DoD-informasjon. Hvis organisasjonen opererer med CUI, trenger den kanskje bare en klarering på nivå 2 eller lavere. Hvis organisasjonen opererer med klassifisert informasjon, vil den sannsynligvis trenge en klarering på nivå 3.
Hvis du er interessert i å samarbeide med myndighetene, kan det hende at organisasjonen din trenger CMMC-samsvar. CMMC-samsvarskravene varierer avhengig av kontrakten. Mange kontrakter krever kun samsvar på nivå 1 eller nivå 2, mens noen kontrakter krever nivå 3.
Hvis du ikke jobber i myndighetene, men planlegger å jobbe i forsvarsindustrien i fremtiden, bør du likevel starte din CMMC-reise. Mange anslår at det kan ta en organisasjon 12 til 18 måneder å nå CMMC-nivå 2-beredskap og lenger for nivå 3.
Du bør også engasjere deg i en CMMC-konsulent for å få hjelp med forberedelsene. Det finnes mange veier som kan gås som vil føre til en blindvei. Andre avgjørelser innenfor CMMC-samsvar er ennå ikke tatt – særlig hvem som kan selv bekrefte samsvar med nivå 2 og hvem som må sertifiseres av en lisensiert sertifiseringsorganisasjon.
De grunnleggende prinsippene for CMMC-samsvar er knyttet til proaktive og konsekvente beste praksiser for sikkerhet basert på NIST 800-171 kontrollmål. Dette er kontroller som de fleste organisasjoner bør fokusere på å implementere for et sterkt og grundig cybersikkerhetsprogram og rett og slett trygghet.
De ytterligere anbefalingene nedenfor vil hjelpe organisasjonen din med å komme på rett vei mot CMMC-samsvar.
Ytterligere anbefalinger for nettsikkerhet
I tillegg vil disse anbefalingene nedenfor hjelpe deg og bedriften din med å holde seg sikre mot de ulike truslene dere kan møte på daglig basis. Alle forslagene nedenfor kan oppnås ved å leie CyberHoots vCISO-programutviklingstjenester.
Alle disse anbefalingene er innebygd i CyberHoot-produktet eller CyberHoots vCISO-tjenester. Med CyberHoot kan du styre, lære opp, vurdere og teste dine ansatte. Besøk CyberHoot.com og registrer deg for tjenestene våre i dag. Fortsett i det minste å lære ved å registrere deg for våre månedlige nyhetsbrev om cybersikkerhet for å holde deg oppdatert på de siste oppdateringene om cybersikkerhet.
kilder:
Ytterligere lesing:
CyberHoot har også noen andre ressurser tilgjengelig for din bruk. Nedenfor finner du lenker til alle ressursene våre, så du kan gjerne sjekke dem ut når du vil:
Merk: Hvis du vil abonnere på nyhetsbrevet vårt, kan du gå til en hvilken som helst lenke ovenfor (foruten infografikk), skrive inn e-postadressen din på høyre side av siden og klikke på « Send meg nyhetsbrev».
Oppdag og del de nyeste trendene, tipsene og beste praksisene innen cybersikkerhet – i tillegg til nye trusler du bør se opp for.

Forfatter: Katie Boquetti | Lederartikkel: Craig Taylor Lederartikkel av Craig Taylor: Jeg husker de første dagene av...
Les mer
Forfatter: Katie Boquetti | Lederartikkel: Craig Taylor Lederartikkel av Craig Taylor: Denne ukens blogginnlegg har en...
Les mer
Av og til kommer det et stykke skadelig programvare med et triks som er smart nok til å få sikkerhetsforskere til å stoppe opp og ...
Les merFå et skarpere blikk på menneskelige risikoer, med den positive tilnærmingen som slår tradisjonell phishing-testing.

