Et selvvurderingsspørreskjema (SAQ) brukes oftest innen PCI-DSS (Payment Card Industry Data Security Standard) for å avgjøre om en selger eller tjenesteleverandør overholder PCI-DSS-standardene. Det finnes åtte forskjellige SAQ-typer, hver for forskjellige typer organisasjoner som håndterer PCI-informasjon. De åtte forskjellige typene finner du nedenfor:
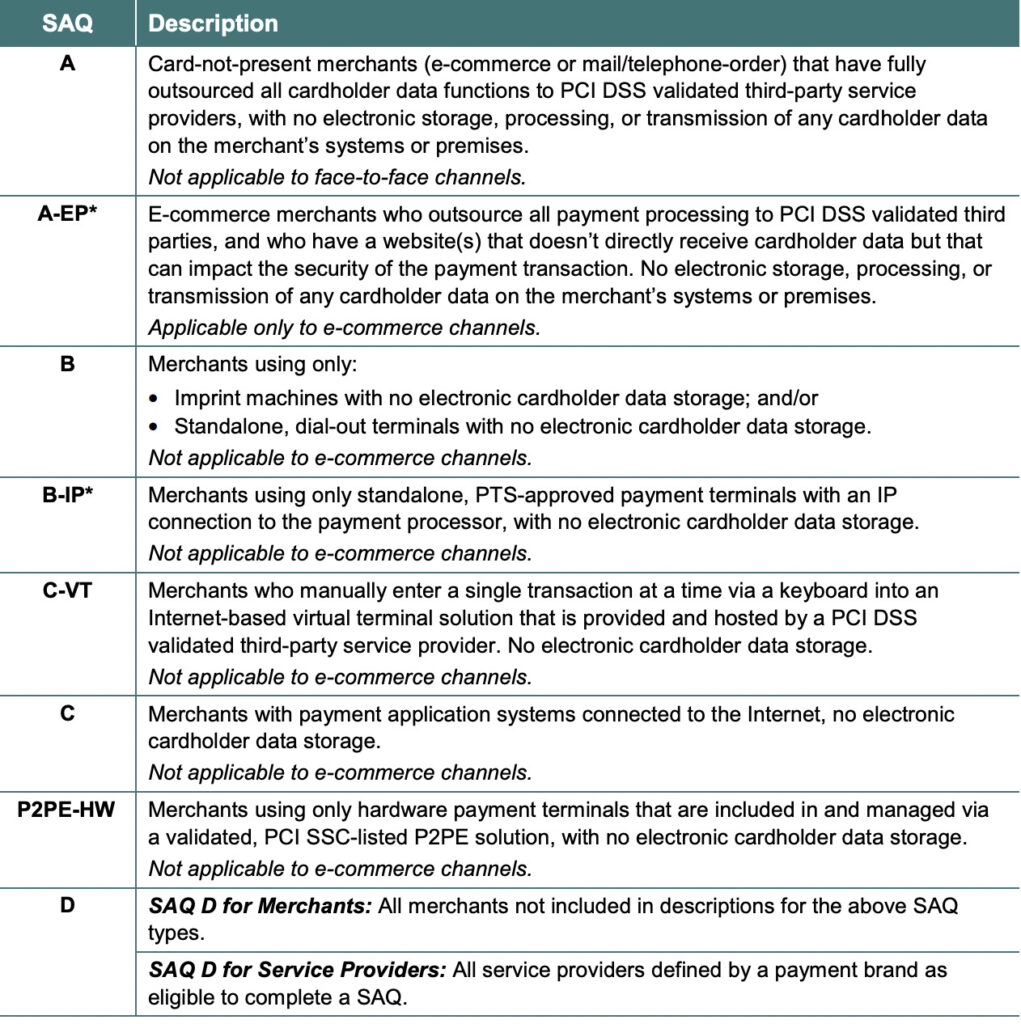
Måten du behandler kredittkort og håndterer kortinnehaverdata på, avgjør hvilken SAQ bedriften din må fylle ut. Hvis du for eksempel ikke har en butikk og alle produktene dine selges på nett via en tredjepart, kvalifiserer du sannsynligvis for SAQ A eller SAQ A-EP. Hvis du har en butikk som behandler kredittkort via Internett og du også lagrer kundenes kredittkortdata, er du sannsynligvis en SAQ D-forhandler.
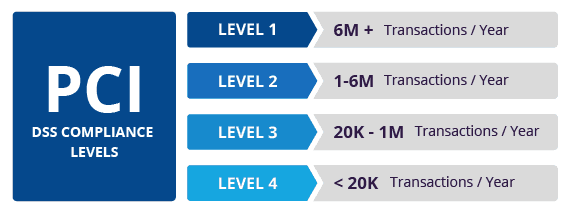
Utover å fylle ut en SAQ for PCI-samsvarsbehovene dine, finnes det en sekundær måleenhet SMB-er bør vurdere – nemlig transaksjonsvolumer. PCI-DSS har også intervaller for transaksjonsvolumer som bestemmer om du kan selvevaluere (under 20,000 2 kredittkorttransaksjoner i året) og må ansette en ekstern QSA (kvalifisert sikkerhetsvurderingsperson) der du er på samsvarsnivå 1 eller XNUMX, for å utføre en revisjon av bedriften din.
SAQ-en, eller selvevalueringsspørreskjemaet, er ikke bare en veiledning for samsvar; det er en veiledning for bedre nettsikkerhet. Å fylle ut en PCI SAQ er en av de beste måtene å sørge for at du ikke går glipp av noen sikkerhetskrav for bedriften. I tillegg ønsker ikke betalingsbehandlere å jobbe med usikre bedrifter, så de krever vanligvis at hver selger fremlegger en PCI SAQ som bevis på betalingssikkerhet. Hvis organisasjonen din jobber med PCI-data, har du sannsynligvis fullført eller trenger å fullføre en SAQ. Se tabellen ovenfor for hvilken SAQ som gjelder for din bedrift. Å jobbe seg gjennom SAQ-en din vil hjelpe deg med å bestemme hva du bør gjøre, men informasjonen nedenfor vil hjelpe deg med å forbedre nettsikkerhetshygienen din ytterligere.
Ytterligere anbefalinger for nettsikkerhet
I tillegg vil disse anbefalingene nedenfor hjelpe deg og bedriften din med å holde seg sikre mot de ulike truslene dere kan møte på daglig basis. Alle forslagene nedenfor kan oppnås ved å leie CyberHoots vCISO-programutviklingstjenester.
Alle disse anbefalingene er innebygd i CyberHoot-produktet eller CyberHoots vCISO-tjenester. Med CyberHoot kan du styre, lære opp, vurdere og teste dine ansatte. Besøk CyberHoot.com og registrer deg for tjenestene våre i dag. Fortsett i det minste å lære ved å registrere deg for våre månedlige nyhetsbrev om cybersikkerhet for å holde deg oppdatert på de siste oppdateringene om cybersikkerhet.
kilder:
Ytterligere lesing:
MSP-er bør kreve risikovurderinger
Relaterte vilkår:
CyberHoot har også noen andre ressurser tilgjengelig for din bruk. Nedenfor finner du lenker til alle ressursene våre, så du kan gjerne sjekke dem ut når du vil:
Merk: Hvis du vil abonnere på nyhetsbrevet vårt, kan du gå til en hvilken som helst lenke ovenfor (foruten infografikk), skrive inn e-postadressen din på høyre side av siden og klikke på « Send meg nyhetsbrev».
Oppdag og del de nyeste trendene, tipsene og beste praksisene innen cybersikkerhet – i tillegg til nye trusler du bør se opp for.

Forfatter: Katie Boquetti | Lederartikkel: Craig Taylor Lederartikkel av Craig Taylor: Vi har visst det en stund her...
Les mer
Forfatter: Katie Boquetti | Lederartikkel: Craig Taylor Lederartikkel av Craig Taylor: En CAPTCHA skal teste om...
Les mer
Forfatter: Katie Boquetti | Lederartikkel: Craig Taylor Lederartikkel av Craig Taylor: Jeg er velsignet som har...
Les merFå et skarpere blikk på menneskelige risikoer, med den positive tilnærmingen som slår tradisjonell phishing-testing.