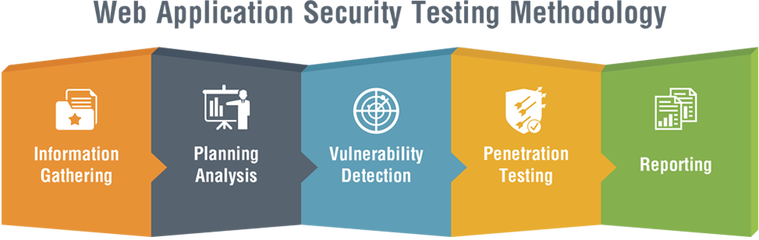
En sikkerhetsvurdering av applikasjoner utføres enten manuelt eller automatisk, og fortsetter vanligvis gjennom hele programvareutviklingens livssyklus. Den vil vanligvis omfatte fokus på bruk av sikre protokoller, utførelse av definerte sikkerhetskontroller på applikasjonskode, regelmessige kodevurderinger og opplæring av utviklere i sikker kodepraksis og vanlige feil ( OWASP Topp 10 ). Sikkerhetsvurderinger av webapplikasjoner er utformet for kontinuerlig å overvåke nettstedssikkerhet, bidra til å identifisere og beskytte mot sårbarheter i applikasjoner, og holde støttende applikasjoner og underliggende systemer fullstendig oppdaterte og oppdaterte.
Kilde: White Hat Security
Tilleggslesning: Markedet for sikkerhetsvurderinger blomstrer over hele verden
Relaterte begreper: Brannmur , Sårbarhet
Sikkerhetsvurderinger for nettstedsapplikasjoner sjekker og overvåker mistenkelig nettverkstrafikk og -aktivitet, og inkluderer en rekke sårbarhetsskannere, kodeanalysatorer og verktøy for penetrasjonstesting. Små og mellomstore bedrifter som utvikler sine egne applikasjoner, bør inkludere disse tiltakene i utviklingsaktivitetene sine. SMB-er bør også gi opplæring til utviklerne sine i de vanligste usikre kodepraksisene og feilene som gjøres ved bruk av OWASP. Topp 10 kodefeil som gjøres. CyberHoot inneholder en serie på 12 videoer om beste praksis for OWASP-sikkerhet, klare for utviklerne dine, slik at de kan motta slik opplæring.
https://www.youtube.com/watch?v=qqdMShR-FWw
Oppdag og del de nyeste trendene, tipsene og beste praksisene innen cybersikkerhet – i tillegg til nye trusler du bør se opp for.

Forfatter: Katie Boquetti | Lederartikkel: Craig Taylor Lederartikkel av Craig Taylor: Jeg husker de første dagene av...
Les mer
Forfatter: Katie Boquetti | Lederartikkel: Craig Taylor Lederartikkel av Craig Taylor: Denne ukens blogginnlegg har en...
Les mer
Av og til kommer det et stykke skadelig programvare med et triks som er smart nok til å få sikkerhetsforskere til å stoppe opp og ...
Les merFå et skarpere blikk på menneskelige risikoer, med den positive tilnærmingen som slår tradisjonell phishing-testing.

