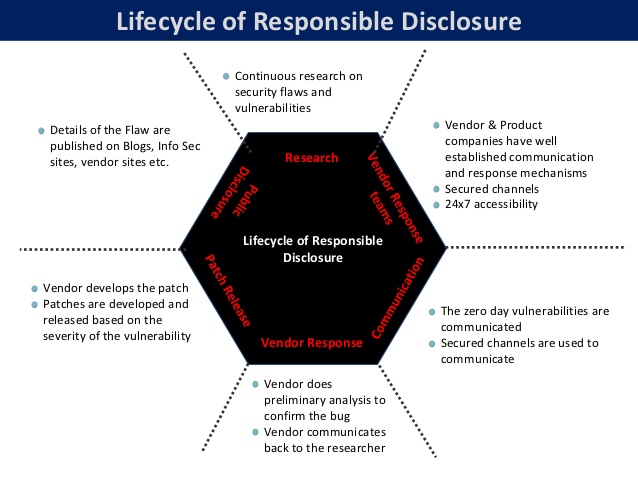
Ansvarlig offentliggjøring refererer til beste praksis som følges av de fleste sikkerhetsforskere, der de ikke avslører kritiske sårbarheter i et programvareprodukt før en leverandøroppdatering eller -rettelse er gjort lett tilgjengelig. Dette kommer ofte til syne når team som Googles Project Zero , et team opprettet for å oppdage og fikse sikkerhetsfeil, oppdager sårbarheter og ikke offentliggjør informasjonen. Grunnen til at sikkerhetsanalytikere og forskere ikke kan dele informasjonen offentlig, er at hackere og nettkriminelle ofte er mye raskere til å angripe og utnytte sårbarheten som er annonsert enn leverandører kan produsere en oppdatering, og kunder kan distribuere oppdateringen for å beskytte seg selv og sine nettverk, data og systemer. Det er derfor dette kalles ansvarlig offentliggjøring og regnes som beste praksis, selv om det ikke finnes noen lover som tvinger sikkerhetsforskere til å følge dette.
Relaterte begreper: Bug Bounty-programmer , Sårbarhet , Nulldagssårbarhet
Relatert lesning: Utfordringene med cyberforskning og sårbarhetsavsløring for tilkoblede helseenheter
Kilde: CSO Online
Ja. Mange små og mellomstore bedrifter utvikler programvare for distribusjon og bruk på nett. Som eier av en liten og mellomstor bedrift bør du vurdere å annonsere et Bug Bounty-program for produktet ditt som oppmuntrer til « ansvarlig avsløring» fra sikkerhetsforskere. Dette er et lite økonomisk insentiv for folk som finner en kritisk feil i programvaren din, til å bringe den til deg i stedet for å selge den på det mørke eller dype nettet.
For det andre bør små og mellomstore bedrifter ha en prosess for håndtering av sårbarheter (også kjent som VAMP) som skisserer tidslinjene for å oppdatere kritiske sårbarheter i programvaren og maskinvaren du bruker til å drive virksomheten din. For feil med alvorlighetsgrad 1 som eksternt kan kompromittere nettverket, dataene eller systemene dine, må du oppdatere så snart som mulig.
CyberHoot har en VAMP-prosess for å veilede små og mellomstore bedrifter i å utvikle sine egne beste praksiser knyttet til nulldagssårbarheter, oppdateringer og ansvarlig avsløring.
https://youtube.com/watch?v=t5UKO4jjevw
Oppdag og del de nyeste trendene, tipsene og beste praksisene innen cybersikkerhet – i tillegg til nye trusler du bør se opp for.

Hva skjer Torsdag 12. november 2026, rundt klokken 11 østlig tid, sluttet Microsoft Outlook å virke...
Les mer
Forfatter: Katie Boquetti | Lederartikkel: Craig Taylor Lederartikkel av Craig Taylor: «Makt har en tendens til å korrumpere,...
Les mer
Forfatter: Katie Boquetti | Lederartikkel: Craig Taylor Lederartikkel av Craig Taylor: I årevis har vi trent...
Les merFå et skarpere blikk på menneskelige risikoer, med den positive tilnærmingen som slår tradisjonell phishing-testing.

