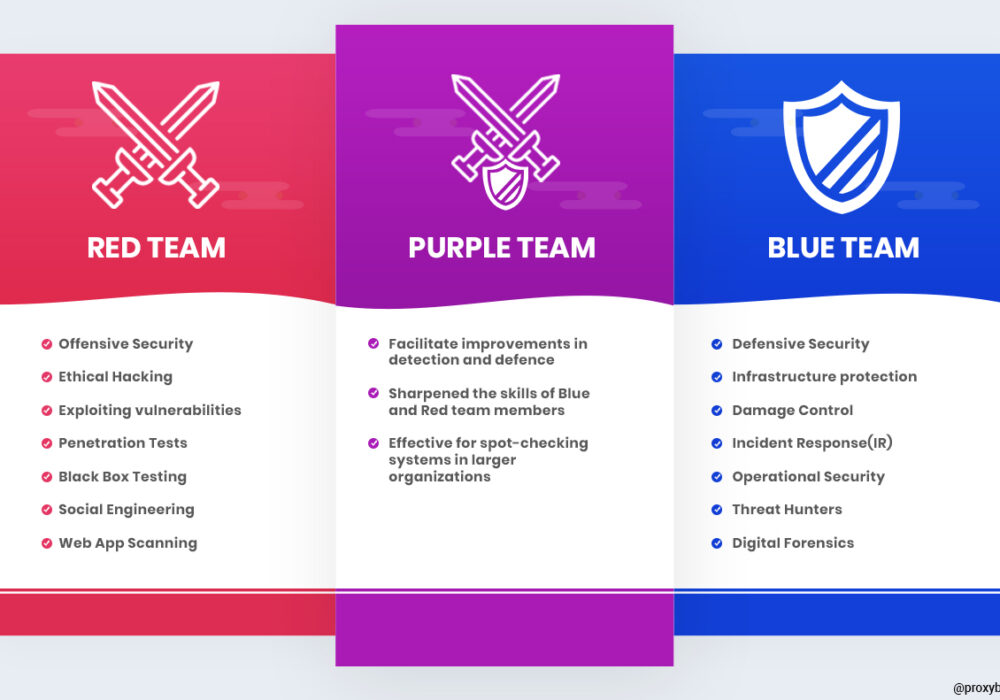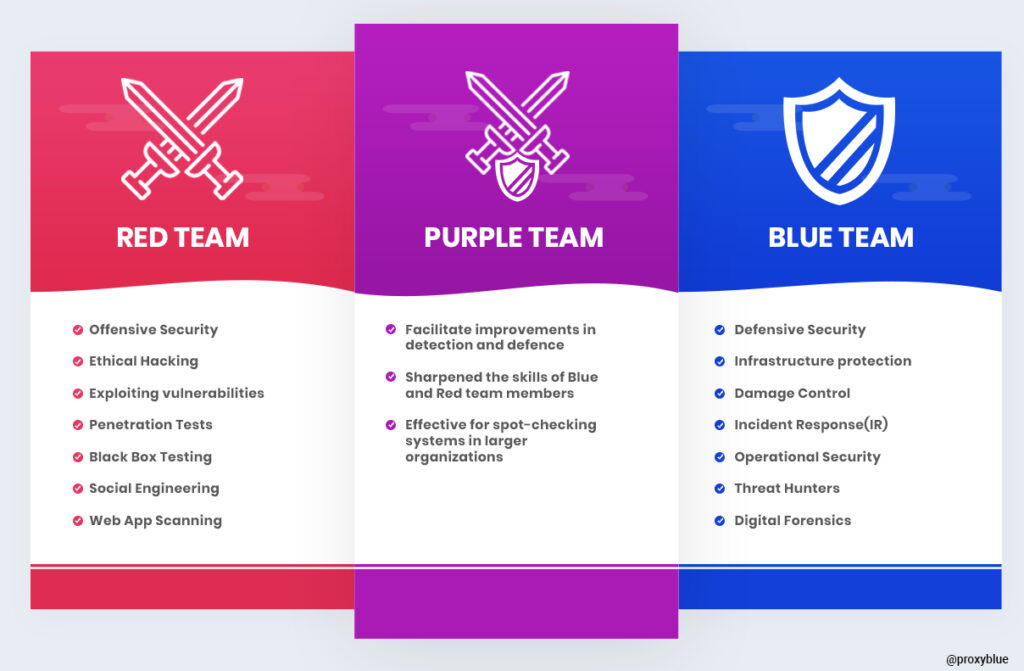
Et lilla team er en gruppe cybersikkerhetseksperter som tar på seg rollene som det blå teamet og det røde teamet i en cybersikkerhetsøvelse med den hensikt å tilby en sterkere og dypere sikkerhetsaktivitet som gir mer skreddersydd og realistisk forsikring til organisasjonen som testes.
Ved å dele etterretningsdata på tvers av det røde og blå teamet under den lilla teamprosessen, kan organisasjoner bedre forstå hackernes taktikker, teknikker og prosedyrer (TTP-er) . Ved å etterligne disse TTP-ene gjennom en serie med røde teamøvelser, har det blå teamet muligheten til å konfigurere, finjustere og forbedre sin deteksjons- og responskapasitet. Svært erfarne røde og blå team kan tilby lilla teamengasjementer som lar organisasjoner måle sine deteksjons- og responskapasiteter på en måte som er mye tettere knyttet til trusler i den virkelige verden.
Små og mellomstore bedrifter trenger vanligvis ikke å kjøre Red, Blue eller Purple Team-øvelser. Disse gjøres ofte med større selskaper som har et betydelig budsjett for disse øvelsene. En form for Red Team-øvelse er penetrasjonstesting, som du kanskje vet, koster minst 15 000–30 000 dollar for en test av høy kvalitet. Med mindre bedriften din har et betydelig budsjett og modenhet innen cybersikkerhet på mange andre områder som er kritiske for deres dyptgående cybersikkerhetsprogram, er det kanskje ikke smart eller rimelig for organisasjonen din å betale så mye for en rød/blå/lilla team-øvelse. Organisasjonen din kan imidlertid gjøre mange andre ting for å forbedre cybersikkerheten sin uten beskyttelse uten å tømme bankkontoen, som beskrevet nedenfor. Ytterligere anbefalinger for cybersikkerhet
Disse anbefalingene vil hjelpe deg og bedriften din med å holde seg sikre mot de ulike truslene dere kan møte på daglig basis. Alle forslagene nedenfor kan oppnås ved å leie CyberHoots vCISO-programutviklingstjenester.
Alle disse anbefalingene er innebygd i CyberHoot-produktet eller CyberHoots vCISO-tjenester. Med CyberHoot kan du styre, lære opp, vurdere og teste dine ansatte. Besøk CyberHoot.com og registrer deg for tjenestene våre i dag. Fortsett i det minste å lære ved å registrere deg for våre månedlige nyhetsbrev om cybersikkerhet for å holde deg oppdatert på de siste oppdateringene om cybersikkerhet.
kilder:
Ytterligere lesing:
Rødt lag VS Blått lag i nettsikkerhet
Relaterte vilkår:
CyberHoot har også noen andre ressurser tilgjengelig for din bruk. Nedenfor finner du lenker til alle ressursene våre, så du kan gjerne sjekke dem ut når du vil:
Merk: Hvis du vil abonnere på nyhetsbrevet vårt, kan du gå til en hvilken som helst lenke ovenfor (foruten infografikk), skrive inn e-postadressen din på høyre side av siden og klikke på « Send meg nyhetsbrev».
Oppdag og del de nyeste trendene, tipsene og beste praksisene innen cybersikkerhet – i tillegg til nye trusler du bør se opp for.

Forfatter: Katie Boquetti | Lederartikkel: Craig Taylor Lederartikkel av Craig Taylor: Vi har visst det en stund her...
Les mer
Forfatter: Katie Boquetti | Lederartikkel: Craig Taylor Lederartikkel av Craig Taylor: En CAPTCHA skal teste om...
Les mer
Forfatter: Katie Boquetti | Lederartikkel: Craig Taylor Lederartikkel av Craig Taylor: Jeg er velsignet som har...
Les merFå et skarpere blikk på menneskelige risikoer, med den positive tilnærmingen som slår tradisjonell phishing-testing.