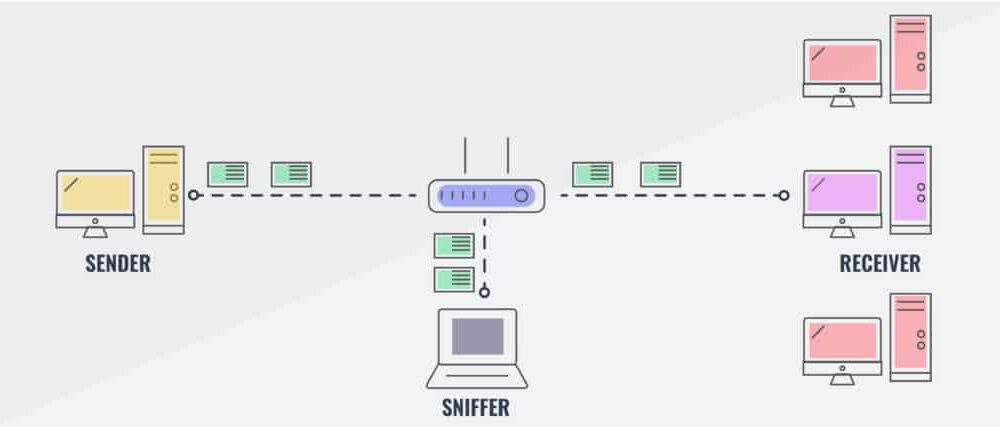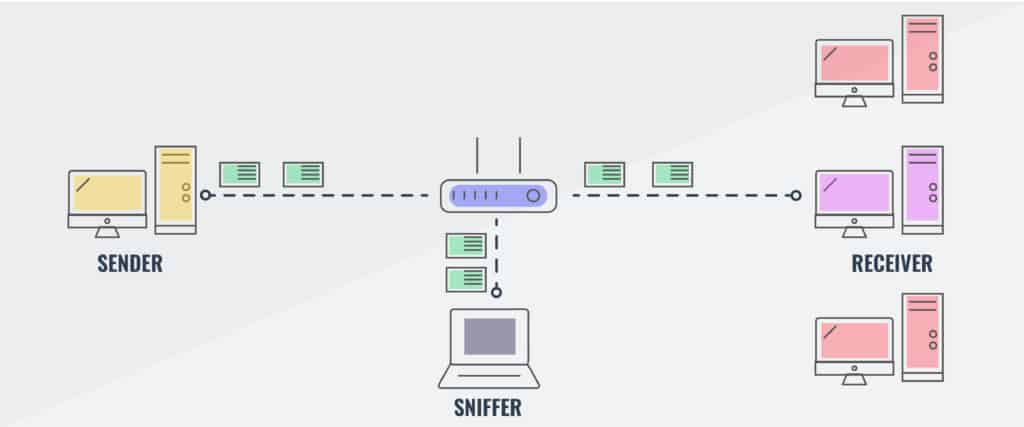
Pakkesniffing er praksisen med å samle inn, samle inn og logge pakkene som passerer gjennom et datanettverk, uavhengig av hvordan pakken er adressert. På denne måten kan hver pakke samles inn for videre analyse. Nettverksadministratorer bruker disse dataene til å overvåke båndbredde og trafikk i nettverket.
En pakkesniffer, også kjent som en pakkeanalysator, består av to deler. Den første delen er et nettverkskort som lar snifferen koble seg til det eksisterende nettverket. Den andre er programvaren bak sniffingen som gir administratorer en måte å se på og analysere dataene som kommer gjennom nettverket deres.
Kilde: Paessler
Relaterte begreper: ICMP , inntrengingsdeteksjonssystem , inntrengingsforebyggingssystemer , TCP , UDP
Nei. Packet Sniffing er en deteksjonsfunksjon som nettverksingeniører bruker for å identifisere og fikse problemer i miljøet ditt. Disse funksjonene er forbeholdt spesialister du ville tilkalt eller en leverandør som støtter deg som bedriften din ville stole på. Å ha noen som kan utføre Packet Sniffing-analyse på nettverket ditt er i stor grad overkill med mindre vedkommende var ansvarlig for mange andre ting i SMB-en din.
På den annen side har de fleste leverandører av administrerte tjenester en erfaren nettverksingeniør som kan utføre pakkeanalyse og -gjennomgang for å identifisere kritiske båndbreddeproblemer, dårlig applikasjonsytelse og identifisere den underliggende årsaken til nettverksproblemer. Dette er en av de mange fordelene med å samarbeide med leverandører av administrerte tjenester på IT-infrastrukturen din for IT-planlegging, IT-feilsøking og leverandøradministrasjon.
https://www.youtube.com/watch?v=V3C5Y2NXU68
Oppdag og del de nyeste trendene, tipsene og beste praksisene innen cybersikkerhet – i tillegg til nye trusler du bør se opp for.

Forfatter: Katie Boquetti | Leder: Craig Taylor Leder av Craig Taylor: Selv før Claude Code laget...
Les mer
Forfatter: Katie Boquetti | Lederartikkel: Craig Taylor Lederartikkel av Craig Taylor: Vi har visst det en stund her...
Les mer
Forfatter: Katie Boquetti | Lederartikkel: Craig Taylor Lederartikkel av Craig Taylor: En CAPTCHA skal teste om...
Les merFå et skarpere blikk på menneskelige risikoer, med den positive tilnærmingen som slår tradisjonell phishing-testing.