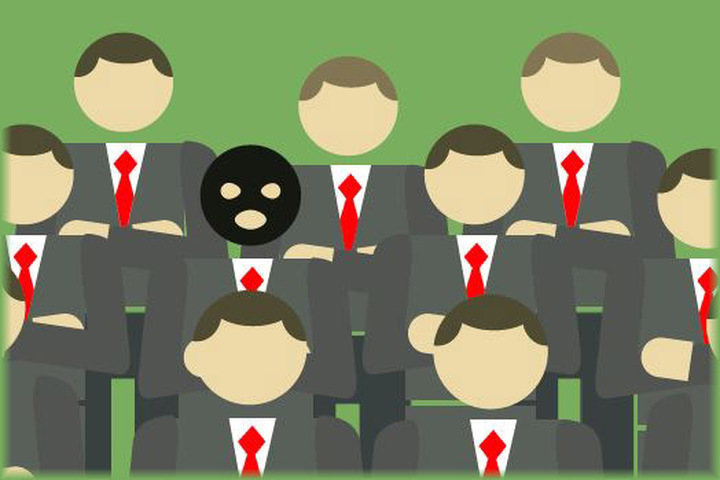
Ondsinnede insidertrusler oppstår når en insider bruker sin privilegerte tilgang til et selskaps ressurser og skader organisasjonens data, systemer eller IT-infrastruktur. Ondsinnede insiderhendelser inkluderer tyveri og salg av åndsverk til konkurrenter, plassering av bakdører til systemer og nettverk for å få tilgang etter oppsigelse, og misfornøyde ansatte som ødelegger kritiske systemer eller blokkerer tilgang til kritiske filer, systemer eller tjenester. Hver av disse hendelsene anses som et målrettet, ondsinnet insiderangrep på et selskap.
Et beslektet begrep er utilsiktet insidertrussel eller -hendelse , der en ansatt forårsaker en sikkerhetshendelse ved et uhell. Utilsiktede hendelser skjer på mange måter, som å eksponere en database uten å sikre den ordentlig, ikke oppdatere kritiske systemer som senere utnyttes, og å reagere på phishing-angrep fra hackere ved å sende dem kritisk eller sensitiv informasjon.
Både ondsinnede og utilsiktede innsidehendelser setter virksomheten din i alvorlig fare.
Relaterte begreper: Utilsiktet innsidehendelse , innsidere
Som en SMB finnes det noen enkle og greie måter å beskytte deg mot utilsiktede og ondsinnede hendelser fra innsidere:
Oppdag og del de nyeste trendene, tipsene og beste praksisene innen cybersikkerhet – i tillegg til nye trusler du bør se opp for.

Forfatter: Katie Boquetti | Lederartikkel: Craig Taylor Lederartikkel av Craig Taylor: «Makt har en tendens til å korrumpere,...
Les mer
Forfatter: Katie Boquetti | Lederartikkel: Craig Taylor Lederartikkel av Craig Taylor: I årevis har vi trent...
Les mer
De fleste phishing-tester lyver til de ansatte. Denne sier hei først! HootPhish forteller folk rett ut: dette er...
Les merFå et skarpere blikk på menneskelige risikoer, med den positive tilnærmingen som slår tradisjonell phishing-testing.

