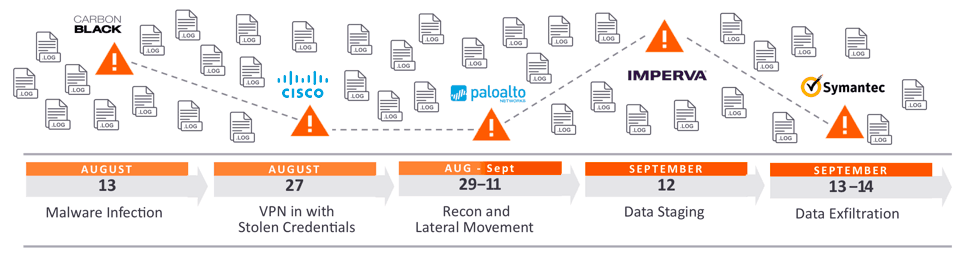
Lateral bevegelse er teknikken hackere bruker etter å ha fått tilgang til maskiner eller nettverk. Hackere bruker denne strategien til å bevege seg dypere inn i et nettverk på jakt etter sensitive data og andre verdifulle eiendeler. Etter å ha penetrert nettverket, opprettholder angriperen kontinuerlig tilgang ved å bevege seg gjennom det kompromitterte miljøet sidelengs og oppnå økte rettigheter ved hjelp av ulike verktøy. Rettigheter i dette tilfellet er administratorkontorettigheter som ofte gis til ledere i IT-avdelinger, utviklere, ledere osv.
Hackere beveger seg sidelengs innenfor et system for å unngå oppdagelse og forbli koblet til nettverket. Ofte har hackere utnyttet en maskin eller et nettverk i uker eller til og med måneder før et datainnbrudd oppdages. Hackere kan få første tilgang til systemene fra vanlige cyberangrep som phishing , sosial manipulering , virus eller annen skadelig programvare . Hackernes overgang gjennom systemene er ved å utgi seg for å være autoriserte brukere, bevege seg gjennom flere systemer i nettverket til målene deres er nådd. Å oppnå dette målet innebærer å samle informasjon om nettverk, systemer og kontoer, innhente legitimasjon, eskalere rettigheter, installere bakdører for fremtidig tilgang og til slutt få tilgang til måldata.
Kilde: CrowdStrike, ExaBeam
Tilleggslesning: Bygge en menneskelig brannmur
Relaterte begreper: Rekognosering, phishing , løsepengevirus
Lateral bevegelse under et datainnbrudd gjør gjenoppretting mye vanskeligere. Ofte er det vanskelig å finne den opprinnelige maskinen som ble hacket. Å fjerne og gjenoppbygge den er et vanlig tiltak, men med lateral bevegelse har hackeren allerede kompromittert andre verter på nettverket ditt og forlatt den opprinnelige maskinen med datainnbrudd. Dette betyr at forsøkene dine på å begrense innbruddet kan bli alvorlig hindret. Overvåking av nettverk for laterale brudd er et svakt punkt i de fleste små nettverk, og overlater deteksjon og forebygging til endepunktsikkerhetssystemer. Den viktigste lærdommen er at det alltid er noe du eller bedriften din kan gjøre for å forbedre cybersikkerhetsprogrammet ditt og forhindre at disse angrepene lykkes. CyberHoot anbefaler følgende tiltak for å forhindre at du eller bedriften din blir offer for et angrep via lateral bevegelse:
Å bruke to av tre identifikasjonsfaktorer (noe du er, har eller vet) er den beste måten å beskytte viktige kontoer på. Hackere regner med at de ansatte bruker passordene sine på nytt. I det øyeblikket de ser at nettjenester er beskyttet av 2FA, går de videre til enklere mål (i de fleste tilfeller) fordi de vet at de kanskje ikke vil kunne trenge gjennom slik beskyttelse veldig lett. Det nylige massive hacket av Marriott-hotellkjeden skyldtes delvis utilstrekkelig tofaktorautentisering.
Passordbehandlere synkroniserer automatisk alle kontodata mellom enheter (smarttelefoner, bærbare datamaskiner og nettbrett). Nettlesertillegg overvåker aktiviteten din og ber deg om å lagre påloggingsinformasjonen din hver gang du autentiserer deg på et nytt nettsted. Brukernavnet og passordet ditt for domenet (eller URL-en, for eksempel gmail.com) lagres i et kryptert passordhvelv. Passordhåndtering og -krav bør håndheves gjennom styringspolicyer fastsatt av virksomheten.
Brukere må kategoriseres nøyaktig og kun ha tilgang til systemene, applikasjonene eller nettverkene som jobben krever at de har tilgang til. For eksempel, i et bedriftsnettverk, bør bare IT-ansatte administrere enheter som stasjonære og bærbare datamaskiner. IT-ansatte bør ikke gi standardbrukere administratorrettigheter.
Sikkerhetsverktøy for endepunkter lar IT-ansatte observere alle endepunkter på nett og utenfor nettet. Dette samler inn og lagrer data om viktige hendelser på endepunkter , og kartlegger disse dataene mot handlingsrettede sikkerhetsinformasjonsfeeder og kjente taktikker, teknikker og prosedyrer (TTP). Med andre ord lar denne løsningen IT-ansatte overvåke angrepstrender og -atferd for å hjelpe dem med å bestemme hvor de bør plassere ressursene sine.
Når alt annet mislykkes og et katastrofalt sikkerhetsbrudd oppstår, er cyberforsikringen din der for å hjelpe deg med å komme deg raskt og effektivt ved å gi deg de nødvendige ressursene. CyberHoot publiserte en serie i to deler om hva cyberforsikring dekker og noen utfordringer med den.
Oppdag og del de nyeste trendene, tipsene og beste praksisene innen cybersikkerhet – i tillegg til nye trusler du bør se opp for.

Forfatter: Katie Boquetti | Leder: Craig Taylor Leder av Craig Taylor: Selv før Claude Code laget...
Les mer
Forfatter: Katie Boquetti | Lederartikkel: Craig Taylor Lederartikkel av Craig Taylor: Vi har visst det en stund her...
Les mer
Forfatter: Katie Boquetti | Lederartikkel: Craig Taylor Lederartikkel av Craig Taylor: En CAPTCHA skal teste om...
Les merFå et skarpere blikk på menneskelige risikoer, med den positive tilnærmingen som slår tradisjonell phishing-testing.

