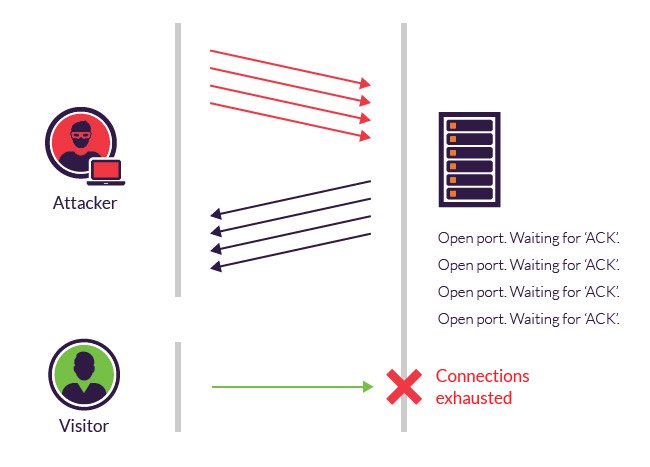
Flooding er et Denial of Service (DoS) -angrep som er utformet for å bringe et nettverk eller annen tjeneste ned på grunn av store mengder trafikk, derav begrepet «flooding». Disse flom-angrepene oppstår når et nettverk blir overbelastet med informasjon, også kjent som pakker, som starter ufullstendige tilkoblingsforespørsler som ikke lenger kan behandle reelle tilkoblingsforespørsler. Når en angriper oversvømmer systemet med disse forespørslene som ikke kan fullføres, fyller det opp nettverkets minnebuffer. Når minnebufferen er full av data, kan ingen andre tilkoblinger opprettes til nettverket, noe som forårsaker en Denial of Service.
Kilde: Webopedia
Relaterte begreper: Tjenestenekt (DoS) , Distribuert tjenestenekt (DDoS)
Denial of Service-angrep kan utgjøre en potensiell trussel mot spillselskaper eller andre mellomstore til store bedrifter som banker og forsvarsentreprenører. DoS-angrep brukes sjelden mot små og mellomstore bedrifter med mindre de forstyrrer en hackergruppe. I andre tilfeller brukes én hackergruppe mot en annen. Vi sier ikke at det ikke vil skje, men kostnadene ved beskyttelse er så høye i mange tilfeller at rådet til en SMB er å vite hva det er, og etablere et forhold til en leverandør av DDoS-beskyttelse uten å betale for beskyttelse. Leverandører av DDoS-beskyttelse inkluderer: Arbor Networks, AT&T, Verizon og Akamai. Mellomstore til store bedrifter bør ha kontrakter på plass for å beskytte seg selv på sekunder når de blir rammet av et DDOS-angrep. SMB-er bør ikke det.
Oppdag og del de nyeste trendene, tipsene og beste praksisene innen cybersikkerhet – i tillegg til nye trusler du bør se opp for.

Forfatter: Katie Boquetti | Lederartikkel: Craig Taylor Lederartikkel av Craig Taylor: Vi har visst det en stund her...
Les mer
Forfatter: Katie Boquetti | Lederartikkel: Craig Taylor Lederartikkel av Craig Taylor: En CAPTCHA skal teste om...
Les mer
Forfatter: Katie Boquetti | Lederartikkel: Craig Taylor Lederartikkel av Craig Taylor: Jeg er velsignet som har...
Les merFå et skarpere blikk på menneskelige risikoer, med den positive tilnærmingen som slår tradisjonell phishing-testing.