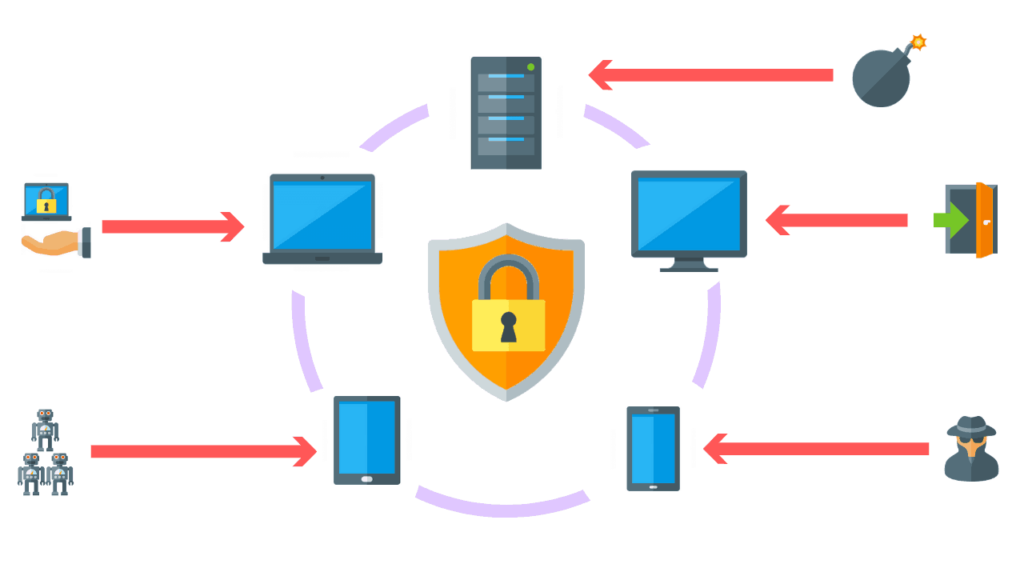
Endpoint Detection and Response (EDR), også referert til som Endpoint Detection and Threat Response (EDTR), er en sikkerhetsløsning for endepunkter som kontinuerlig overvåker sluttbrukerenheter for å oppdage og reagere på cybertrusler som ransomware og skadelig programvare.
EDR-sikkerhetsløsninger registrerer aktivitetene og hendelsene som skjer på endepunkter og deres arbeidsbelastninger, noe som gir sikkerhetsteamene den innsikten de trenger for å avdekke hendelser som ellers ville blitt oversett. En EDR-løsning må gi kontinuerlig og omfattende innsikt i hva som skjer på endepunkter i sanntid.
Et EDR-verktøy bør tilby avanserte funksjoner for trusseldeteksjon, etterforskning og respons, inkludert søk etter hendelsesdata og sortering av etterforskningsvarsler, validering av mistenkelig aktivitet, trusseljakt og deteksjon og inneslutning av ondsinnet aktivitet.
EDR-tjenester går utover tradisjonelle uovervåkede antivirussystemer for å gi nær sanntidsdeteksjon av kritiske hendelser og i noen tilfeller stoppe angrepet på stedet. I andre tilfeller slår EDR-tjenester alarm og automatiserer en respons med umiddelbar fjerntilgang for å ta kontroll over en potensielt fiendtlig maskin i nettverket ditt. Noen leverandører som er oppført nedenfor, overvåker ransomware-angrep og foreslår at de kan avbryte eller forhindre krypteringshendelser fra å inntreffe i utgangspunktet. Hvis dette stemmer, ville dette være et skritt over og utover tradisjonelle AV-løsninger på markedet, ettersom de ikke alltid forhindrer en ransomware-hendelse fra å inntreffe. Flere populære leverandører tilbyr EDR-funksjoner enten som frittstående produkter eller som en del av en tjenestepakke:
Verktøy for endepunktdeteksjon og -respons gjør det mulig for organisasjoner å kontinuerlig overvåke endepunkter og servere for å oppdage potensielt ondsinnet atferd og i noen tilfeller forhindre at den oppstår. Effektive EDR-verktøy kan oppdage og reagere på disse hendelsene for å redusere skade på endepunktet og det bredere nettverket.
Ytterligere anbefalinger for nettsikkerhet
I tillegg vil disse anbefalingene nedenfor hjelpe deg og bedriften din med å holde seg sikre mot de ulike truslene dere kan møte på daglig basis. Alle forslagene nedenfor kan oppnås ved å leie CyberHoots vCISO-programutviklingstjenester.
Alle disse anbefalingene er innebygd i CyberHoot-produktet eller CyberHoots vCISO-tjenester. Med CyberHoot kan du styre, lære opp, vurdere og teste dine ansatte. Besøk CyberHoot.com og registrer deg for tjenestene våre i dag. Fortsett i det minste å lære ved å registrere deg for våre månedlige nyhetsbrev om cybersikkerhet for å holde deg oppdatert på de siste oppdateringene om cybersikkerhet.
kilder:
Ytterligere lesing:
De 10 beste antivirusproduktene du bør vurdere for bedriften din
EDR, XDR og MDR: Forstå forskjellene bak akronymene
Relaterte vilkår:
Sikkerhetshendelses- og hendelseshåndtering (SEIM)
CyberHoot har også noen andre ressurser tilgjengelig for din bruk. Nedenfor finner du lenker til alle ressursene våre, så du kan gjerne sjekke dem ut når du vil:
Merk: Hvis du vil abonnere på nyhetsbrevet vårt, kan du gå til en hvilken som helst lenke ovenfor (foruten infografikk), skrive inn e-postadressen din på høyre side av siden og klikke på « Send meg nyhetsbrev».
Oppdag og del de nyeste trendene, tipsene og beste praksisene innen cybersikkerhet – i tillegg til nye trusler du bør se opp for.

Forfatter: Katie Boquetti | Lederartikkel: Craig Taylor Lederartikkel av Craig Taylor: Vi har visst det en stund her...
Les mer
Forfatter: Katie Boquetti | Lederartikkel: Craig Taylor Lederartikkel av Craig Taylor: En CAPTCHA skal teste om...
Les mer
Forfatter: Katie Boquetti | Lederartikkel: Craig Taylor Lederartikkel av Craig Taylor: Jeg er velsignet som har...
Les merFå et skarpere blikk på menneskelige risikoer, med den positive tilnærmingen som slår tradisjonell phishing-testing.