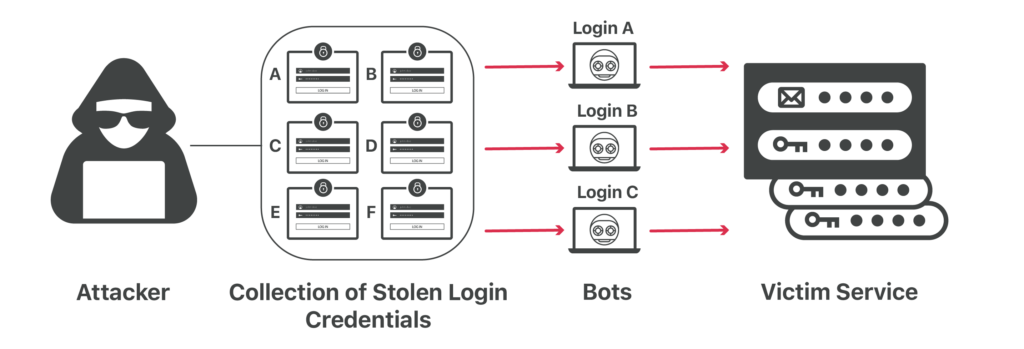
Credential Stuffing er autonom injeksjon av stjålne brukernavn og passord i en nettautentiseringsfunksjon i håp om å få uautorisert tilgang til brukerkontoer. Når en kontopålogging lykkes, tar angrepene raskt kontroll over kontoen. På dette tidspunktet kan hackeren utføre falske økonomiske transaksjoner. I tilfelle av en e-postkonto vil de skrape kontoens mapper for sendte og slettede elementer for hver siste e-postadresse som er tilgjengelig for dem. De vil sannsynligvis målrette disse personene med nye phishing-angrep, der de later som de er den betrodde parten hvis konto har blitt hacket.
Hackere får vanligvis tak i disse stjålne påloggingsinformasjonene ved at brukere klikker på phishing -lenker og skriver inn kontoinformasjonen sin på falske nettstedsinnlogginger. Alternativt kan de kjøpe brukernavn- og passorddatabaser på det mørke nettet. Til slutt vil profesjonelle hackere bryte seg inn på populære nettsteder og stjele passorddatabasen i håp om at den ikke har blitt riktig kryptert med saltede og iterativt hashede passord.
Kilde: Secret Security Wiki
Tilleggslesning: Den utviklende trusselen fra legitimasjonsutfylling
Relaterte begreper: Phishing , Spear-Phishing , Trojansk hest
Legalisering av legitimasjon er et annet cyberangrep som kan reduseres gjennom skikkelig opplæring og bevissthet om cybersikkerhet. Opplæring av ansatte og bruk av CyberHoots nye phishing-tester kan redusere sannsynligheten for at det oppstår et sikkerhetsbrudd på grunn av at en bruker skriver inn legitimasjon på et ondsinnet nettsted. Den beste måten å forsvare seg mot denne typen angrep på er gjennom riktig passordhygiene og opplæring av ansatte/ansatte i farene ved phishing. Riktig passordhygiene kan forenkles i disse følgende trinnene:
Oppdag og del de nyeste trendene, tipsene og beste praksisene innen cybersikkerhet – i tillegg til nye trusler du bør se opp for.

Forfatter: Katie Boquetti | Lederartikkel: Craig Taylor Lederartikkel av Craig Taylor: Vi har visst det en stund her...
Les mer
Forfatter: Katie Boquetti | Lederartikkel: Craig Taylor Lederartikkel av Craig Taylor: En CAPTCHA skal teste om...
Les mer
Forfatter: Katie Boquetti | Lederartikkel: Craig Taylor Lederartikkel av Craig Taylor: Jeg er velsignet som har...
Les merFå et skarpere blikk på menneskelige risikoer, med den positive tilnærmingen som slår tradisjonell phishing-testing.