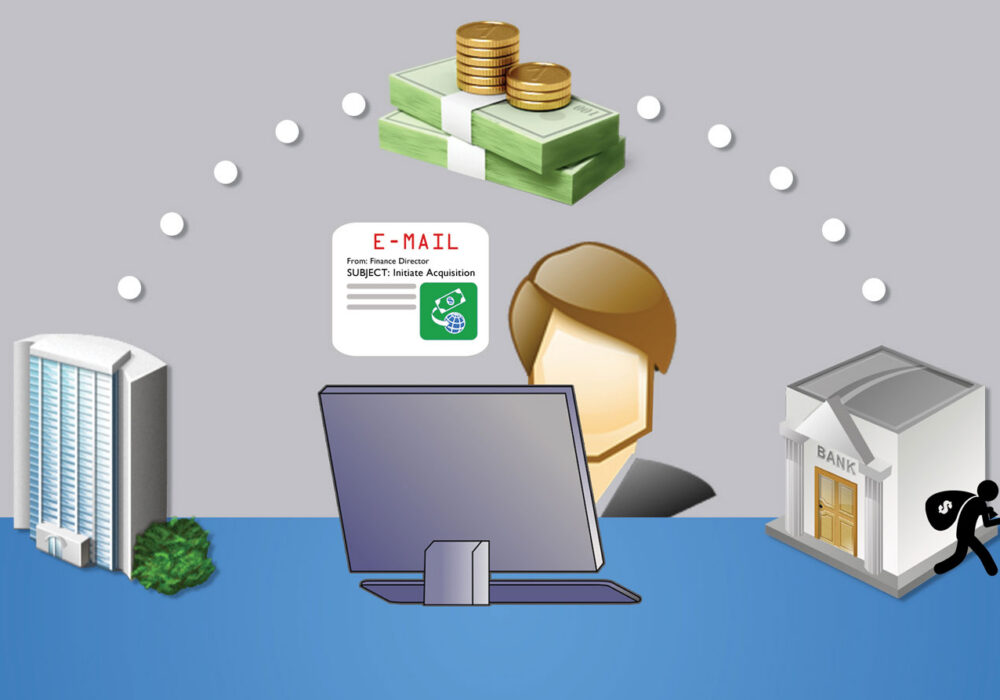
Bedrifts-e-postkompromittering (BEC) er når en e-postkonto, ofte i et selskaps finansavdeling, blir brutt inn i og kontrollert av en hacker. Dette oppnås ofte gjennom et phishing-angrep som fører til tyveri av legitimasjon, som beskrevet i CyberHoots artikkel med tittelen « Domino-angrepet» . Legitimasjon blir stjålet når et offer klikker på en falsk phishing -e-postlenke eller åpner en falsk faktura. Dette fører offeret til et ondsinnet, men troverdig nettsted som er identisk med den virkelige leverandørens nettsted, som ber brukeren om å oppgi e-postadressen og passordet sitt. BEC-angrep kommer ofte fra noen som økonomidirektøren din allerede kjenner, noe som betyr at avsender-e-postadressen faktisk er korrekt og forventet. Det viser seg vanligvis at den andre finanspersonens e-postadresse har blitt kompromittert av hackere som nå retter seg mot dine økonomiansvarlige. Dermed fortsetter dominobrikkene å falle selskap for selskap.
Når en hacker går inn i en finansdirektørs e-postkonto, leser de gjennom deres økonomiske e-poster på jakt etter banktransaksjoner. De slår til i akkurat riktig øyeblikk og omdirigerer en vanlig bankoverføring med falske bankinstruksjoner direkte til din e-postbaserte banksamtale. Suksessen til disse svindelene hviler utelukkende på at begge parter aldri autentiserer nye bankinstruksjoner utenom e-post, for eksempel over telefon. Å ikke bekrefte alle endringer i bankinstruksjoner over telefon eller personlig resulterer i at milliarder av dollar overføres til hackerkontoer over hele verden hvert år. Disse falskt overførte midlene blir sjelden gjenopprettet. Noen eksempler gitt av FBI på virkelige tilfeller er:
FBI og CyberHoot anbefaler at du « implementerer et bevissthets- og opplæringsprogram » for å hjelpe bedriften din med å være både kunnskapsrik om og forberedt på disse angrepene. Heldigvis er forberedelsene relativt enkle med Business Email Compromise. Det beste tiltaket du kan ta er å gjennomgå og dokumentere bankoverføringsprosessen din (WTP). For WTP anbefaler CyberHoot:
I tillegg til å ha en sterk prosess for bankoverføring på plass, anbefaler CyberHoot at du også gjør følgende:
kilder:
Ytterligere lesing:
Hva var den dyreste nettkriminaliteten i 2020?
Relaterte vilkår:
Oppdag og del de nyeste trendene, tipsene og beste praksisene innen cybersikkerhet – i tillegg til nye trusler du bør se opp for.

Forfatter: Katie Boquetti | Lederartikkel: Craig Taylor Lederartikkel av Craig Taylor: Vi har visst det en stund her...
Les mer
Forfatter: Katie Boquetti | Lederartikkel: Craig Taylor Lederartikkel av Craig Taylor: En CAPTCHA skal teste om...
Les mer
Forfatter: Katie Boquetti | Lederartikkel: Craig Taylor Lederartikkel av Craig Taylor: Jeg er velsignet som har...
Les merFå et skarpere blikk på menneskelige risikoer, med den positive tilnærmingen som slår tradisjonell phishing-testing.