Et bufferoverløpsangrep skjer når et program prøver å fylle en minneblokk (en minnebuffer) med mer data enn en buffer skal inneholde. Buffere er i hovedsak lagringsområdene som midlertidig holder data mens de overføres fra ett sted til et annet.
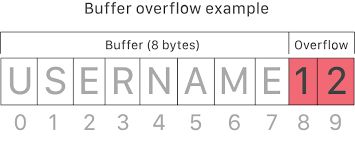
Når en hacker sender ondsinnede inndata til et sårbart program, kan de tvinge programmet til å kjøre ondsinnet kode for å ta kontroll over maskinen eller krasje systemet. Sårbarheter med bufferoverløp er kjent for å være forårsaket av programmeringsfeil som er enkle å forstå, men mye vanskeligere å unngå og beskytte mot.
Angripere utnytter problemer med bufferoverløp ved å overskrive minnet til et program, endre programmets utførelsesbane, utløse en respons som skader filer eller eksponerer sensitiv informasjon. For eksempel kan en angriper introdusere ekstra kode, sende nye instruksjoner til programmet for å få privilegert tilgang til IT-systemet ditt.
Kilde: NetSparker , Imperva
Ytterligere lesing:
Relaterte vilkår:
Forebygging av bufferoverløp gjelder først og fremst bedrifter som utvikler programvare. Opplær utviklere i OWASPs 10 viktigste kodefeil for å hjelpe dem å forstå viktigheten av grensekontroller og inputvalidering i koden de skriver. De fleste statiske kodeskanningsløsningene på markedet tester for inputvalidering og vil varsle deg hvis du ikke har satt dette riktig. Bygg alltid inn statisk og dynamisk kodeskanning i programvareutviklingslivssyklusen din.
For ikke-utviklingsbedrifter må du være oppmerksom på sårbarheter som kan være avslørt i COTS-programvaren du kjøper og bruker i bedriften din. Noen ganger vil de ha bufferoverløpssårbarheter som kan føre til kompromittering av datasystemene dine. Overvåk alltid leverandørenes sikkerhetsråd og installer oppdateringer i tide for å sikre at programvaremiljøet ditt er trygt og sikkert mot disse og mange andre sårbarheter.
Bufferoverløpsangrep kan lett forebygges, enten det er i andres kode eller din egen. Vær oppmerksom på dette og unngå en kostbar feil.
Oppdag og del de nyeste trendene, tipsene og beste praksisene innen cybersikkerhet – i tillegg til nye trusler du bør se opp for.

Forfatter: Katie Boquetti | Lederartikkel: Craig Taylor Lederartikkel av Craig Taylor: Jeg husker de første dagene av...
Les mer
Forfatter: Katie Boquetti | Lederartikkel: Craig Taylor Lederartikkel av Craig Taylor: Denne ukens blogginnlegg har en...
Les mer
Av og til kommer det et stykke skadelig programvare med et triks som er smart nok til å få sikkerhetsforskere til å stoppe opp og ...
Les merFå et skarpere blikk på menneskelige risikoer, med den positive tilnærmingen som slår tradisjonell phishing-testing.