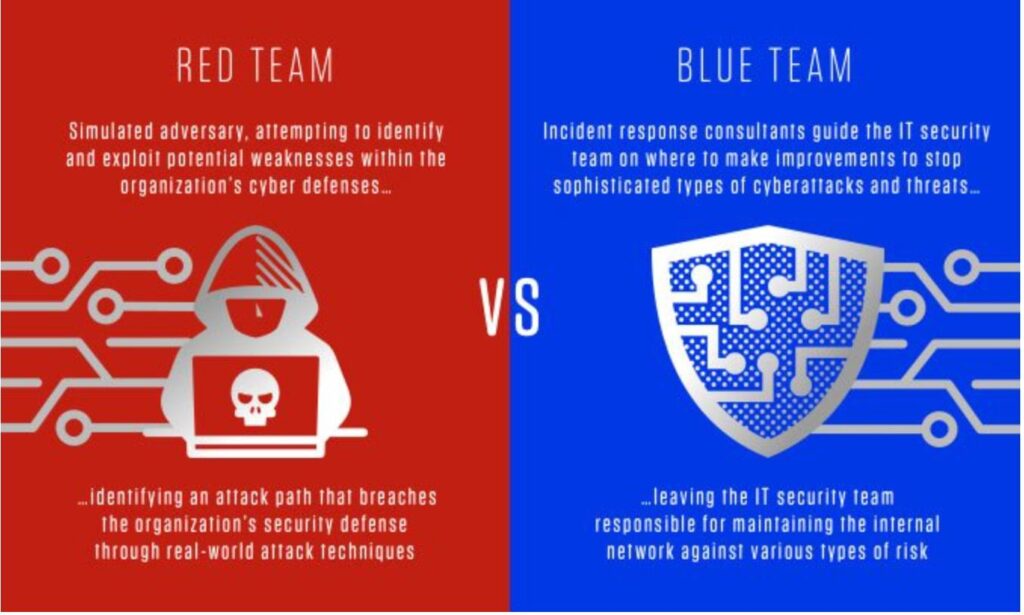
Et blått lag «forsvarer» seg i en rød/blå lagøvelse. Denne aktiviteten er modellert etter militære treningsøvelser, og er en konfrontasjon mellom to lag med høyt trente cybersikkerhetsfagfolk: et rødt lag bruker ekte hackerteknikker i et forsøk på å kompromittere målmiljøet, og et blått lag bestående av hendelsesresponspersoner jobber med å identifisere, vurdere, reagere på og begrense eventuelle inntrengere under disse øvelsene.
Simuleringer av rødt/blått lag spiller en viktig rolle i å forsvare organisasjoner mot cyberangrep fra dagens sofistikerte motstandere. Øvelser for rødt/blått lag hjelper organisasjoner med å:
Små og mellomstore bedrifter trenger vanligvis ikke å kjøre Red, Blue eller Purple Team-øvelser. Disse gjøres ofte med større selskaper som har et betydelig budsjett for disse øvelsene. En form for Red Team-øvelse er penetrasjonstesting, som koster minst 15 000–30 000 dollar for en test av høy kvalitet. Med mindre bedriften din har et betydelig budsjett og modenhet innen cybersikkerhet på mange andre områder som er kritiske for deres dyptgående cybersikkerhetsprogram, er kostnaden for en Red/Blue/Lilla Team-øvelse kanskje ikke en forsvarlig investering. Organisasjonen din kan imidlertid gjøre mange andre ting for å forbedre cybersikkerheten sin uten beskyttelse uten å tømme bankkontoen, som beskrevet nedenfor. Ytterligere anbefalinger for cybersikkerhet
Disse anbefalingene vil hjelpe deg og bedriften din med å holde seg sikre mot de ulike truslene dere kan møte på daglig basis. Alle forslagene nedenfor kan oppnås ved å leie CyberHoots vCISO-programutviklingstjenester.
Alle disse anbefalingene er innebygd i CyberHoot-produktet eller CyberHoots vCISO-tjenester. Med CyberHoot kan du styre, lære opp, vurdere og teste dine ansatte. Besøk CyberHoot.com og registrer deg for tjenestene våre i dag. Fortsett i det minste å lære ved å registrere deg for våre månedlige nyhetsbrev om cybersikkerhet for å holde deg oppdatert på de siste oppdateringene om cybersikkerhet.
kilder:
Relaterte vilkår:
CyberHoot har også noen andre ressurser tilgjengelig for din bruk. Nedenfor finner du lenker til alle ressursene våre, så du kan gjerne sjekke dem ut når du vil:
Merk: Hvis du vil abonnere på nyhetsbrevet vårt, kan du gå til en hvilken som helst lenke ovenfor (foruten infografikk), skrive inn e-postadressen din på høyre side av siden og klikke på « Send meg nyhetsbrev».
Oppdag og del de nyeste trendene, tipsene og beste praksisene innen cybersikkerhet – i tillegg til nye trusler du bør se opp for.

Forfatter: Katie Boquetti | Lederartikkel: Craig Taylor Lederartikkel av Craig Taylor: «Makt har en tendens til å korrumpere,...
Les mer
Forfatter: Katie Boquetti | Lederartikkel: Craig Taylor Lederartikkel av Craig Taylor: I årevis har vi trent...
Les mer
De fleste phishing-tester lyver til de ansatte. Denne sier hei først! HootPhish forteller folk rett ut: dette er...
Les merFå et skarpere blikk på menneskelige risikoer, med den positive tilnærmingen som slår tradisjonell phishing-testing.