Koreanske sikkerhetsanalytikere har oppdaget en kampanje for distribusjon av skadelig programvare som bruker jukseforsøk for videospill på YouTube for å lure spillere til å laste ned RedLine , en kraftig informasjonsstjelende skadelig programvare. Videospillet Valorant er et gratis førstepersonsskytespill tilgjengelig på PC. Videoen på YouTube viser noen hvordan man installerer en «aimbot», som er programvare integrert i spillet som automatisk peker spillerens våpen mot enhver motspiller uten spillerens innspill i det hele tatt. Dette lar i hovedsak spillere uten ferdigheter dominere og eskalere rangeringene enkelt.
I videobeskrivelsen på YouTube har den en ekstern lenke for å installere «aimbot» som tar deg til en nedlastingsside. Brukere som prøver å laste ned filen i videobeskrivelsen, blir tatt til en «anonfiles»-side, hvor de får opp et RAR-arkiv som inneholder en kjørbar fil kalt «Cheat installer.exe». Denne filen er i virkeligheten en kopi av RedLine stealer, en av de mest utbredte passordstjelende skadevareinfeksjonene som stjeler følgende data fra infiserte systemer:
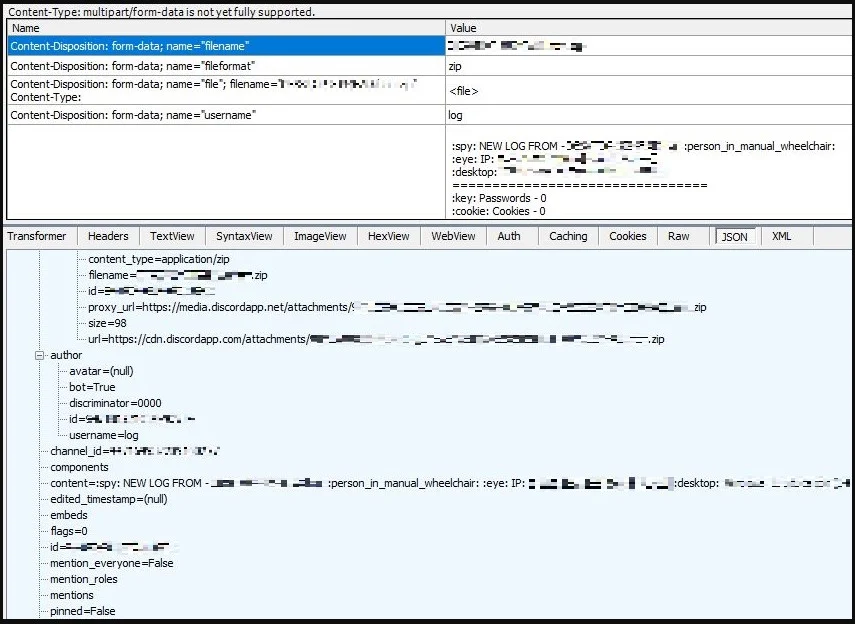
Etter å ha samlet inn denne informasjonen, pakker RedLine den pent inn i et ZIP-arkiv kalt «().zip» og eksfiltrerer filene via en WebHook API POST-forespørsel til en Discord-server, vist nedenfor:
Bortsett fra at juksing i videospill tar bort moroa ved å spille og ødelegger spillet for andre, er det også en potensielt alvorlig sikkerhetsrisiko. Ingen av disse jukseverktøyene er laget av pålitelige enheter, ingen er digitalt signert (så antivirusadvarsler vil garantert bli ignorert), og mange er skadelig programvare.
ASECs rapport inneholder et nylig eksempel, men det er bare en dråpe i havet av ondsinnede nedlastingslenker under YouTube-videoer som promoterer gratis programvare av ulike typer. Videoene som promoterer disse verktøyene er ofte stjålet fra andre steder og legges ut på nytt fra ondsinnede brukere på nyopprettede kanaler for å fungere som agn. Selv om kommentarene under disse videoene roser opplasteren og hevder at verktøyet fungerer som lovet, bør de ikke stoles på, da disse lett kan forfalskes.
Vær alltid forsiktig med lenker i YouTube-beskrivelser. Hvis du er usikker på hvor lenken kan føre, kan bruk av lenkesjekkere hjelpe deg med å finne ut om noe er usikkert eller ikke.
Ytterligere anbefalinger for nettsikkerhet
I tillegg vil disse anbefalingene nedenfor hjelpe deg og bedriften din med å holde seg sikre mot de ulike truslene dere kan møte på daglig basis. Alle forslagene nedenfor kan oppnås ved å leie CyberHoots vCISO-programutviklingstjenester.
Alle disse anbefalingene er innebygd i CyberHoot-produktet eller CyberHoots vCISO-tjenester. Med CyberHoot kan du styre, lære opp, vurdere og teste dine ansatte. Besøk CyberHoot.com og registrer deg for tjenestene våre i dag. Fortsett i det minste å lære ved å registrere deg for våre månedlige nyhetsbrev om cybersikkerhet for å holde deg oppdatert på de siste oppdateringene om cybersikkerhet.
kilder:
Falske Valorant-juksekoder på YouTube smitter deg med RedLine Stealer
Infotyveri distribueres via YouTube
Ytterligere lesing:
Lenker fra YouTube-videotekster brukes til å skjule skadelig programvare som stjeler passord
Falske spillapper i Microsoft Store fjerner Electron Bot-skadevare
Oppdag og del de nyeste trendene, tipsene og beste praksisene innen cybersikkerhet – i tillegg til nye trusler du bør se opp for.

Forfatter: Katie Boquetti | Lederartikkel: Craig Taylor Lederartikkel av Craig Taylor: Vi har visst det en stund her...
Les mer
Forfatter: Katie Boquetti | Lederartikkel: Craig Taylor Lederartikkel av Craig Taylor: En CAPTCHA skal teste om...
Les mer
Forfatter: Katie Boquetti | Lederartikkel: Craig Taylor Lederartikkel av Craig Taylor: Jeg er velsignet som har...
Les merFå et skarpere blikk på menneskelige risikoer, med den positive tilnærmingen som slår tradisjonell phishing-testing.