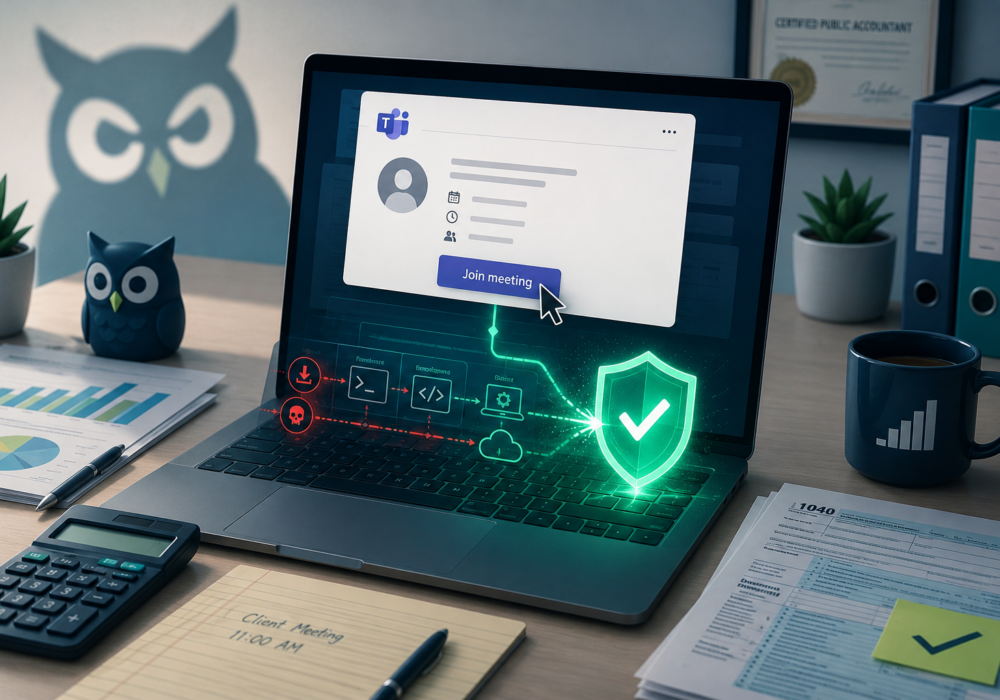
Skattesesongen holder regnskapsførere opptatt, og det holder også svindlere opptatt. Tidlig i sommer ble et regnskapsførerfirma mål for noen som utga seg for å være en ny klient. Svindleren brukte flere uker på å bygge tillit før han gjorde et trekk. Den gode nyheten er at denne historien ender bra. Den bedre nyheten er at du får lære av det uten å måtte leve gjennom det.
Kontakten kom gjennom CPA-firmaets nettsides kontaktside. Den potensielle klienten hadde et navn, en personlig bakgrunnshistorie og et rimelig sett med spørsmål om skatteforberedelser. De var for syke til å levere skatt, og kunne CPA-firmaet hjelpe dem med å levere for sent? I flere uker fortsatte e-postene å komme for å avtale et møte for å diskutere skattesituasjonen.
Svindel som dette er avhengig av tre spesifikke mekanismer, og det å navngi dem hjelper teamet ditt med å gjenkjenne mønsteret raskere enn noen teknisk detalj kunne. Hastighet, siden svindelen beveger seg raskt akkurat når en avgjørelse må tas. Emosjonalitet, siden en sympatisk personlig historie senker garden før en eneste mistenkelig lenke i det hele tatt dukker opp. Autoritet, siden forespørselen ankommer pakket inn i noe kjent og pålitelig, i dette tilfellet et møteverktøy som nesten alle bedrifter bruker hver dag.
På møtedagen sendte svindleren en melding der de hevdet at firmaets egen videolenke ikke fungerte, og tilbød en erstatningslenke i stedet. Lenken så ut som en vanlig møteinvitasjon til Microsoft Teams, men det gjorde den ikke. Ved å klikke på den kom man til en falsk registreringsside, som i stillhet registrerte den ansattes datamaskin i et enhetsadministrasjonssystem kontrollert av svindleren. Derfra kjørte skjulte skript med systemtillatelser på høyt nivå og forsøkte å installere programvare for ekstern tilgang.
Her er den delen som er verdt å feire. Firmaets antivirusprogramvare blokkerte begge forsøkene på å installere verktøy for ekstern tilgang. En fullstendig gjennomgang i etterkant fant ingen bevis for at noen stjal data, og bekreftet at firmaets e-postsystem forble urørt. Én datamaskin var vitne til angrepet. Resten av firmaet var aldri vitne til det.
Noen få detaljer gjør dette verdt å dele utover ett firma sin nesten-bomme. Svindleren brukte et nettsted som hadde eksistert i to år, så ethvert verktøy som lette etter helt nye mistenkelige domener ville ha gått fullstendig glipp av det. Svindleren så også ut til å legge merke til hvilken programvare for fjerntilgang firmaet allerede stolte på, og prøvde å installere en matchende kopi i håp om at den ville gli inn. Lærdommen her er enkel. Stol på det spesifikke verktøyet teamet ditt har satt opp, ikke alle verktøy som deler navnet sitt.
Du trenger ikke et stort sikkerhetsbudsjett for å redusere risikoen her. En håndfull rimelige tiltak bidrar til å stoppe disse angrepene på flere forskjellige tidspunkter.
De fleste av disse trinnene koster tid snarere enn penger, og selv de betalte, som EDR, passer et SMB-budsjett. Velg ett denne uken og start der.
Du gjør allerede hundre ting riktig hver dag for å holde bedriften din i gang. Legg til én ting til denne uken. Ta fem minutter med teamet ditt for å snakke om hvordan en ekte ny kundemelding høres ut kontra et svindelforsøk. Småprat som dette bygger selvtillit, ingen programvareoppdatering erstatter. Kom i gang ... Fremgang slår perfeksjon hver gang, og å lese dette setter deg allerede et skritt foran der du var i går.
Oppdag og del de nyeste trendene, tipsene og beste praksisene innen cybersikkerhet – i tillegg til nye trusler du bør se opp for.

Forfatter: Katie Boquetti | Lederartikkel: Craig Taylor Lederartikkel av Craig Taylor: Jeg husker de første dagene av...
Les mer
Forfatter: Katie Boquetti | Lederartikkel: Craig Taylor Lederartikkel av Craig Taylor: Denne ukens blogginnlegg har en...
Les mer
Av og til kommer det et stykke skadelig programvare med et triks som er smart nok til å få sikkerhetsforskere til å stoppe opp og ...
Les merFå et skarpere blikk på menneskelige risikoer, med den positive tilnærmingen som slår tradisjonell phishing-testing.

