Som veteraner innen cybersikkerhet har CyberHoot vCISO-er sett utviklingen av flerfaktorautentiseringsteknikker (MFA) gjennom årene. Selv om SMS-basert MFA har blitt mye brukt på grunn av sin bekvemmelighet og enkle implementering, har den flere sårbarheter som kan utnyttes av angripere. I denne bloggen vil vi diskutere risikoene forbundet med SMS-basert MFA, inkludert mangel på kryptering, nettverksbrudd, SS7-angrep, sosial manipulering og SIM-bytte. I tillegg vil vi anbefale alternative MFA-løsninger som gir bedre sikkerhet.
SMS-basert MFA er sårbar for ulike typer angrep, noe som gjør den mindre sikker enn andre MFA-metoder. Mangelen på kryptering på SMS-meldinger, risikoen for SS7-angrep, sosial manipulering og SIM-bytte er betydelige risikoer forbundet med SMS-basert MFA.
SMS-meldinger er ikke krypterte, og som et resultat kan de bli fanget opp og lest av angripere. Hvis SMS-meldingen inneholder sensitiv informasjon, for eksempel en sekssifret autentiseringskode, kan den brukes av angripere til å få tilgang til den målrettede kontoen.
Mobiloperatørnettverk er ikke immune mot nettverksbrudd som gjør at SMS ikke er tilgjengelig. Slike avbrudd er sjeldne, men kan forekomme mens internett fortsatt fungerer, og dermed forhindre deg i å få tilgang til viktige kontoer i en nødsituasjon.
SS7 står for Signaling System 7, en protokoll som først ble tatt i bruk i 1988 og sist oppdatert i 1993 (for 30 år siden). Den brukes av telekommunikasjonsselskaper til å utveksle informasjon mellom mobilnettverk. Hackere kan utnytte sårbarheter i SS7 for å avlytte og omdirigere SMS-meldinger ment for den tiltenkte mottakeren. Dette angrepet er kjent som et SS7-angrep. Det lar angripere avlytte MFA-prosessen og få tilgang til den målrettede kontoens andrefaktorlegitimasjon. Kombinert med et gjenbrukt passord kan hackere få tilgang til kritiske kontoer ved hjelp av denne formen for MFA-beskyttelse.
Sosial manipulering er en taktikk som brukes av angripere for å lure enkeltpersoner til å røpe konfidensiell informasjon. Ved SMS-basert MFA kan angripere kontakte offerets mobilleverandør og utgi seg for å være offeret for å få tak i SIM-kortet som er knyttet til offerets telefonnummer. Med SIM-kortet kan angriperen motta SMS-meldinger beregnet på offeret, omgå MFA-prosessen og få tilgang til den målrettede kontoen. En annen form for SIM-kortangrep kalles SIM-bytte, som vi nå undersøker.
SIM-bytte er en teknikk som brukes av angripere for å ta kontroll over et offers telefonnummer. Angripere kan utgi seg for å være offeret for å overbevise mobilleverandøren om å overføre offerets telefonnummer til et SIM-kort de besitter. Ved å ha kontroll over offerets telefonnummer får angriperen tilgang til den andre faktoren, en SMS-kode, og får tilgang til den målrettede kontoen med det eksponerte, gjenbrukte eller knekkede kontopassordet.
Disse representerer de fem største risikoene for SMS-basert flerfaktorautentisering. La oss rette oppmerksomheten mot de beste fremgangsmåtene du bør følge hvis du må bruke SMS MFA selv om CyberHoot anbefaler at du ikke gjør det lenger. Deretter vil vi gi deg alternative MFA-metoder som er mye tryggere enn SMS-basert MFA.
Til tross for sårbarhetene kan SMS-basert MFA fortsatt gi et ekstra sikkerhetslag når det brukes riktig. Her er noen gode fremgangsmåter som kan bidra til å redusere risikoen forbundet med SMS-basert MFA:
For å forbedre sikkerheten til MFA finnes det flere alternative løsninger som er sikrere enn SMS-basert MFA. Her er noen eksempler:
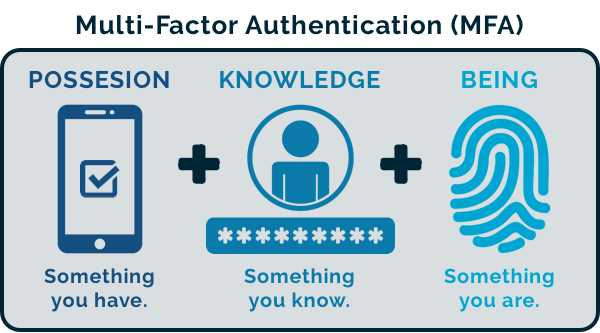
SMS-basert MFA har vært en mye brukt metode for å gi et ekstra sikkerhetslag, men den har betydelige sårbarheter som kan utnyttes av angripere. Mangel på kryptering, nettverksbrudd, SS7-angrep, sosial manipulering og SIM-bytte er alle risikoer forbundet med SMS-basert MFA. Selv om det finnes beste praksis som kan bidra til å redusere disse risikoene, finnes det alternative MFA-løsninger som gir bedre sikkerhet, for eksempel apper for mobilautentisering, maskinvaretokener og biometrisk autentisering.
Som veteraner innen nettsikkerhet anbefaler CyberHoot at enkeltpersoner og organisasjoner vurderer disse alternative løsningene for å forbedre sikkerhetsstillingen og beskytte sensitiv informasjon og eiendeler.
Tilleggslesning: Historier fra krypten om risikoen ved SMS-basert MFA
Oppdag og del de nyeste trendene, tipsene og beste praksisene innen cybersikkerhet – i tillegg til nye trusler du bør se opp for.

Forfatter: Katie Boquetti | Lederartikkel: Craig Taylor Lederartikkel av Craig Taylor: Vi har visst det en stund her...
Les mer
Forfatter: Katie Boquetti | Lederartikkel: Craig Taylor Lederartikkel av Craig Taylor: Jeg er velsignet som har...
Les mer
Forfatter: Katie Boquetti | Lederartikkel: Craig Taylor Lederartikkel av Craig Taylor: Jeg husker de første dagene av...
Les merFå et skarpere blikk på menneskelige risikoer, med den positive tilnærmingen som slår tradisjonell phishing-testing.

