Tidligere bloggartikkel: LastPass-brudd-bloggartikkel og oppdatering 2 (12)
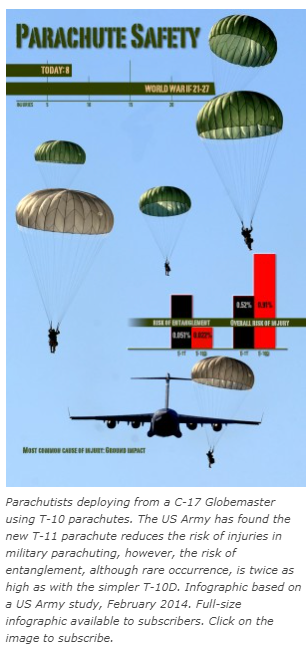
Under en gruppediskusjon som CyberHoot nylig deltok i angående LastPass-bruddet, sammenlignet Bradley Gross fallskjermproduksjon og passordhåndtering. Fallskjermprodusenter har lav risikotoleranse, men de produserer fortsatt fallskjermer. På samme måte er passordbehandlere som fallskjermer som beskytter din digitale identitet. Akkurat som i fallskjermhopping, hvor en reserveutløp, nødopplæring og riktig folding er avgjørende for suksess, er bruk av en passordbehandler avgjørende for å beskytte ens identitet, noe som kan ha ødeleggende konsekvenser.
Det er viktig å bruke en passordbehandler i dagens tilkoblede verden. Men i tilfelle en kritisk feil som LastPass-bruddet, er det avgjørende å evaluere kriteriene våre for å velge en leverandør av passordhåndtering og hvordan vi bruker løsningen. Det er viktig å undersøke implementeringen av den valgte løsningen for å sikre at den fungerer som den skal, og å trene på nødsituasjoner siden ingen programvare er perfekt. Å velge den beste produsenten er også viktig. Denne bloggartikkelen skisserer CyberHoots kriterier for å velge en leverandør av passordhåndtering som du kan utnytte for din bedrift eller din Managed Services Provider (MSP).
CyberHoot har valgt å gå over til en ny plattform for passordhåndtering (PM) og har besluttet å slutte å anbefale noen spesifikk passordbehandler til andre. Denne avgjørelsen ble tatt etter å ha tatt hensyn til meningene til flere cybersikkerhetseksperter, inkludert Bruce Sneider , Brad Deflin fra TotalDigitalSecurity og Jeremy Gosney , en sikkerhetsforsker hos Yahoo, som også har foreslått å migrere bort fra LastPass etter deres nylige sikkerhetsbrudd og utilstrekkelig kommunikasjon om det. Det kan imidlertid være utfordrende å velge riktig plattform og leverandør. Så hvordan velger du?
CyberHoot har lært mye om PM-løsninger under dette siste arrangementet. Vi har undersøkt de mange utfordringene disse leverandørene står overfor. De kan virkelig sammenlignes med Parachute-produsenter. Derfor foreslår CyberHoot at du følger kriteriene våre for å velge PM-verktøy:
Da vi gjennomgikk Password Manager-anmeldelsene utført av ZDNet, Toms Guide og PC Magazine, fant vi ingen referanser til de kritiske kriteriene for leverandører som har inngått kontrakter om uavhengige tredjeparts sikkerhetsrevisjoner, applikasjonssikkerhetsvurderinger eller penetrasjonstesting av skyarkitekturen sin. Hvis du følger fallskjermanalogien en siste gang, ville du valgt en fallskjermprodusent som sa «stol på oss», vi vet hva vi driver med, eller en som var sertifisert i henhold til ISO 9000-produksjonsstandarder årlig av flere tredjepartsrevisjoner?
Derfor lette CyberHoot etter leverandørreferanser til disse programvarerevisjonene og testvurderingene på leverandørenes nettsteder. Nedenfor finner du lenker til tredjepartsvurderinger, revisjoner, vurderinger og testing av PM-leverandører. Se nøye gjennom disse, da de ikke alle er like. Mange PM-leverandører nevnte ikke denne typen testing og revisjon på produktet eller arkitekturen sin.
La CyberHoot gjenta, gitt LastPass-utfordringene, må kriterium nummer 1 ovenfor være ditt grunnleggende beslutningspunkt som må oppfylles før du går videre til kriteriene 2, 3 og 4 når du velger passordbehandler.
1Password tredjeparts sikkerhetsrevisjoner
Keeper tredjeparts sikkerhetsrevisjoner (søk etter revisjoner)
Bitwarden tredjepartsrevisjoner og samsvar
MSP-er må tilby støtte for passordbehandlere til kundene sine. Når produsenten svikter, bør hovedtjenesteavtalen din være på plass for å beskytte deg mot ansvar. Sørg for at du har en hovedtjenesteavtale med hver av kundene dine som gir tilstrekkelig beskyttelse mot en potensiell «svikt i sjakk» fra en programvareprodusent. Ikke slutt med skidykking, bare sørg for at du er forberedt på alle eventualiteter.
Oppdag og del de nyeste trendene, tipsene og beste praksisene innen cybersikkerhet – i tillegg til nye trusler du bør se opp for.

Forfatter: Katie Boquetti | Lederartikkel: Craig Taylor Lederartikkel av Craig Taylor: «Makt har en tendens til å korrumpere,...
Les mer
Forfatter: Katie Boquetti | Lederartikkel: Craig Taylor Lederartikkel av Craig Taylor: I årevis har vi trent...
Les mer
De fleste phishing-tester lyver til de ansatte. Denne sier hei først! HootPhish forteller folk rett ut: dette er...
Les merFå et skarpere blikk på menneskelige risikoer, med den positive tilnærmingen som slår tradisjonell phishing-testing.

