Programvare som en tjeneste (SaaS) -applikasjoner har forvandlet bedrifter det siste tiåret med enorm verdi. Pandemien tvang mange bedrifter til å migrere ansatte fra kontor- eller skrivebordsbaserte applikasjoner til SaaS-skybaserte applikasjoner. Disse SaaS-appene inkluderer alt fra kontorprogramvare til kraftige kommunikasjonsverktøy. Noen av de mest populære forretningsappene som er tilgjengelige inkluderer Salesforce , Google Workspace , Slack , HubSpot , Microsoft O365 og Zoom.
De fleste tenker seg ikke om to ganger når de kobler en app de trenger til Google Workspace, O365-miljøet eller lignende tjenester. Enkle handlinger brukere utfører, som å opprette en e-post eller oppdatere en kontakt i et CRM-system , kan føre til flere andre automatiske handlinger og varsler på hver av disse tilkoblede plattformene.
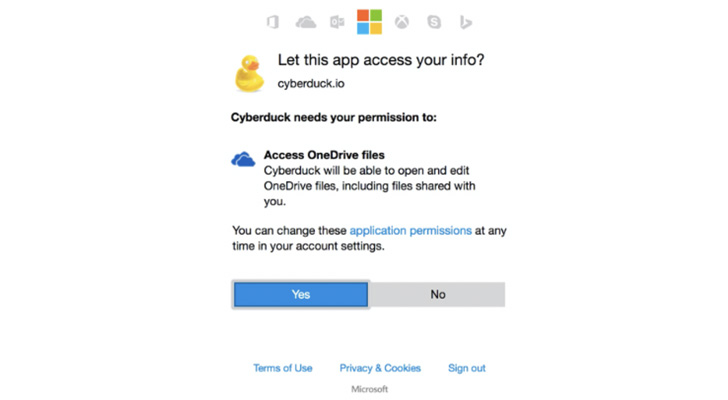
OAuth- og Single Sign-On-teknologier har forenklet autentisering og tilbyr kontrollert delegering av tilgangsrettigheter. Representert i form av omfang , ber en applikasjon om brukerens autorisasjon for spesifikke tillatelser. En app kan be om ett eller flere omfang. Gjennom godkjenning av omfangene gir brukeren disse appene tillatelser til å kjøre kode for å utføre logikk bak kulissene i miljøet sitt. Disse appene kan være harmløse eller like truende som en kjørbar fil.
Som vist på bildet nedenfor, gjør OAuth- mekanismen det enkelt å koble sammen applikasjoner, og mange tenker ikke over hva de mulige konsekvensene kan være. Når disse appene og andre tillegg for SaaS-plattformer ber om tillatelser, blir de vanligvis gitt uten å tenke seg om, noe som gir hackere flere muligheter til å få tilgang til et selskaps data. Dette setter selskaper i fare for angrep i forsyningskjeden , API-overtakelser og utilsiktet installerte skadelige tredjepartsapper på bedriftsenheter.
Når det gjelder lokale maskiner og kjørbare filer, har organisasjoner allerede innebygde kontroller som gjør det mulig for sikkerhetsteam å blokkere skadelige programmer og filer. Dette må være det samme når det gjelder SaaS-applikasjoner.
Opplæring i sikkerhetsbevissthet – Det første trinnet i nettsikkerhet handler alltid om å øke bevisstheten til de ansatte. Når de ansatte blir mer bevisste på risikoene og farene som disse OAuth-mekanismene presenterer, vil de være mer nølende med å bruke dem.
Aktiver flerfaktorautentisering – Det aller beste du kan gjøre for å forbedre organisasjonens skysikkerhet er å aktivere og håndheve flerfaktorautentisering (MFA) for alle mulige kontoer. Denne praksisen gjelder spesielt for dine primære e-post- og samarbeidsplattformer fordi det reduserer skaden en angriper kan forårsake med stjålet legitimasjon.
Retningslinjer – Organisasjoner bør lage en policy som pålegger ansatte å sende inn forespørsler om tredjepartsapper. Dette kan implementeres i organisasjonens retningslinjer for akseptabel bruk (AUP).
Bruk SaaS- sikkerhetsovervåking – SaaS-sikkerhetsovervåking er et viktig sikkerhetslag for SaaS-stakken din. Det lar deg administrere ansattes tilgang til nødvendige SaaS-apper etter avdeling, konsolidere lisenser og gi deg enestående innsikt i SaaS-stakken din. Blissfully er et utmerket eksempel på en plattform som kan gjøre alle tre og mer; det er et viktig SaaS-sikkerhetselement når du setter sammen IT-stakken din.
Administrer SaaS-tilgang og passord – Enkelte SaaS-applikasjoner kan ikke kobles til SSO-løsninger som nevnt tidligere. For disse situasjonene anbefaler CyberHoot å bruke en passordbehandler. Anerkjente passordbehandlere som LastPass , 1Password, DashLane eller Bitwarden lar brukere generere sterke, unike passord på 14+ tegn, lagre legitimasjon for nettsteder og lagre krypterte sikre notater. Disse verktøyene er også verdifulle ettersom de lar brukere dele legitimasjon eller notater sikkert med betrodde ansatte eller kunder.
Praktiske råd og sunn fornuft gjelder her. Sørg for at brukerne dine vet at de ikke blindt skal godta alle tilgangstillatelsene som en SaaS-applikasjon ber om, på samme måte som å nekte en telefonapp tilgang til kontaktlisten din eller nekte tilgang til posisjonsdataene dine som standard. Hvis den ikke trenger tilgangen for å fungere fundamentalt, bør standardposisjonen din alltid være å nekte tilgang.
Følgende anbefalinger vil hjelpe deg og bedriften din med å holde seg sikre mot de ulike truslene dere kan møte daglig. Alle forslagene nedenfor kan oppnås ved å leie CyberHoots vCISO-programutviklingstjenester.
Hver av disse anbefalingene, med unntak av cyberforsikring, er innebygd i CyberHoots produkt og virtuelle Chief Information Security Officer-tjenester. Med CyberHoot kan du styre, lære opp, vurdere og teste dine ansatte. Besøk CyberHoot.com og registrer deg for tjenestene våre i dag. Fortsett i det minste å lære ved å registrere deg for våre månedlige nyhetsbrev om cybersikkerhet for å holde deg oppdatert på aktuelle oppdateringer om cybersikkerhet.
kilder:
Risikoer og utfordringer med programvare som en tjeneste (SaaS)
Tilleggsressurser:
Oppdag og del de nyeste trendene, tipsene og beste praksisene innen cybersikkerhet – i tillegg til nye trusler du bør se opp for.

Forfatter: Katie Boquetti | Leder: Craig Taylor Leder av Craig Taylor: Selv før Claude Code laget...
Les mer
Forfatter: Katie Boquetti | Lederartikkel: Craig Taylor Lederartikkel av Craig Taylor: Vi har visst det en stund her...
Les mer
Forfatter: Katie Boquetti | Lederartikkel: Craig Taylor Lederartikkel av Craig Taylor: En CAPTCHA skal teste om...
Les merFå et skarpere blikk på menneskelige risikoer, med den positive tilnærmingen som slår tradisjonell phishing-testing.