Refusjonssvindel med Vishing

28. juni 2022 | Blogg, Sticky Refusjonssvindel med Vishing


Vishing-refusjonssvindel

Sikre bedriften din med CyberHoot i dag!!!


Registrer deg nå

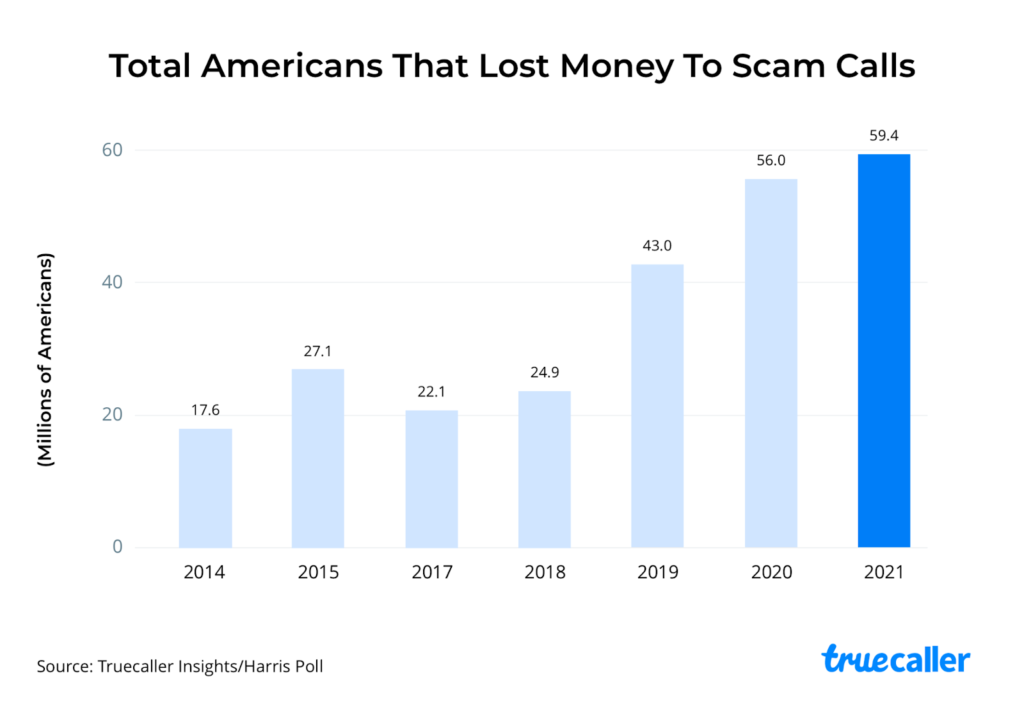
Vi mottar stadig e-poster, tekstmeldinger og telefonsamtaler fra svindlere som hevder å være de anerkjente merkene vi bruker. Det du kanskje ikke vet, er hvor disse hackerne kommer fra. Det finnes callsentre over hele verden som har som eneste formål å sosialt manipulere pengene dine ved hjelp av vishing- , smishing- og phishing- angrep. Den gode nyheten er at Interpol, en internasjonal politiorganisasjon, har arrestert over 2000 mistenkte i organisasjoner som disse og tatt ned deres kommando- og kontrollinfrastruktur. Denne aksjonen mot sosial manipuleringssvindel vil forhåpentligvis ha en merkbar innvirkning på plagen av vishing-angrep vi har opplevd de siste årene, som er beskrevet nedenfor.

vishing-svindel

Interpol-bytte

I en to måneder lang global operasjon midt i 2022, kalt First Light 2022, sier Interpol at:

«76 land deltok i en internasjonal aksjon mot de organiserte kriminelle gruppene som står bak telekommunikasjons- og sosial manipuleringssvindel. Politiet i deltakerlandene raidet nasjonale kundesentre mistenkt for telekommunikasjons- eller svindel, særlig telefonsvindel, romantikksvindel, e-postsvindel og tilknyttet økonomisk kriminalitet.»

Selv om resultatene fortsatt kommer inn, hevder Interpol at operasjonen så langt har resultert i:

  • Om oss 1770 steder ble ransaket over hele verden.
  • Om oss 3000 mistenkte ble identifisert.
  • Om oss 2000 arrestasjoner av operatører, svindlere og hvitvaskere av penger.
  • Om oss 4000 bankkontoer ble frosset.
  • Om oss $50,000,000 XNUMX XNUMX av ulovlige midler ble avlyttet.

Som Interpol bemerker , er en av svindelforsøkene disse kriminelle bruker å late som om de er fra Interpol selv. Denne typen svindel brukes noen ganger som en «oppfølging» for å utnytte skremte ofre for andre gang, ved å late som de tilbyr en «offisiell» juridisk livline for å få tilbake noe av pengene de tapte i den første delen av svindelen.

Falske refusjonssvindelforsøk

I en video produsert av Mark Rober snakker han om disse ulike kriminelle organisasjonene, hvordan de opererer, og hva han gjorde for å tukle med dem. Hvis du ikke har sett videoen, anbefaler vi at du gjør det, det er en ganske interessant tilnærming! I videoen sin beskriver han ulike refusjonssvindelforsøk som disse callsentrene utfører, som er oppsummert nedenfor:

  • Svindlere «refunderer» deg et imponerende, men troverdig beløp. si 2000 dollar, for en «overfakturering» for et produkt eller en tjeneste du faktisk bruker.
  • Så «hjelper» de deg med å logge inn på bankkontoen din for å sikre at transaksjonen gikk gjennom.
  • De redigerer HTML-koden i nettleseren din så siden viser en transaksjon for ti ganger det opprinnelige beløpet.
  • De roper i alarm, hevder at de selv må ha skrevet inn en ekstra null og at de ved et uhell har refundert for mye.
  • Så brast de i gråt eller slå på den emosjonelle utpressingen, og hevde at de (eller du) vil være ansvarlig for den enorme forskjellen. 

Svindlerens mål er å overbevise deg om å refundere de «ekstra» pengene fra din egen konto, selv om pengene faktisk ikke er på kontoen din. Disse svindlerne lager ofte en falsk nettside de får deg til å besøke, der den viser innskuddet med de «ekstra» pengene og en økt totalsaldo. Deretter overbeviser de deg om at de har gjort en feil som vil føre til at de «mister jobben», og til og med setter deg i trøbbel. For å bøte på dette ikke-eksisterende problemet, overtaler de deg til å hjelpe dem med å rette opp feilen ved å ta ut det overskytende beløpet fra kontoen din og sende det tilbake til dem gjennom en annen kanal. 

Lignende svindel

Vishing involverer ikke bare disse refusjonssvindelene, de har en rekke metoder for å få penger eller viktig informasjon ut av ofrene sine, inkludert:

  • Sende deg en e-post med en «kvittering» for en falsk transaksjon, for eksempel en Amazon-betaling på 100 dollar du aldri har foretatt, men som tilbyr et Amazon-supportnummer du kan ringe for å bestride «betalingen».
  • Hevder å være fra skattekontoret for å diskutere "sen betaling" av skatte-"straffen" i din siste "ligning".
  • Utgir seg for å være en politimann og en liste opp «straffeanklager» som kan føre til din nært forestående arrestasjon med mindre «bøter» betales raskt.
  • Presser deg til å investere penger i investeringsordninger med høy avkastning, ofte støttet av nettsteder som ser legitime ut, men er falske, eller mobil apps som simulerer en sunn avkastning.

Hva burde du gjøre?

Hvis du så videoen nevnt tidligere, eller på slutten av denne artikkelen, vil du lære at denne Interpol-avsløringen ikke stopper alle sosialtekniske angrep. Dessverre er det langt mer enn 2,000 gjerningsmenn av vishing, smishing og phishing i verden. Det beste du kan gjøre for å holde deg trygg og sikker på nettet og ikke bli offer for disse sosialtekniske angrepene er å: 

  • Ha det aldri travelt med å utlevere personlig informasjon. Hvis du er i tvil, ikke gi den ut!
  • Gi aldri ekstern tilgang til datamaskinen din. Selv om nettsiden sier at du har et virus. Det er svindel; lukk nettleseren din og start på nytt.
  • Sørg for at venner og familie vet hvor du skal lete etter ekte råd om hvordan du kan oppdage svindel. Ikke la dem lære om svindel ved å havne i hendene på svindlerne selv.
  • Hvis venner eller familie advarer deg om at du kan bli lurt, hør dem. Ikke la svindlerne skille deg fra dine kjære så vel som pengene dine.
  • Internett åpner døren for et utall ondsinnede aktører. Vær alltid på utkikk etter angrep og vær mistenksom overfor alle du har med å gjøre på nettet.

CyberHoots minimumsanbefalinger for viktig nettsikkerhet

Følgende anbefalinger vil hjelpe deg og bedriften din med å holde seg sikre mot de ulike truslene dere kan møte daglig. Alle forslagene nedenfor kan oppnås ved å leie CyberHoots vCISO-programutviklingstjenester.

  1. Styr ansatte med retningslinjer og prosedyrer. Du trenger som et minimum en passordpolicy, en policy for akseptabel bruk, en policy for informasjonshåndtering og et skriftlig informasjonssikkerhetsprogram (WISP).
  2. Lær opp ansatte i hvordan de kan oppdage og unngå phishing-angrepTa i bruk et læringsplattform som CyberHoot for å lære de ansatte ferdighetene de trenger for å bli mer selvsikre, produktive og sikre.
  3. Test ansatte med phishing-angrep for å øve. CyberHoots phishing-testing lar bedrifter teste ansatte med troverdige phishing-angrep og gi de som mislykkes opplæring i korrigerende phishing.
  4. Implementer kritisk cybersikkerhetsteknologi, inkludert tofaktorautentisering på alle kritiske kontoer. Aktiver filtrering av søppelpost i e-post, valider sikkerhetskopier og distribuer DNS-beskyttelse, antivirusog anti-skadelig programvare på alle endepunktene dine.
  5. I den moderne hjemmekontor-æraen bør du sørge for at du administrerer personlige enheter som kobler seg til nettverket ditt ved å validere sikkerheten deres (oppdateringer, antivirus, DNS-beskyttelse) eller forby bruken av dem fullstendig.
  6. Hvis du ikke har hatt en risikovurdering fra en tredjepart de siste to årene, bør du ha en nå. Å etablere et rammeverk for risikostyring i organisasjonen din er avgjørende for å håndtere de mest alvorlige risikoene dine med begrenset tid og penger.
  7. Kjøp cyberforsikring for å beskytte deg i en katastrofal situasjon med ulykke. Cyberforsikring er ikke annerledes enn bil-, brann-, flom- eller livsforsikring. Den er der når du trenger den som mest.

Hver av disse anbefalingene, med unntak av cyberforsikring, er innebygd i CyberHoots produkt og virtuelle Chief Information Security Officer-tjenester. Med CyberHoot kan du styre, lære opp, vurdere og teste dine ansatte. Besøk CyberHoot.com og registrer deg for tjenestene våre i dag. Fortsett i det minste å lære ved å registrere deg for våre månedlige nyhetsbrev om cybersikkerhet for å holde deg oppdatert på aktuelle oppdateringer om cybersikkerhet.

Se Mark Robers video om de ulike Vishing-organisasjonene:

kilde: 

NakedSecurity – Sophos

Ytterligere lesing: 

BazarCaller – Vishing-gjengen

Vishing, en trussel du ikke har tenkt på

Booking.com bøtelagt etter Vishing-angrep

Siste blogger

Hold deg skarp med det siste sikkerhetsinnsikt

Oppdag og del de nyeste trendene, tipsene og beste praksisene innen cybersikkerhet – i tillegg til nye trusler du bør se opp for.

Falske kryptolommebokutvidelser har nådd Firefox. Slik holder du nettleseren din ren.

Falske kryptolommebokutvidelser har nådd Firefox. Slik holder du nettleseren din ren.

Forfatter: Katie Boquetti | Leder: Craig Taylor Leder av Craig Taylor: Selv før Claude Code laget...

Les mer

Corp MDM: Den falske jobbappen som ville lese tekstmeldingene dine

Corp MDM: Den falske jobbappen som ville lese tekstmeldingene dine

Forfatter: Katie Boquetti | Lederartikkel: Craig Taylor Lederartikkel av Craig Taylor: Vi har visst det en stund her...

Les mer

Falske ChatGPT-hjelpere sprer skadelig programvare. Slik oppdager du dem.

Falske ChatGPT-hjelpere sprer skadelig programvare. Slik oppdager du dem.

Forfatter: Katie Boquetti | Lederartikkel: Craig Taylor Lederartikkel av Craig Taylor: En CAPTCHA skal teste om...

Les mer