NSO, det israelske teknologiselskapet , har samarbeidet med myndigheter over hele verden ved å selge dem robuste overvåkingssystemer. Verktøyet, kalt Pegasus, låser opp innholdet på offerets mobiltelefon og lar hackere se eller gjøre hva som helst på enheten. Selv om verktøyet virker farlig, sier NSO at de lisensierer verktøyet eksklusivt til offentlige etater for å bekjempe terrorisme og annen alvorlig kriminalitet.
Selv om offentligheten generelt trodde at NSO var harmløse ettersom de fokuserte på «dårlige aktører», bekrefter nylige rapporter at det har vært en lekkasje hos NSO som viser at de ikke bare spionerer på kriminelle. Noen publikasjoner avslørte at de har mottatt de lekkede dataene og vil publisere mange av disse navnene senere denne uken. Listen over de som er overvåket inkluderer advokater, menneskerettighetsforkjempere, religiøse skikkelser, akademikere, forretningsfolk, diplomater, høytstående myndighetspersoner og statsoverhoder.
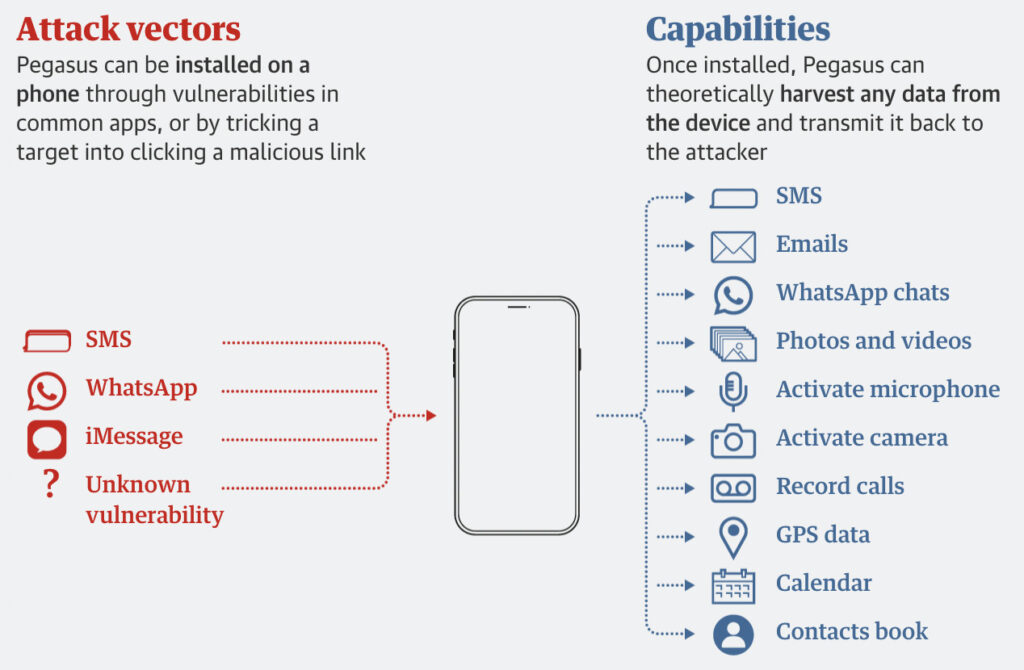
Når skadevaren finner veien inn i enheten din, vanligvis uten at du vet det, blir den til en 24-timers overvåkingsenhet. Denne typen skadevaren kalles « spionprogrammer ». Denne spionprogrammeringen kan (på både iOS og Android) kopiere meldinger du sender eller mottar, samle bilder og ta opp samtaler. Pegasus kan i hemmelighet ta opp deg via kameraet ditt, eller aktivere mikrofonen for å ta opp samtalene dine. Verktøyet kan potensielt til og med finne ut nøyaktig hvor du er, hvor du har vært og hvem du har møtt.
Skadevaren kommer seg inn på enheten din gjennom smishing-angrep, men nylige rapporter viser at mulighetene deres har blitt mer avanserte. Pegasus-utnyttelser kan nå utføres gjennom «nullklikk»-angrep, som ikke krever noen brukerinndata for å fungere. Disse utnytter ofte «nulldags» -sårbarheter, som er feil i et operativsystem som produsenten ikke er klar over og ennå ikke har fikset.
I 2019 rapporterte WhatsApp at NSO-programvare ble brukt til å sende skadelig programvare til over 14 000 enheter, og utnyttet en nulldagssårbarhet. NSO klarte å få skadevaren til å infisere en enhet ved ganske enkelt å ringe en bruker via WhatsApp, selv om offeret ikke svarte. Nylig begynte NSO å utnytte sårbarheter i Apples iMessage-programvare, noe som ga dem bakdørstilgang til hundrevis av millioner iPhoner. Apple sier at de kontinuerlig oppdaterer systemene sine for å forhindre personvernangrep som disse.
Dessverre finnes det ikke mange løsninger for beskyttelse mot skadelig programvare på mobiltelefoner slik som det finnes for Windows-stasjonære datamaskiner. En håndfull selskaper annonserer for tiden antivirusprodukter for Android-enheter, inkludert Panda , McAfee og Webroot . Det finnes ikke noe slikt produkt for iOS-enheter (Apple) ennå. Både McAfee og Webroot lager imidlertid en sikker nettleser for iOS-enheter for å prøve å forhindre at skadelig programvare infiserer iOS-enheten din via nettet. Det er uklart, men usannsynlig at disse produktene vil beskytte mot Pegasus-skadelig programvare sendt via WhatsApp eller andre nulldagsangrep.
Utover å installere antivirus eller en sikker nettleser på henholdsvis Android- og iOS-enhetene dine, er det noen grunnleggende tips for beskyttelse av mobilenheter:
Men det finnes tiltak du kan ta for å sikre at du gjør alt du kan for å forbedre sikkerheten din og redusere sjansene for å bli utnyttet av spionprogrammer.
Begynn å bygge din robuste og grundige cybersikkerhetsplan i dag med CyberHoot.
kilder:
Ytterligere lesninger:
Oppdag og del de nyeste trendene, tipsene og beste praksisene innen cybersikkerhet – i tillegg til nye trusler du bør se opp for.

Alvorlighetsgrad: KRITISK (CVSS 9.2) | Utstedt: 22. oktober 2026 Den 21. oktober ble det oppdaget to kritiske feil i PHP,...
Les mer
Forfatter: Katie Boquetti | Leder: Craig Taylor Leder av Craig Taylor: Selv før Claude Code laget...
Les mer
Forfatter: Katie Boquetti | Lederartikkel: Craig Taylor Lederartikkel av Craig Taylor: Vi har visst det en stund her...
Les merFå et skarpere blikk på menneskelige risikoer, med den positive tilnærmingen som slår tradisjonell phishing-testing.