Forfatter : Katie Boquetti | Redaksjonell : Craig Taylor
Denne ukens blogg har en kompliment begravd i seg for Apples maskinvaresikkerhet. Du skjønner, kriminelle har stjålet iPhoner lenge, men de innrømmer nå i praksis at de ikke kan slå Apples maskinvaresikkerhet (noe som kalles Secure Enclave ) for å utnytte den stjålne telefonen. Så i stedet for å angripe telefonen for å bryte seg inn i den, angriper de den ene komponenten Apple ikke kan oppdatere: deg og meg. 🙂
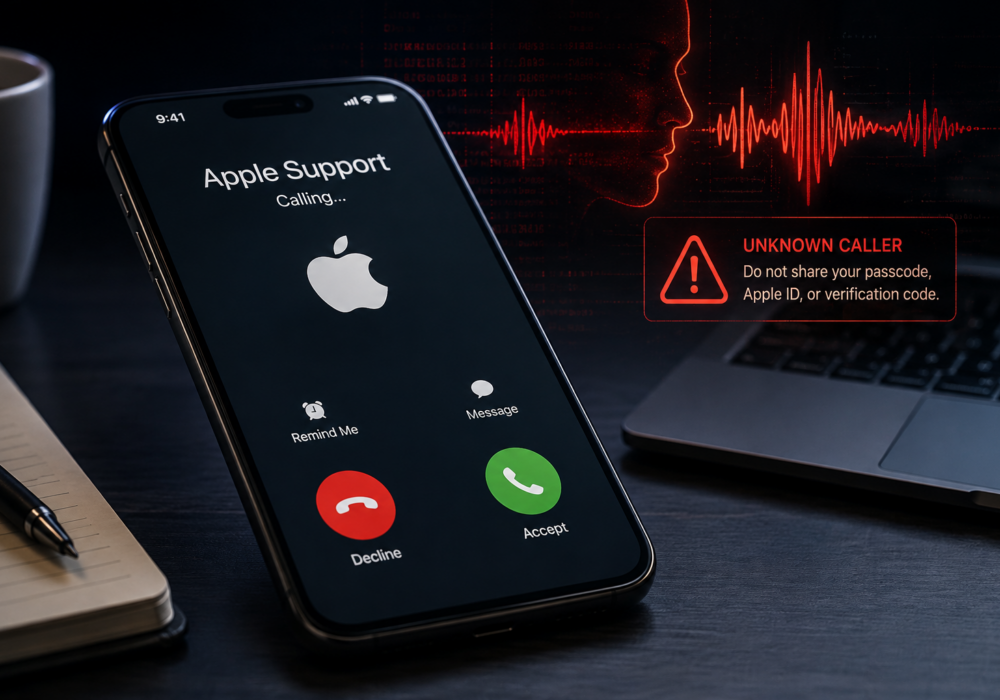
Møt «Alice fra Apple Support». Hun er en AI-stemmeagent, hun snakker tre språk, hun vet nøyaktig hvilken telefonmodell du har og hvor den står akkurat nå, og hun er alltid høflig når hun veileder deg gjennom prosessen med å lese opp passordet ditt høyt. Hun er også falsk, og hun koster operatørene sine omtrent en krone per samtale.
Den prisen er en annen del av den virkelige historien her. I over et tiår med iPhone-utgivelser trengte en overbevisende telefonsvindel en dyktig person som jobbet med ett offer om gangen. AI har bare forvandlet dette håndverket til et abonnementsprodukt som kjører i stor skala, på ditt språk, med dine opplysninger. De gamle varseltegnene vi lærte folk, den dårlige grammatikken og den generiske «Kjære kunde», er stort sett borte nå.
Før du går videre til artikkelen, rådet mitt er at du tar deg tid til å aktivere «Apples beskyttelse mot stjålne enheter», noe som er slått av som standard. Aktivering av dette krever iOS 17.3 eller nyere, og det tar et par minutter. Detaljer om denne funksjonen finner du her: https://support.apple.com/en-us/102568 . Den er slått av som standard. Fremgangsmåten for å aktivere den finner du i sjekklisten nedenfor.
Hvis iPhonen din blir stjålet og «Finn min iPhone» ikke kan vise deg hvor den er (tyver legger den ofte i en billig Faraday-veske for å ødelegge signalet), kan du forvente en AI-generert telefonsamtale på et tidspunkt som prøver å overtale deg til å miste passordet ditt. Ikke ta agnet og legg denne fornærmelsen til skaden din om en stjålet iPhone! Bare gjenta dette mantraet: « Ingen legitime personer ber noen gang om passordet, passordet eller bekreftelseskoden din ». Apple har sagt det rett ut her . Avslå den ene forespørselen, og hele operasjonen har ingenting igjen å jobbe med.
Apple gjorde maskinvaren til det vanskeligste å hacke og angripe, så nå angriper hackere deg i stedet! Vær skarp og se opp for disse AI-genererte telefonsamtalene når telefonen din har blitt stjålet.
– Craig Taylor, administrerende direktør i CyberHoot
Her er et scenario som er verdt å vite før det skjer med deg eller noen på kontoret ditt. iPhonen din blir mistet eller stjålet, og noen dager senere mottar du en telefon fra noen som høres ut som en rolig og vennlig Apple-supportrepresentant. Hun kjenner telefonmodellen din. Hun vet hvor telefonen din befinner seg på et kart. Hun ber om passordet ditt slik at hun «kan hjelpe deg med å fjerne låsen».
Hun er ikke fra Apple. Hun er ikke engang et menneske. Hun er en AI-stemmeagent, leid av en kriminell, bygget for å overtale deg til å avvise passordet ditt, Apple-ID-passordet ditt og tofaktorkoden din, én høflig setning om gangen.
Sikkerhetsforskere hos SOCRadar dokumenterte nylig denne operasjonen. Den går under navnet AnonyMousKIT, og den er verdt noen minutter av din oppmerksomhet, uansett hvor stor eller liten organisasjonen din er.
AnonyMousKIT er en phishing-tjeneste bygget for én jobb: å låse opp stjålne iPhoner ved å lure eieren til å gi fra seg legitimasjonen sin. Apples aktiveringslås knytter en telefon til eierens Apple-ID, slik at en stjålet telefon forblir ubrukelig inntil tyven fjerner låsen. I stedet for å hacke rundt aktiveringslåsen, betaler kriminelle for tilgang til en elegant plattform som kontakter ofrene direkte og spør pent.
Plattformen fungerer som et lite programvareselskap. Den selger kredittpakker, tilbyr abonnementsnivåer og når ofre på tvers av fem kanaler fra dataene til en enkelt stjålet telefon: e-post, tekstmelding, WhatsApp, en innspilt talesamtale og en live AI-stemmeagent.
AI-personaen bak disse samtalene kalles «Alice fra Apple Support», og hun snakker engelsk, spansk og portugisisk, avhengig av målet. Forskerne fant 200 samtaleoppføringer knyttet til denne personen, de fleste satt til telefonnumre i Brasil mellom august 2025 og mai 2026.
En typisk samtale følger et enkelt manus. Alice bekrefter at hun snakker med telefonens eier, ber om den fire- eller sekssifrede passordkoden og leser tallene tilbake for å dobbeltsjekke. Hun forklarer deretter at noen besøkte en Apple Store for å prøve å fjerne aktiveringslåsen, og spør om det har kommet en gjenopprettingsmelding ennå. Det spørsmålet setter opp neste forespørsel, Apple ID-passordet og en aktiv tofaktorkode.
Å gjennomføre alle disse 200 samtalene kostet operatøren under tjue dollar totalt. Overbevisende, flerspråklige telefonsvindelforsøk koster nå omtrent en krone per forsøk. Dette prisfallet fortjener din oppmerksomhet mer enn noen overordnet tall for ofre.
Svindelspillet fungerer fordi det bruker ekte informasjon hentet direkte fra den stjålne enheten, inkludert det nøyaktige Apple-modellnummeret og dens live-posisjon fra Finn min. Ofre som klikker på en lenket melding havner på en side som er utformet for å se ut som et offisielt Apple-nettsted, komplett med et animert kart som viser hvor telefonen deres er akkurat nå.
E-post er fortsatt den travleste kanalen i denne ordningen. De vanligste emnelinjene er «Enheten din er funnet» og «Varsling», sendt fra kontoer som er laget for å se ut som Apple, Finn min eller Apple-kundestøtte. Mange av disse e-postene går gjennom én gratis Gmail-konto, og de fleste inkluderer navnet på en ekte by der offeret bor, noe som gjør at en masseprodusert melding føles personlig.
AnonyMousKIT ligger i en større familie av lignende sett. Forskere fant dusinvis av relaterte installasjoner på tvers av mange domener, noen lansert i samme sekund og delte backend-infrastruktur, et tegn på at en håndfull operatører driver flere merkevarebutikker samtidig.
Her er en virkelig oppmuntrende detalj begravd i rapporten. «Opplåsingsverktøyene» disse butikkene reklamerer for fungerer stort sett som agn. Nesten alle de målrettede telefonene kjører Apple-brikker som er nye nok til at ingen offentlig utnyttelse når deres Secure Enclave. Kriminellene trenger passordet og påloggingskoden din fordi det ikke finnes noen snarvei rundt Apples maskinvarebeskyttelse. Ditt beste forsvar fungerer allerede.
Apple har tydelig uttalt at selskapet aldri vil be om passordet ditt, enhetens passord eller en tofaktorkode, og vil aldri be deg om å trykke på Godta på en tofaktorforespørsel. Behandle enhver samtale, tekstmelding eller e-post som ber om disse opplysningene som falsk, uavhengig av hvor mye nøyaktig informasjon den ser ut til å inneholde om enheten din.
Utover å aktivere beskyttelse mot stjålne enheter ( det har du vel allerede gjort? ), fortsett å dele disse tipsene og beste praksisene med teamet ditt. Den beste vanen nr. 1: Gi aldri, aldri passordet eller bekreftelseskoden din til noen som ringer, sender deg SMS eller e-post først, selv når de høres vennlige ut og vet detaljer om telefonen din. Del denne artikkelen med teamet ditt denne uken, snakk om den i fem minutter på neste møte, og du vil allerede være tryggere i dag enn du var i går.
Ringer, sender SMS eller e-post til Apple noen gang for å be om passordet eller tofaktorkoden min? Nei. Apple har sagt tydelig at de aldri vil be om passordet ditt, enhetspassordet ditt eller en tofaktorkode, og de vil aldri be deg om å trykke på Godta på en tofaktorforespørsel. Behandle enhver forespørsel om disse opplysningene som falsk.
Hvordan fant svindleren ut telefonmodellen og posisjonen min? Svindleren henter denne informasjonen direkte fra den stjålne enheten din, inkludert Apple-modellnummeret og dens «Finn meg»-status i sanntid. Denne nøyaktigheten gjør at meldingen føles legitim, selv om den kommer fra en kriminell, ikke Apple.
Høres en AI-stemme virkelig overbevisende nok ut til å lure folk? Ja, og det er verdt å ta på alvor. Personligheten bak disse samtalene kjører på tre språk og følger et naturlig, rolig manus som veileder ofrene gjennom bekreftelse av eierskap og opplesing av et passord, alt for omtrent en krone per samtale.
Hva gjør jeg hvis jeg får en av disse anropene eller meldingene? Legg på eller ignorer det. Del aldri en passordkode, et passord eller en bekreftelseskode med noen som kontakter deg først. Videresend mistenkelige meldinger til reportphishing@apple.com og kontakt Apple direkte gjennom offisielle kanaler hvis du vil bekrefte noe.
Bryter denne svindelen seg faktisk inn i telefonens maskinvare? Nei. Ingenting her involverer et teknisk angrep. Hele opplegget avhenger av at du oppgir dine egne legitimasjonsopplysninger. Avslår du den ene forespørselen, har svindelen ingenting igjen å jobbe med.
Oppdag og del de nyeste trendene, tipsene og beste praksisene innen cybersikkerhet – i tillegg til nye trusler du bør se opp for.

Forfatter: Katie Boquetti | Lederartikkel: Craig Taylor Lederartikkel av Craig Taylor: Vi har visst det en stund her...
Les mer
Forfatter: Katie Boquetti | Lederartikkel: Craig Taylor Lederartikkel av Craig Taylor: En CAPTCHA skal teste om...
Les mer
Forfatter: Katie Boquetti | Lederartikkel: Craig Taylor Lederartikkel av Craig Taylor: Jeg er velsignet som har...
Les merFå et skarpere blikk på menneskelige risikoer, med den positive tilnærmingen som slår tradisjonell phishing-testing.