14. januar 2020: I dag lanserte Microsoft sine månedlige oppdateringer, og blant dem var det tre kritiske problemer med alvorlighetsgrad 1 som krever din umiddelbare oppmerksomhet. Bedrifter bør aktivere prosessen for håndtering av sårbarhetsvarsler for å sortere disse varslene, og umiddelbart planlegge oppdateringer så snart som mulig. Vennligst betrakt denne spesielle bloggrådgivningen fra CyberHoot som en svært uvanlig omstendighet og iverksett passende tiltak så snart som mulig. For å sette dette i perspektiv – ALLE mine kilder for cybersikkerhet antyder det samme. Statlige cybersikkerhetsvakthunder som CISA utstedte bare sitt andre nøddirektiv noensinne for disse sårbarhetene. Dette er alvorlig.
Sårbarhet for forfalskning av CryptoAPI – CVE-2020-0601: Denne sårbarheten påvirker alle maskiner som kjører 32- eller 64-biters Windows 10-operativsystemer, inkludert Windows Server-versjoner 2016 og 2019.
Sårbarheter for Windows RD Gateway og Windows Remote Desktop Client – CVE-2020-0609, CVE-2020-0610 og CVE-2020-0611: Disse sikkerhetsproblemene påvirker Windows Server 2012 og nyere. I tillegg påvirker CVE-2020-0611 Windows 7 og nyere.
Denne delen av veiledningen beskriver den potensielle konsekvensen dersom disse sårbarhetene ble utnyttet.
Sårbarhet for forfalskning av CryptoAPI – CVE-2020-0601:
Sårbarheter i Windows RD Gateway og Windows Remote Desktop Client – CVE-2020-0609, CVE-2020-0610 og CVE-2020-0611:
Faktisk ja. [ puh! ] Disse sårbarhetene ble oppdaget og rapportert, for første gang, av NSA, direkte til Microsoft. Dette betyr at vi har et veldig lite vindu for å installere disse oppdateringene uten stor risiko for kompromittering.
Imidlertid kan et veldig lite tidsvindu på internett bety dager eller uker.
Ved å analysere oppdateringene Microsoft lanserte i dag, kan skadelige aktører raskt identifisere hvilken kode som ble endret. Oppdateringene er som et skattekart som hackere kan følge, via endringer i kildekoden, reverskonstruere dem, helt til de finner sårbarheten. Deretter gjør de den til et våpen . Det pågår et kappløp akkurat nå for å identifisere og gjøre disse sårbarhetene til et våpen, basert på nasjonalstater og hackergrupper. Vi har dager, kanskje uker, før disse sårbarhetene blir våpengjort og begynner å utnytte systemene dine.
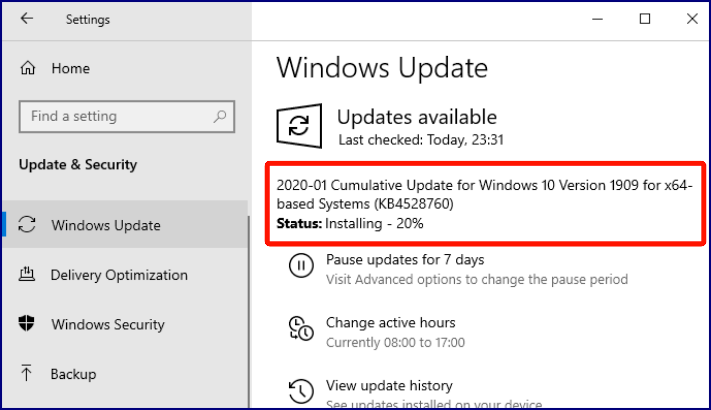
Windows-versjonsnummeret ditt kan variere, men dette er oppdateringen du ønsker – gå til Innstillinger > Oppdatering og sikkerhet > Windows Update :
https://cyber.dhs.gov/ed/20-02/
https://www.us-cert.gov/ncas/alerts/aa20-014a
Brian Krebs blogg om nettsikkerhet
Sophos Cybersecurity Blog – Kritiske sårbarheter hos Microsoft = Oppdater nå
Oppdag og del de nyeste trendene, tipsene og beste praksisene innen cybersikkerhet – i tillegg til nye trusler du bør se opp for.

Forfatter: Katie Boquetti | Lederartikkel: Craig Taylor Lederartikkel av Craig Taylor: Jeg husker de første dagene av...
Les mer
Forfatter: Katie Boquetti | Lederartikkel: Craig Taylor Lederartikkel av Craig Taylor: Denne ukens blogginnlegg har en...
Les mer
Av og til kommer det et stykke skadelig programvare med et triks som er smart nok til å få sikkerhetsforskere til å stoppe opp og ...
Les merFå et skarpere blikk på menneskelige risikoer, med den positive tilnærmingen som slår tradisjonell phishing-testing.

