Kontanter er konge, foreløpig. Bruken av elektroniske betalingsapplikasjoner har økt jevnt og trutt, og ifølge en fersk undersøkelse fra den amerikanske sentralbanken (Federal Reserve ) utgjorde kontantbetalinger bare 26 % av alle betalinger i 2020. Betalingskort (kreditt/debet) og elektroniske betalingsapplikasjoner ble brukt til 65 % av alle betalinger, mens 9 % gikk til bankoverføringer direkte fra en bank. Bølgen av kontantløse betalinger og e-handel har ført til etableringen av mange forskjellige betalingsapplikasjoner. Apple Pay, Google Pay, PayPal, Venmo og Trello Pay er noen av de vanligste mobilbetalingsappene. Likevel kommer disse applikasjonene ofte med risiko, der nettkriminelle finner på nye svindelforsøk for å lure oss for pengene – enten virtuelle eller kontante.
Smarttelefoner, som alle andre enheter, kan utnyttes av skadelig programvare . En måte nettkriminelle kan få tak i sensitiv informasjon på er gjennom tasteloggere . Denne skadelige programvaren registrerer og sender hver handling (trykk) på smarttelefonen (eller datamaskinen) din til hackerne, slik at de kan se kontoinformasjonen du skriver inn i et hvilket som helst program eller nettsted du besøker. Hackere kan også bruke falske apper som later som de er legitime og utnytte betalingsappene dine. Et eksempel finner du på slutten av denne artikkelen, der ESET-forskere oppdaget en trojaner forkledd som et batterioptimaliseringsverktøy , som rettet seg mot brukere av den offisielle PayPal-appen, og forsøkte å overføre €1,000 ($1,200) til hackerens konto.
De fleste hackere utnytter enheter og distribuerer skadelig programvare gjennom phishing -e-poster. Spesielt løsepengevirus kan distribueres gjennom disse e-postene, og lamme bedriften din ved å låse sensitive data og true med å offentliggjøre dem med mindre du betaler løsepengene. Cyberangrep kan være ødeleggende ikke bare for bedriften din, men også for ditt personlige liv.
Når du bruker smarttelefoner, er det et par ting du kan gjøre for å holde deg sikker, spesielt når du foretar mobilbetalinger. Følg CyberHoots beste praksis for smarttelefonsikkerhet:
Det er viktig å forstå applikasjonene du bruker og hvordan de autentiseres og deaktiverer offentlig deling av transaksjoner. Grafikken nedenfor viser de vanligste betalingsappene og de ulike måtene de prøver å holde deg sikker på:
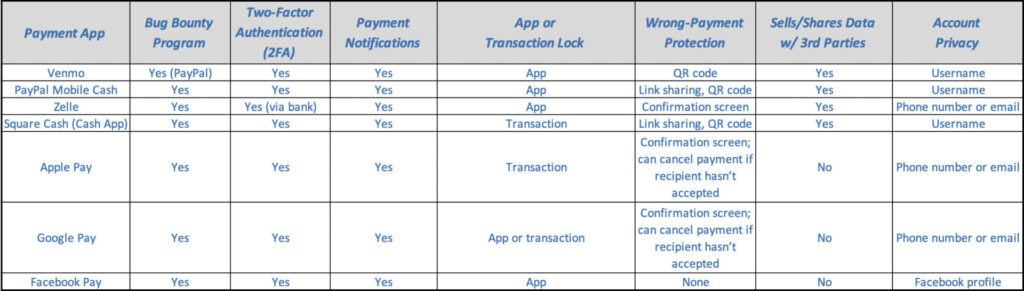
Definisjoner av betalingssikkerhet: Bug Bounty | Tofaktorautentisering | Transaksjonslås
Selv om alt dette er viktig når du bruker smarttelefoner, bør du også følge disse tilleggspraksisene når du bruker datamaskiner, spesielt på jobb. CyberHoot anbefaler følgende beste praksis for å forberede seg på, begrense skader og noen ganger unngå cyberangrep:
Begynn å bygge din robuste og grundige cybersikkerhetsplan i dag med CyberHoot.
kilder:
NY Times – Forskning på mobilbetalinger
Ytterligere lesninger:
Hackere slipper falske kontaktsporingsapplikasjoner
Oppdag og del de nyeste trendene, tipsene og beste praksisene innen cybersikkerhet – i tillegg til nye trusler du bør se opp for.

Forfatter: Katie Boquetti | Lederartikkel: Craig Taylor Lederartikkel av Craig Taylor: Vi har visst det en stund her...
Les mer
Forfatter: Katie Boquetti | Lederartikkel: Craig Taylor Lederartikkel av Craig Taylor: En CAPTCHA skal teste om...
Les mer
Forfatter: Katie Boquetti | Lederartikkel: Craig Taylor Lederartikkel av Craig Taylor: Jeg er velsignet som har...
Les merFå et skarpere blikk på menneskelige risikoer, med den positive tilnærmingen som slår tradisjonell phishing-testing.